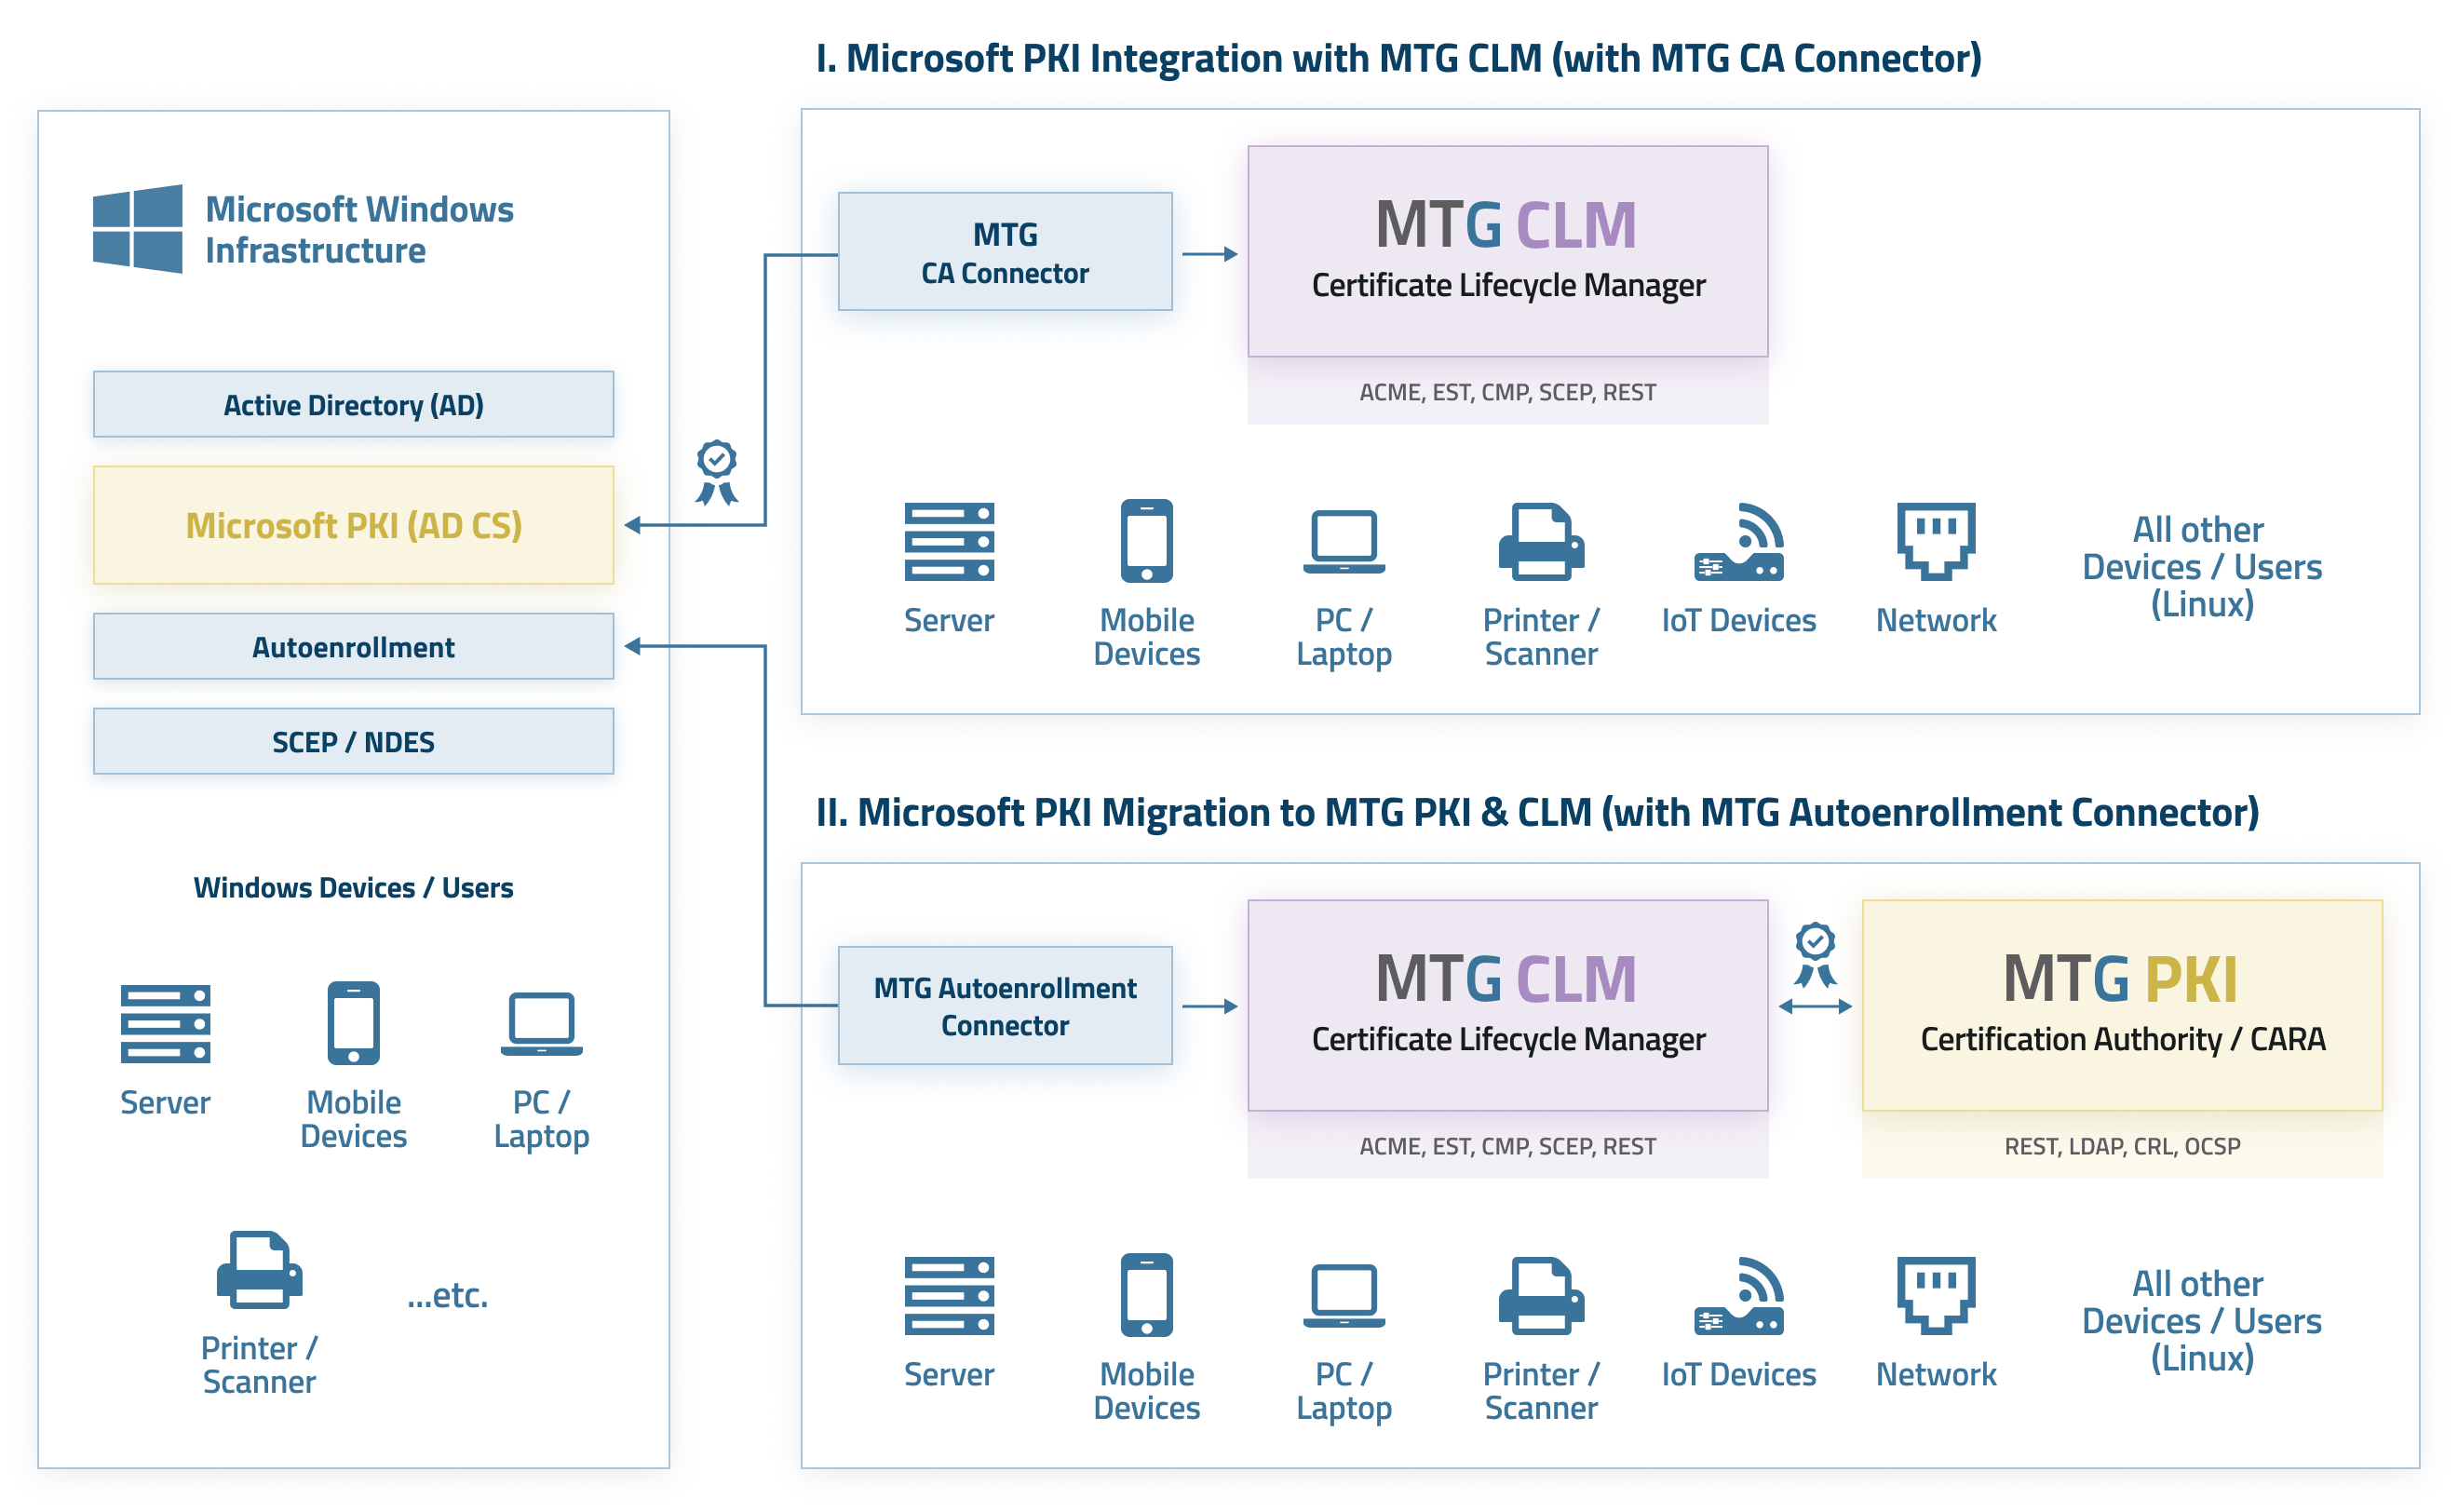
Ja, mit dem CLM Auto-Enrollment Connector können Sie bestehende Microsoft-Autoenrollment-Prozesse auch nach einem Wechsel von Microsoft AD CS zur MTG Corporate PKI weitgehend weiterverwenden. Der Connector integriert die MTG Corporate PKI in die bestehende Microsoft-Active-Directory-Umgebung und ermöglicht die automatisierte Beantragung, Erneuerung und Bereitstellung von Zertifikaten über die etablierten Windows-Mechanismen.
Der konkrete Migrationsaufwand hängt von Ihrer bestehenden Active-Directory- und PKI-Konfiguration sowie den eingesetzten Zertifikatstemplates und Anwendungsszenarien ab. Daher können vorbereitende Anpassungen auf Kundenseite erforderlich sein. MTG unterstützt Sie bei der Migration von Microsoft AD CS zur MTG Corporate PKI und bei der Integration in Ihre bestehende Microsoft-Umgebung.
Alternativ kann eine bestehende Microsoft CA weiterhin betrieben und über den Microsoft CA Certificate Provider an MTG CLM angebunden werden. In diesem Fall bleibt die Microsoft CA als ausstellende CA bestehen, während Sie die erweiterten Certificate-Lifecycle-Management-Funktionen von MTG CLM nutzen.
Für die Evaluierung des Auto-Enrollment Connectors kann auf Wunsch ein lokal installierbarer Test-Simulator bereitgestellt werden, mit dem sich die Integration vorab testen lässt.