Enterprise Resource Security Mastering Cryptographic Key Lifecycles

Rückblick auf den BACnet/SC-Interoperabilitätstest vom BBR an der HTW Berlin: Automatisierte Zertifikatserneuerung mit EST

16. November 2026

Rückblick auf den BACnet/SC-Interoperabilitätstest von BBR und HTW Berlin: Automatisierte Zertifikatserneuerung mit EST

Anfang November trafen sich Hersteller aus der Gebäudeautomation an der HTW Berlin zum Interoperabilitätstest für BACnet/SC. Gemeinsam mit WAGO haben wir dort gezeigt, dass sich die Erneuerung von Gerätezertifikaten über das Standardprotokoll EST automatisieren lässt.
Warum braucht BACnet/SC ein automatisiertes Zertifikatsmanagement?

BACnet Secure Connect (BACnet/SC) sichert die Kommunikation in der Gebäudeautomation mit TLS-Verschlüsselung und digitalen Zertifikaten ab. Wie diese Zertifikate in die Geräte kommen und erneuert werden, lässt der Standard jedoch offen: Eine Public-Key-Infrastruktur (PKI) mit Zertifizierungs- und Registrierungsstelle ist in BACnet/SC nicht definiert. Für Betreiber großer Liegenschaften wird das – meist manuelle – Zertifikatsmanagement damit schnell zur Hürde.

Worum ging es beim Interoperabilitätstest in  Berlin?

An dieser Lücke setzt das Forschungsprojekt „BACnet Secure Connect – Weiterentwicklung und Handling für kritische Infrastruktur“ an. Das Bundesamt für Bauwesen und Raumordnung (BBR) hat es gemeinsam mit der HTW Berlin durchgeführt. Für den Interoperabilitätstest kamen Hersteller von Feldgeräten und Controllern im Labor der HTW Berlin in Schöneweide zusammen. Nach zwei Testtagen in geschlossener Runde wurden die Ergebnisse am dritten Tag öffentlich vorgestellt.

Die Erkenntnisse fließen in einen BBR-Leitfaden zur sicheren BACnet-Kommunikation mit BACnet/SC ein. Er soll Projektleitungen und Bauherren im Bundesbau praktische Schritte und Prüfkriterien an die Hand geben.

Im Forschungsprojekt werden drei technisch unterschiedliche Wege betrachtet, wie BACnet/SC-Geräte ihre Zertifikate erhalten:

BACCARI / CARI
WEG 1

Manueller, dateibasierter Austausch von Zertifikatsanträgen und Zertifikaten.

Sinnvoll für: Labor, Vorabnahme, Übergangslösung

MBS PKI Gateway
WEG 2

Das Gateway übernimmt die Zertifikatsprozesse und spricht per EST mit der MTG PKI.

Sinnvoll für: Geräte ohne eigenen EST-Client, Bestandsanlagen

Direkte EST-Anbindung
Weg 3 · DEMO-SCHWERPUNKT

Der Controller kommuniziert selbst per EST mit der MTG PKI.

Sinnvoll für: Geräte mit integriertem EST-Client

Die Lösung aus MTG Corporate PKI und MBS PKI Gateway hatten wir bereits auf der 38. GLT-Anwendertagung vorgestellt. In Berlin lag unser Schwerpunkt auf dem dritten Weg: der direkten EST-Anbindung.

Live-Demo: Wie lässt sich die Zertifikatserneuerung mit EST automatisieren?

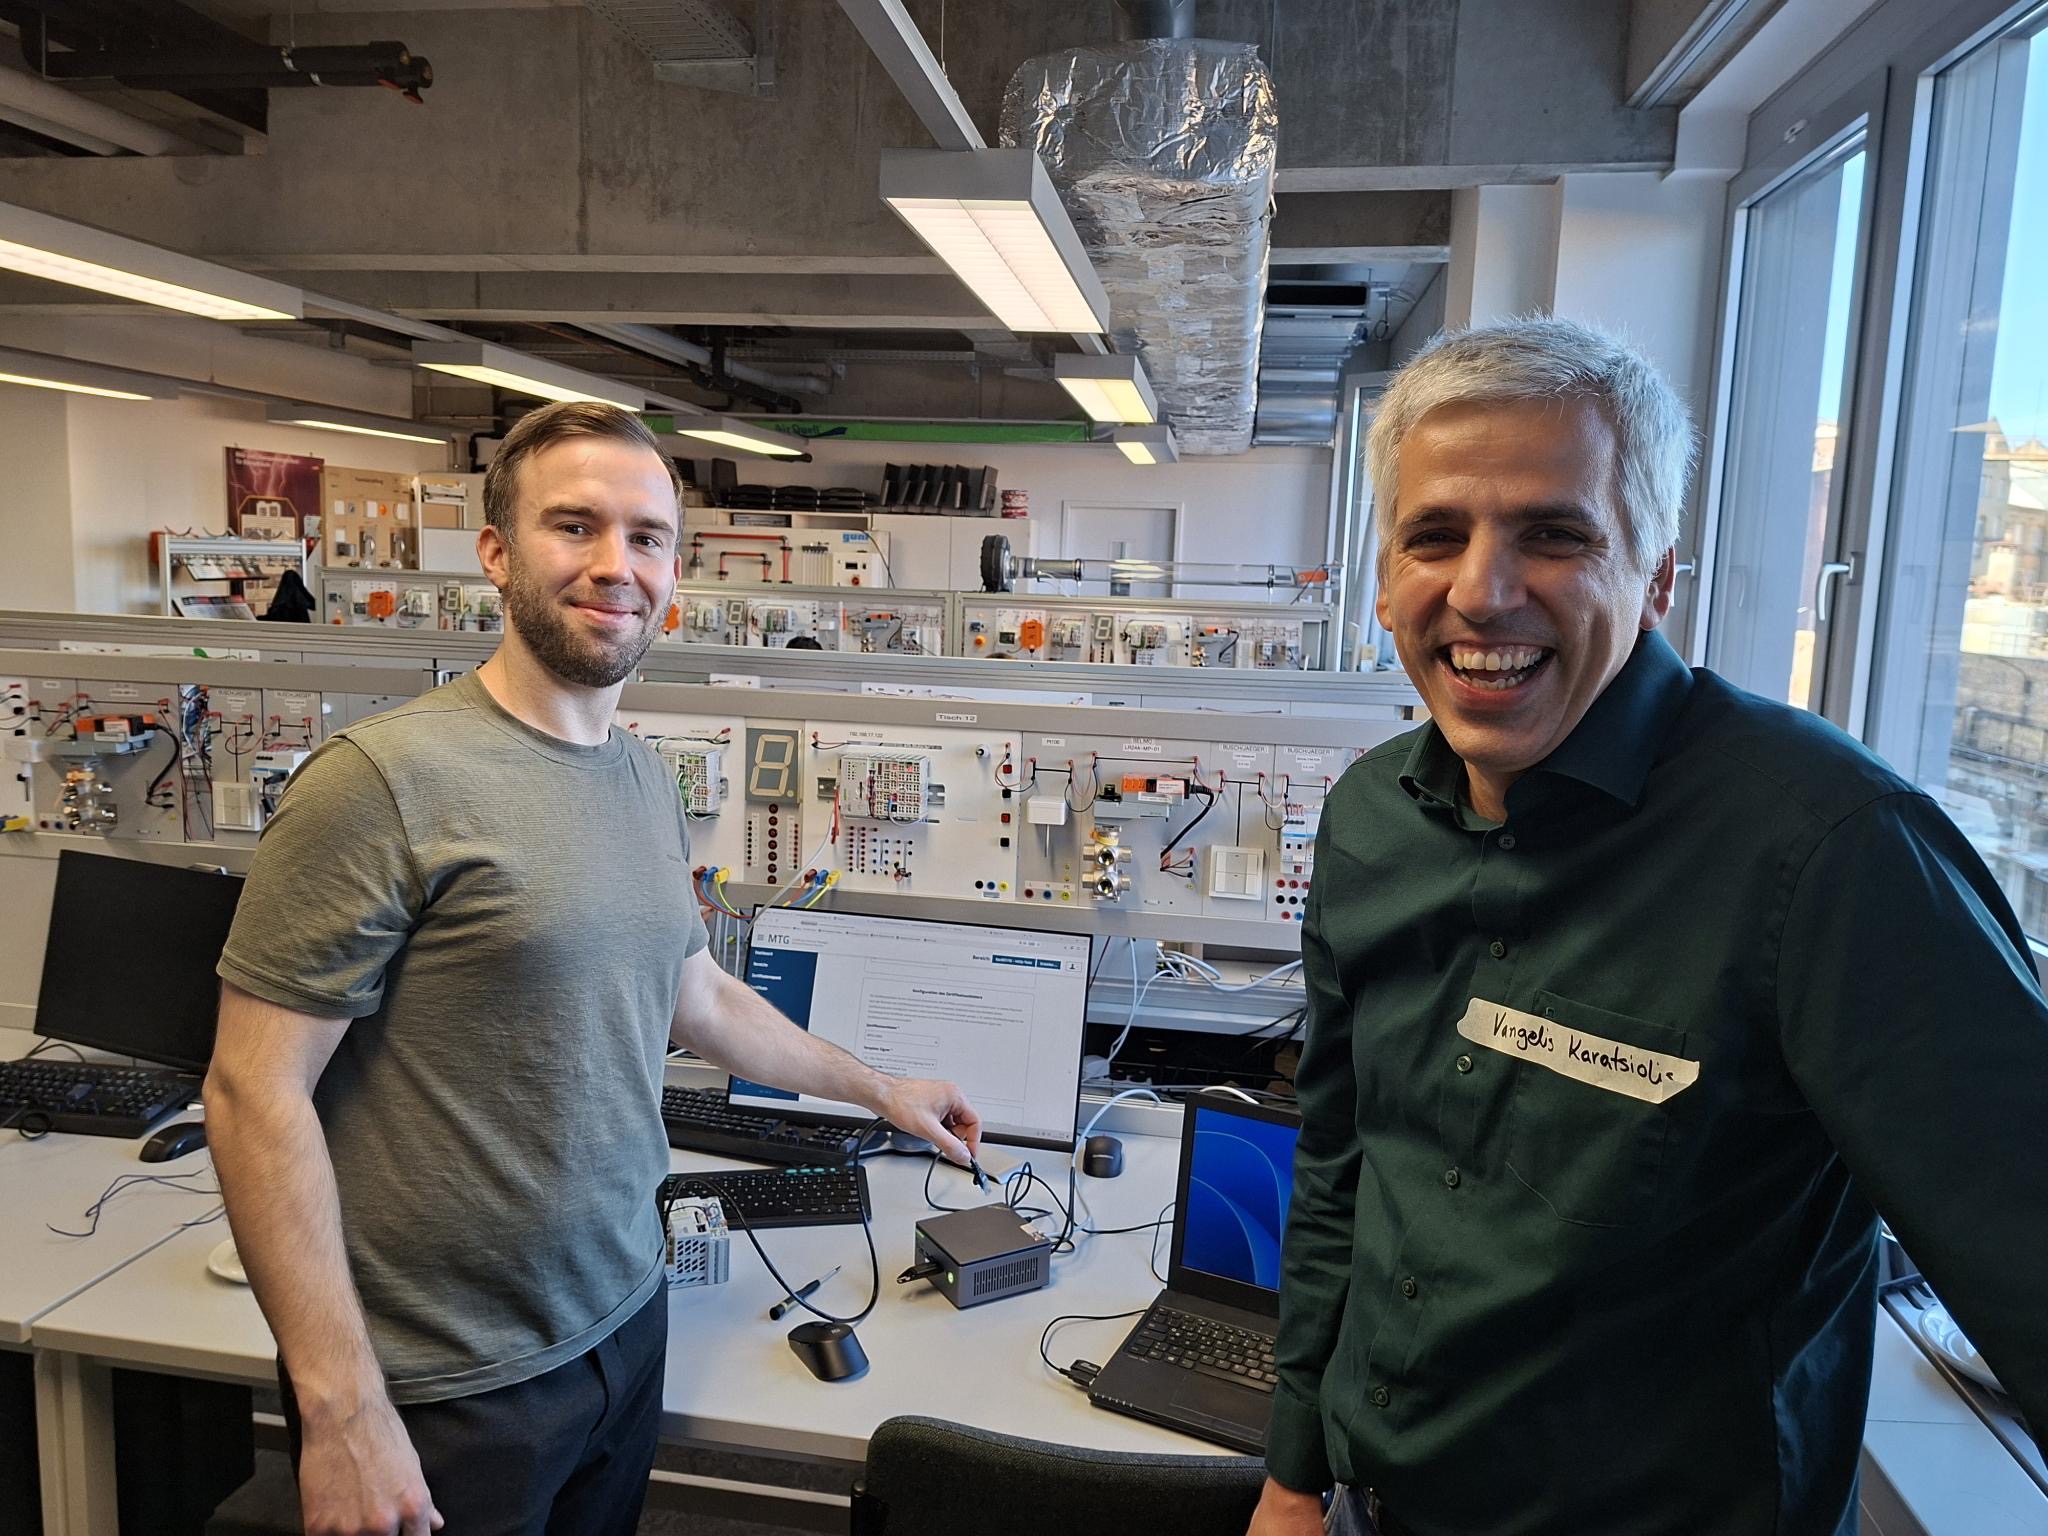
Am öffentlichen Ergebnistag, dem 6. November, präsentierten Dr. Nina Bindel, Senior Project Manager bei der MTG AG, und Marvin Behrens (WAGO) den Vortrag „Zertifikatserneuerung mit EST“. EST steht für Enrollment over Secure Transport (RFC 7030), ein offenes Standardprotokoll für die automatisierte Ausstellung und Erneuerung von Zertifikaten. Im Zentrum des Vortrages stand eine Live-Demonstration mit WAGO-Controllern, die EST bereits nativ unterstützen. Als Gegenstelle diente die MTG Corporate PKI mit EST-Server. Ebenfalls vor Ort war Dr. Evangelos Karatsiolis, Executive Cyber Security Expert bei der MTG AG, der MTG an den Testtagen vertreten hat.

Rückblick auf den BACnet/SC-Interoperabilitätstest

Der Ablauf in der Demo

1
Der WAGO-Controller baut eine TLS-gesicherte HTTPS-Verbindung zum EST-Server auf und authentifiziert sich.
2
Er reicht seinen Zertifikatsantrag (Certificate Signing Request, CSR) ein. Die PKI prüft ihn gegen die hinterlegten Richtlinien und stellt das Zertifikat aus.
3
Steht die Erneuerung an, erzeugt der Controller selbstständig ein neues Schlüsselpaar und einen neuen CSR.
4
Die PKI validiert den Antrag erneut und liefert das neue Zertifikat zurück, ganz ohne manuellen Eingriff.

Das Ergebnis

Die Demonstration verlief erfolgreich. Die Zertifikatserneuerung lief über EST vollständig automatisiert, und der private Schlüssel hat das Gerät zu keinem Zeitpunkt verlassen.

Was bedeutet das für Betreiber und Hersteller?

Die Demo zeigt: Wenn Geräte EST sprechen, wird das Zertifikatsmanagement für BACnet/SC planbar und skalierbar. Betreiber behalten über ihre eigene PKI die Kontrolle über Zertifikate und Laufzeiten. Für Geräte ohne EST-Client steht mit dem MBS PKI Gateway ein alternativer Weg bereit.

Für Hersteller von Feldgeräten und Controllern ist das ein klares Signal: Ein integrierter EST-Client macht Geräte fit für den automatisierten Betrieb in großen Liegenschaften.

Vielen Dank für die Zusammenarbeit

Wir bedanken uns beim BBR und bei der HTW Berlin für die Organisation und die offene Testumgebung. Ein besonderer Dank geht an WAGO für die gemeinsame Demonstration sowie an alle teilnehmenden Hersteller für den konstruktiven Austausch.

Sie betreiben BACnet/SC-Geräte mit EST-Unterstützung oder planen den Einstieg?

Dr. Nina Bindel und unser Team beraten Sie zur automatisierten Zertifikatserneuerung und zu unserer PKI-Lösung für die Gebäudeautomation.

Dr. Nina Bindel
Senior Project Manager, MTG AG

Häufig gestellte Fragen (FAQ)

Was ist BACnet/SC?

BACnet Secure Connect ist eine Erweiterung des BACnet-Protokolls für die Gebäudeautomation. Sie verschlüsselt die Kommunikation per TLS und authentifiziert Geräte über Zertifikate.

Warum ist Zertifikatsmanagement bei BACnet/SC eine Herausforderung?

Jedes Gerät braucht ein gültiges Zertifikat, das regelmäßig erneuert werden muss. Der Standard legt aber nicht fest, wie die PKI dafür aussieht. In großen Liegenschaften mit vielen Geräten ist manuelles Management fehleranfällig und aufwendig.

Was ist EST?

Enrollment over Secure Transport (EST, RFC 7030) ist ein standardisiertes Protokoll, mit dem Geräte Zertifikate über eine TLS-gesicherte Verbindung beantragen und erneuern. Der private Schlüssel bleibt dabei im Gerät.

Welche Vorteile bietet EST gegenüber dem manuellen Zertifikatsaustausch?

EST automatisiert Beantragung und Erneuerung von Zertifikaten. Es müssen keine Dateien mehr von Hand ausgetauscht und keine Ablaufdaten manuell überwacht werden. Das senkt Aufwand und Ausfallrisiko, gerade in Liegenschaften mit vielen Geräten.

Was tun, wenn ein Gerät kein EST unterstützt?

Dann übernimmt ein Gateway die Zertifikatsprozesse. Das MBS PKI Gateway bindet solche Geräte ein und kommuniziert seinerseits per EST mit der MTG Corporate PKI.

Welche Rolle spielt das BBR?

Das Bundesamt für Bauwesen und Raumordnung erarbeitet auf Basis des Forschungsprojekts einen Leitfaden für BACnet/SC in Bundesbauprojekten. Er soll Rollen, Zertifikatsworkflow und Prüfkriterien festlegen.

Downloads & Links

Diese News teilen

Was können wir für Sie tun?

Wir freuen uns, von Ihnen zu hören.

WordPress Cookie Plugin von Real Cookie Banner