Fünf Gründe, warum es einfach passt.
Startklar in Minuten.
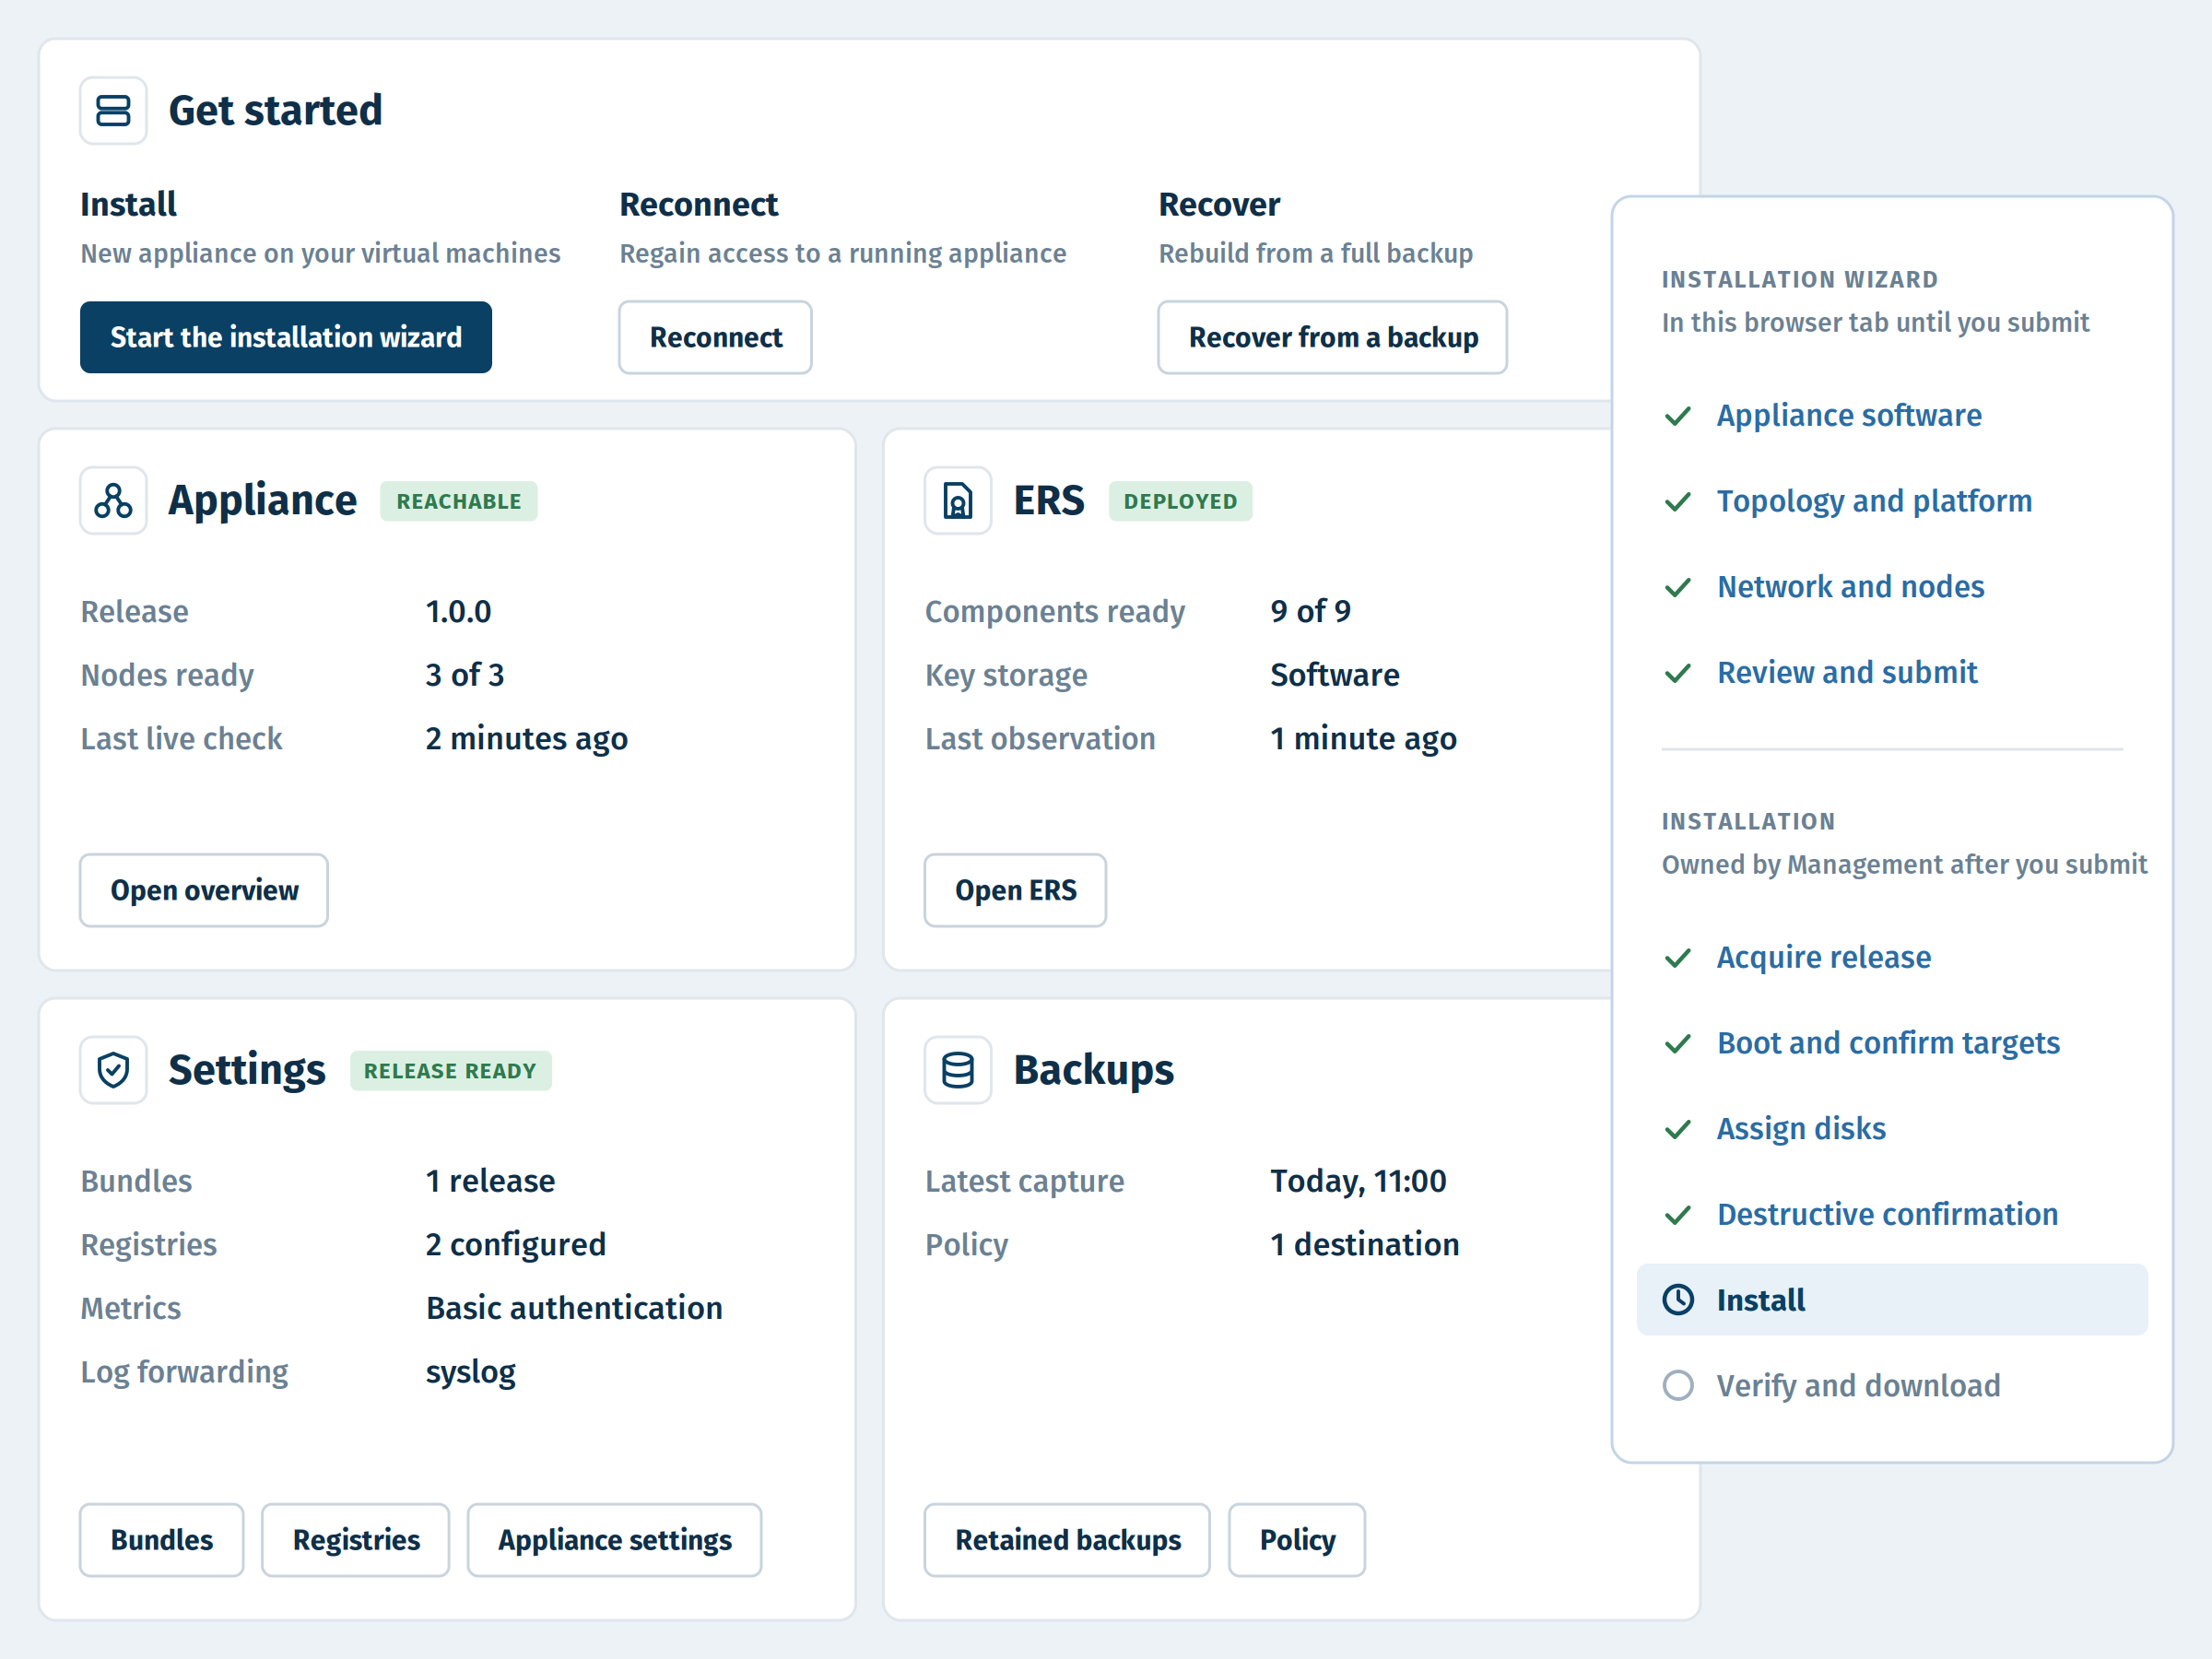
Die Appliance richtet sich weitgehend selbst ein. Ein Assistent führt Sie Schritt für Schritt durch alle wichtigen Entscheidungen, bis Ihr erstes Zertifikat ausgestellt ist. Ohne Beratungsprojekt, ohne lange Einführungszeit und ohne die Kosten eines klassischen Einführungsprojekts.
PKI ohne PKI-Spezialisten.
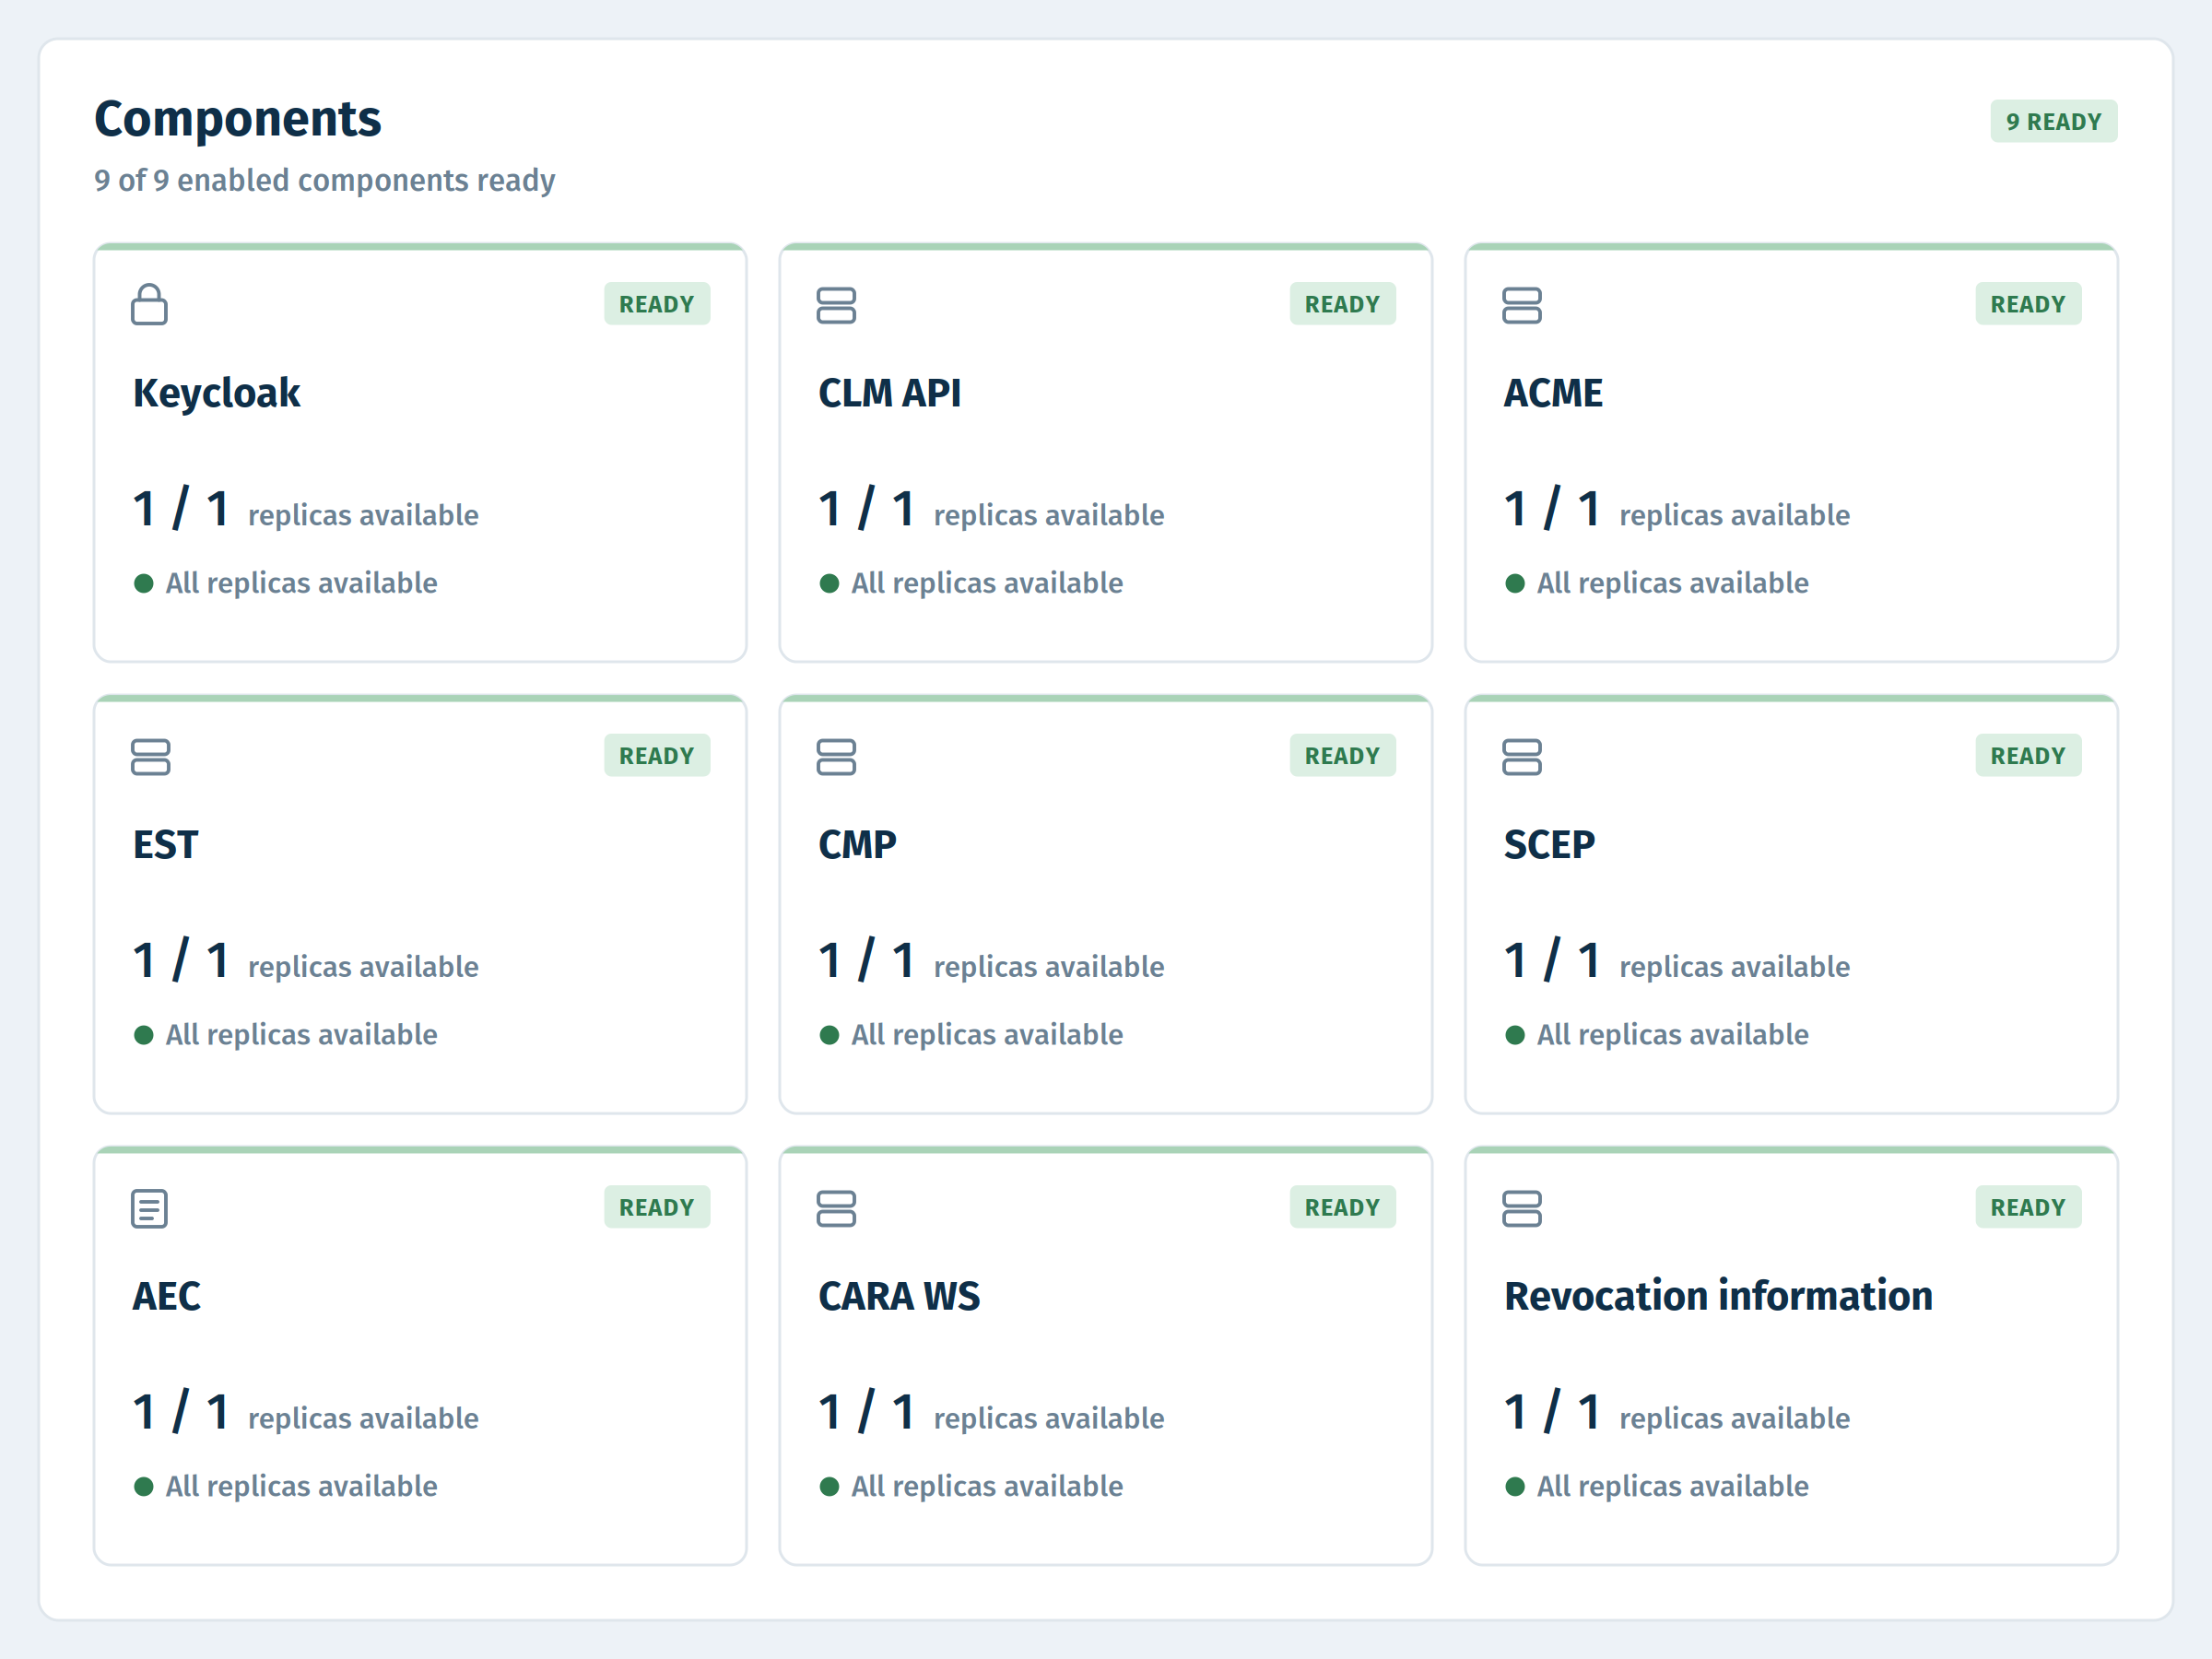
Sichere Voreinstellungen und eine klare, moderne Oberfläche nehmen Ihrem Team die Komplexität ab. Die Lösung lässt sich in Ihre bestehende Microsoft-Umgebung integrieren. Über gängige Protokolle wie ACME, EST, SCEP und CMP lassen sich Zertifikatsprozesse automatisieren. So betreibt Ihre IT die PKI im Alltag, ohne sich tief in Kryptografie einarbeiten zu müssen.
Hochverfügbarkeit, schon eingebaut.
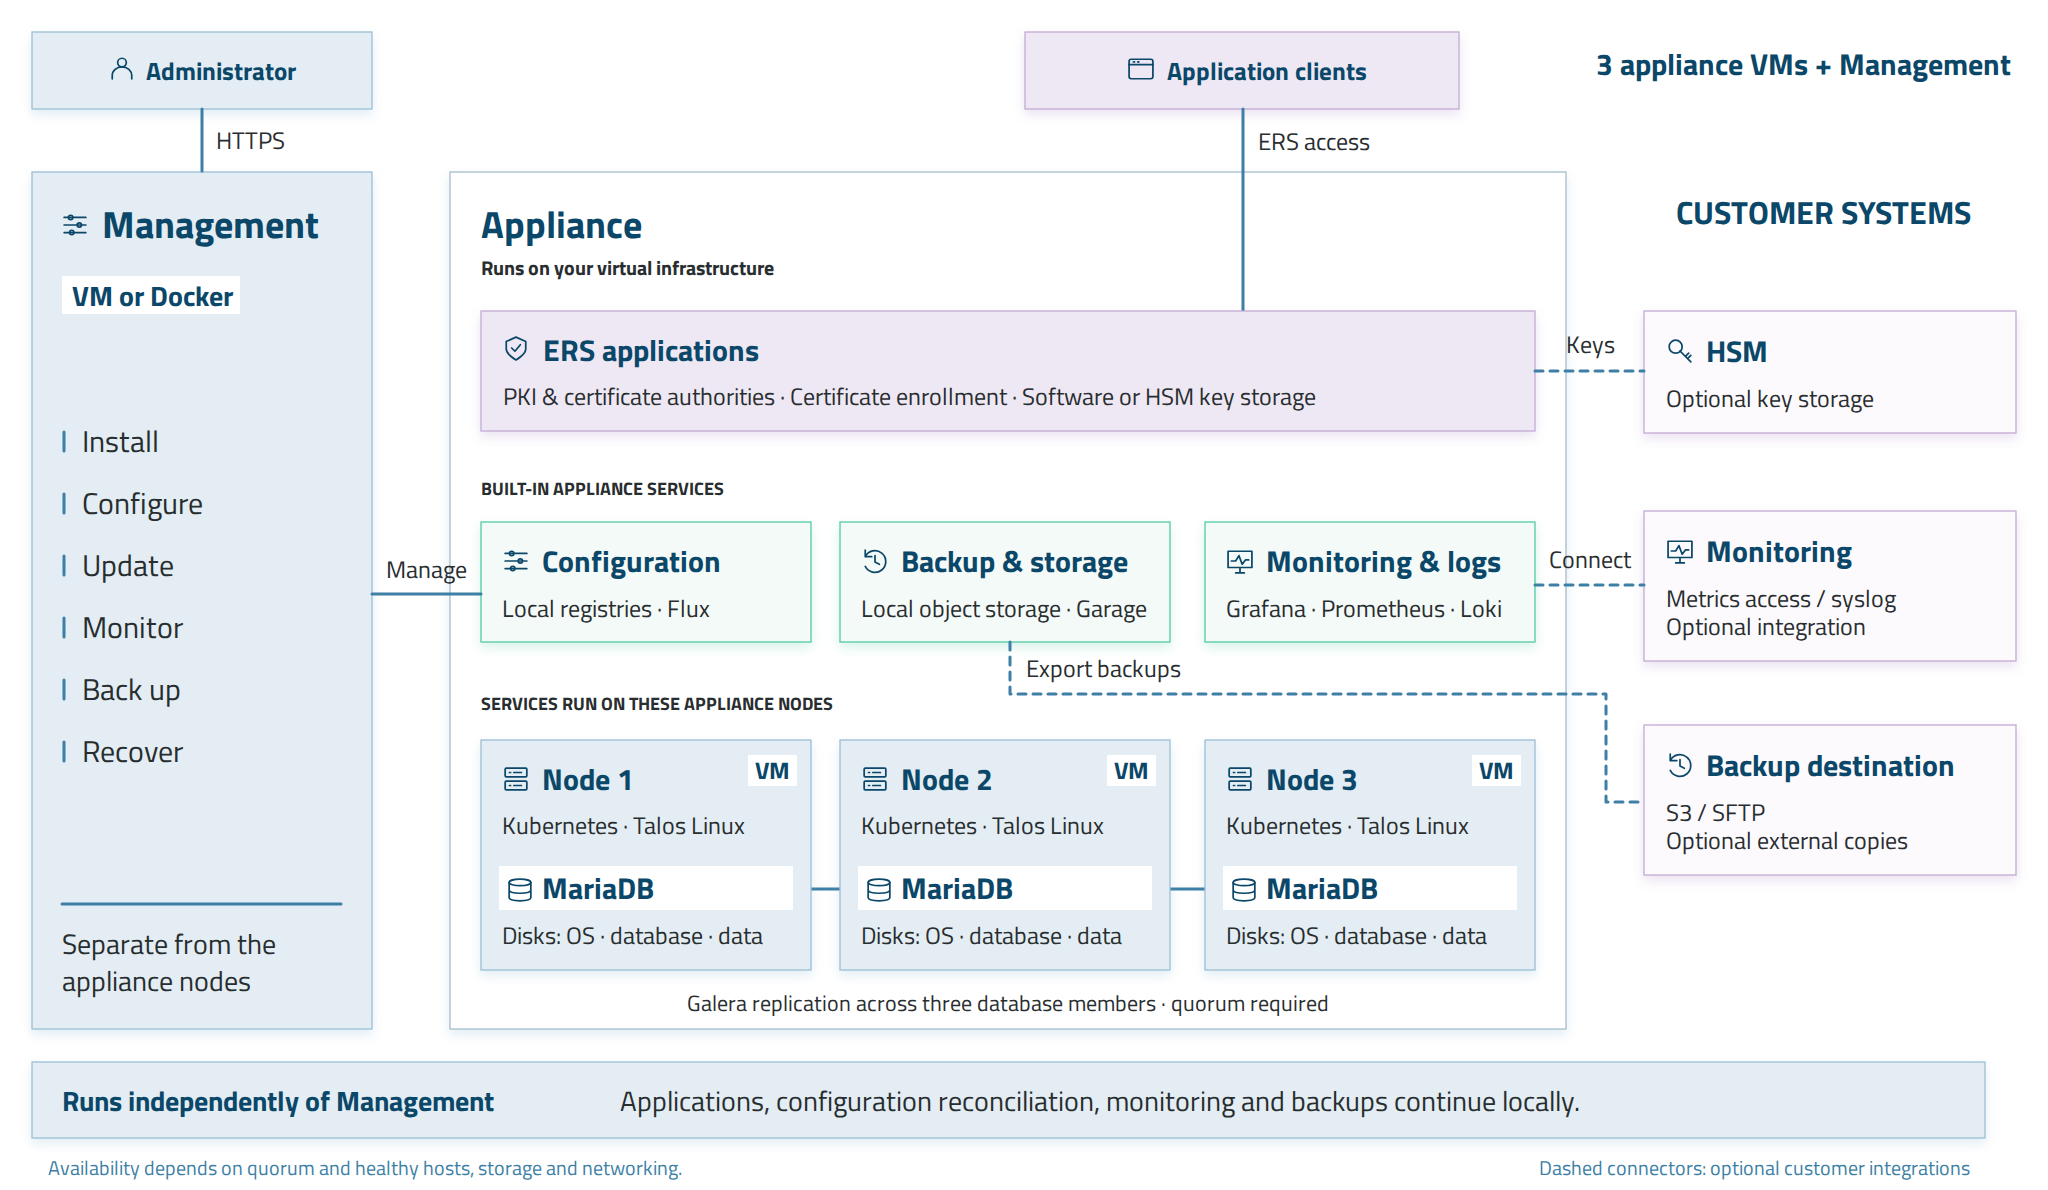
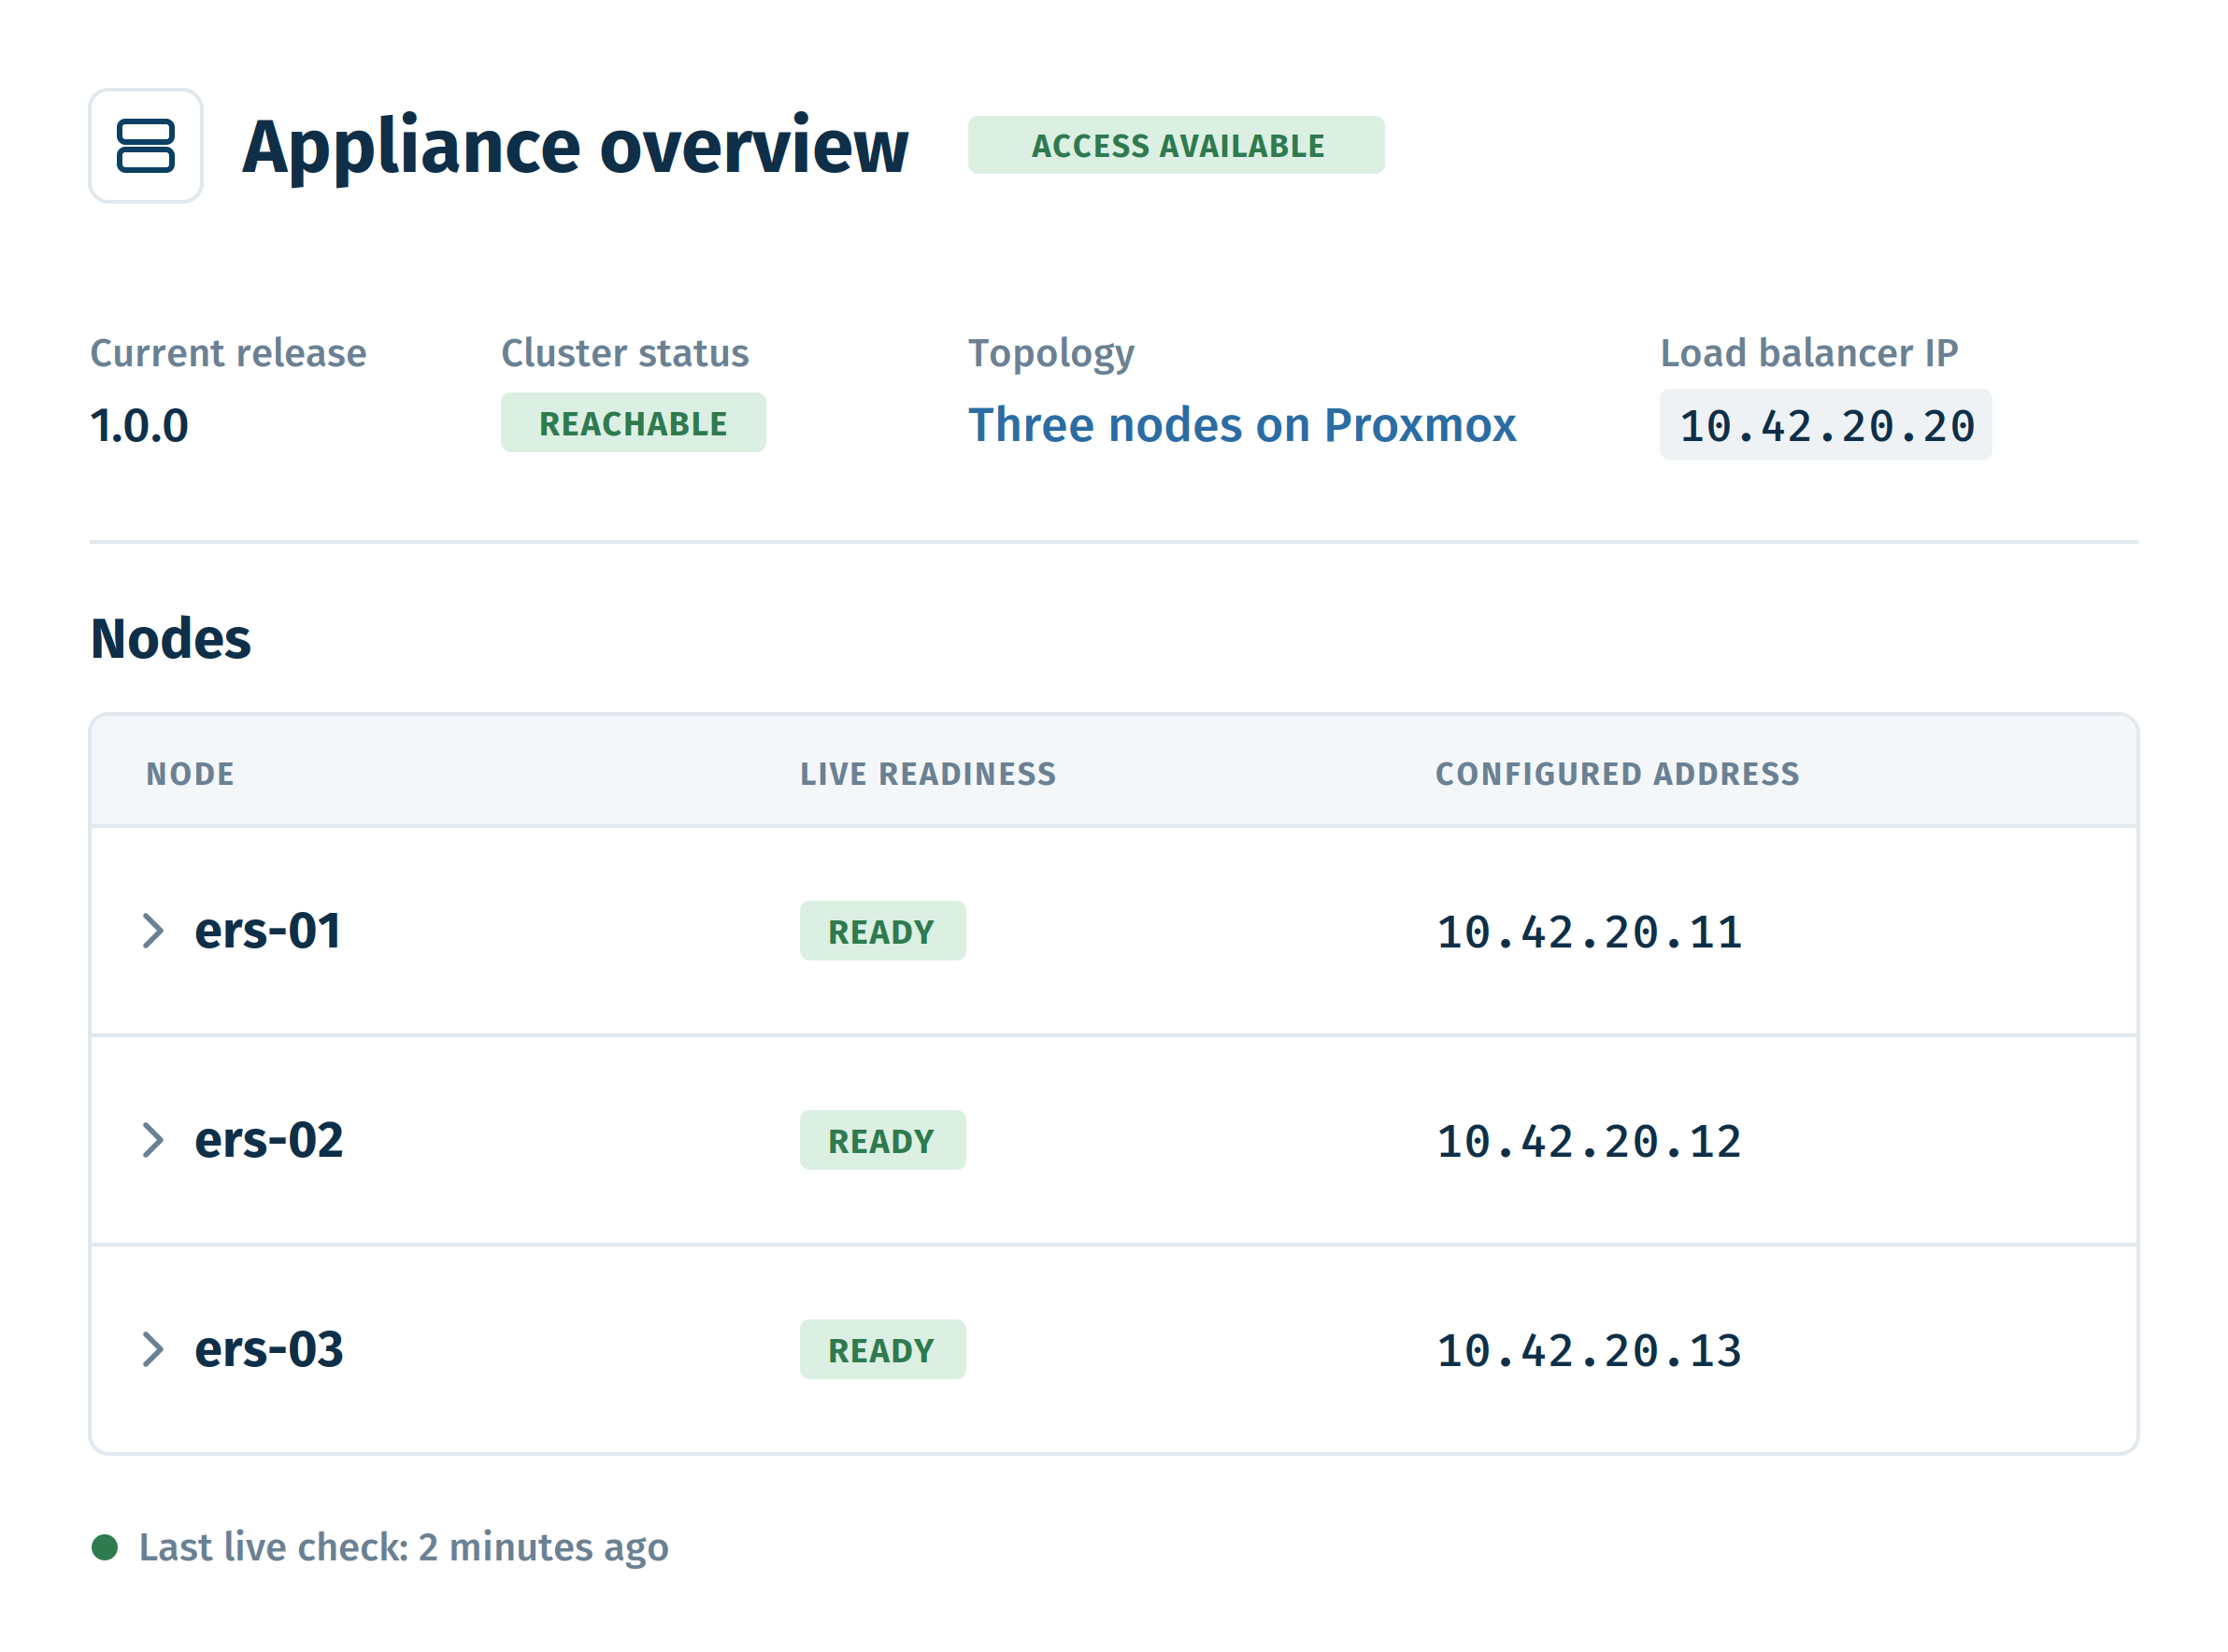
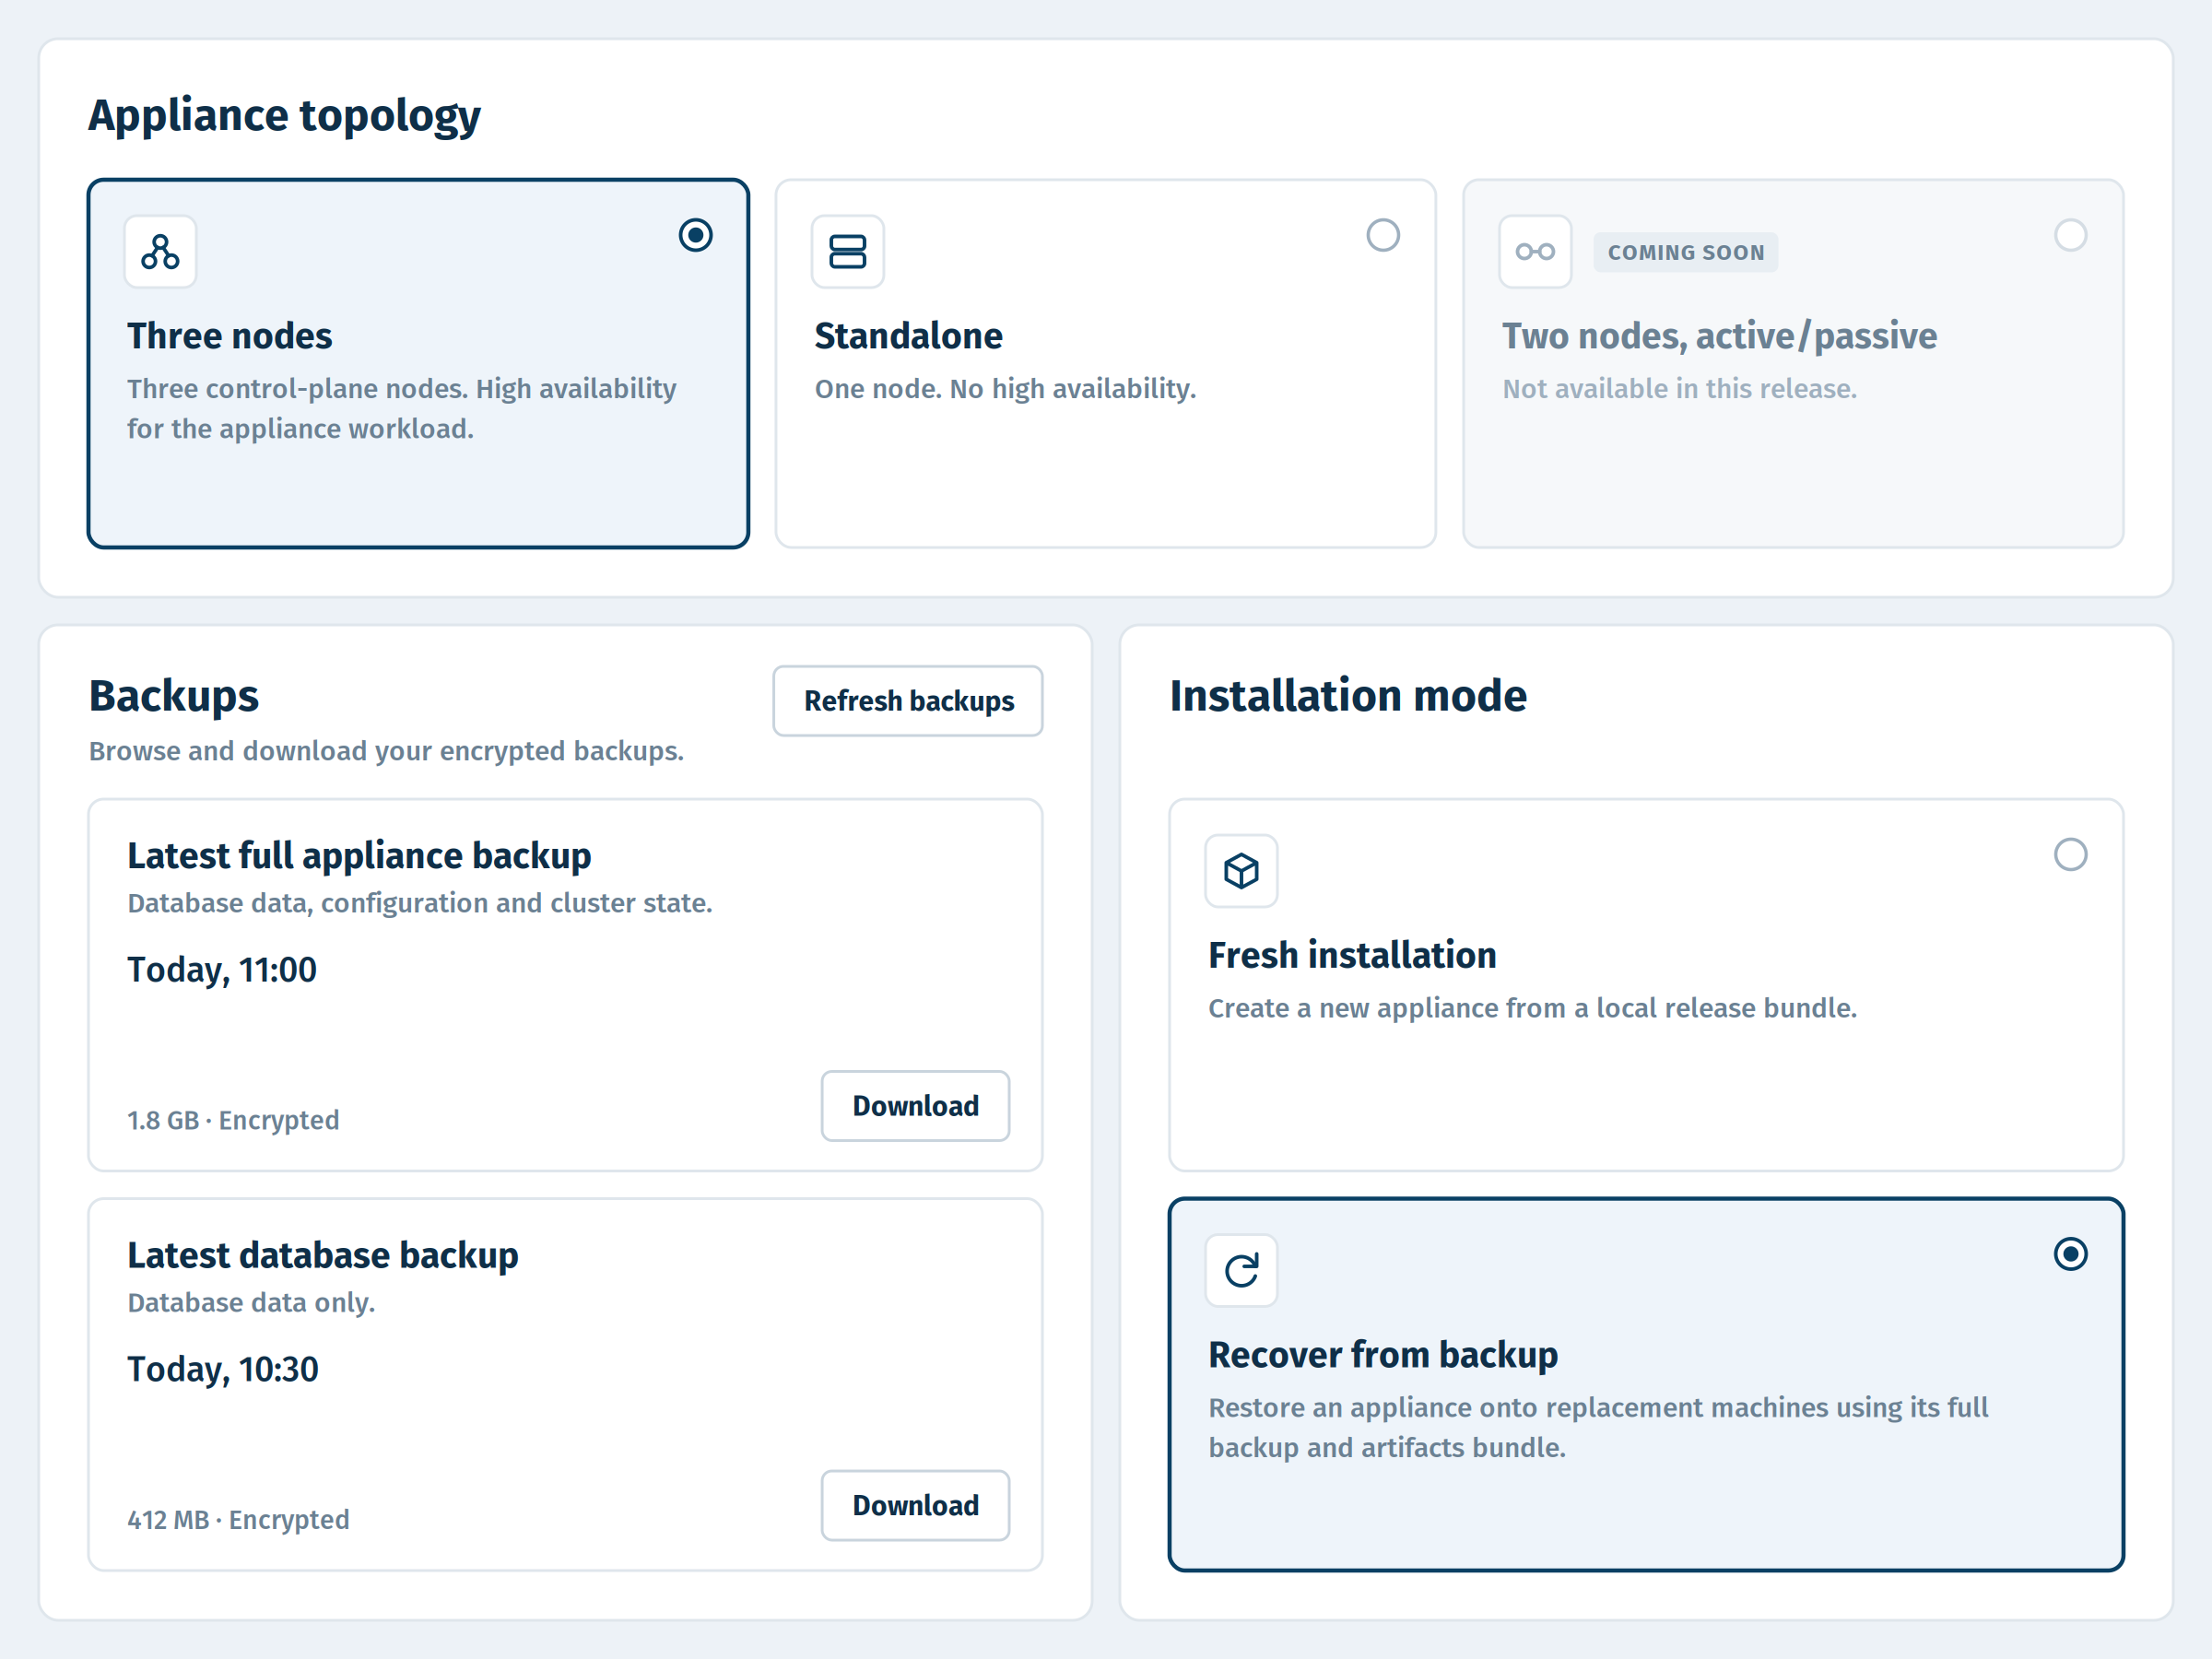
Im Drei-Knoten-Betrieb laufen Ihre Zertifikatsdienste weiter, auch wenn ein Knoten ausfällt. Clustering, Backup und Restore, Monitoring und zentrales Logging sind bereits integriert. Starten Sie klein und wachsen Sie auf mehrere Millionen Zertifikate – ohne Migration und ohne Systemwechsel.
Läuft überall, wo Ihre IT läuft.
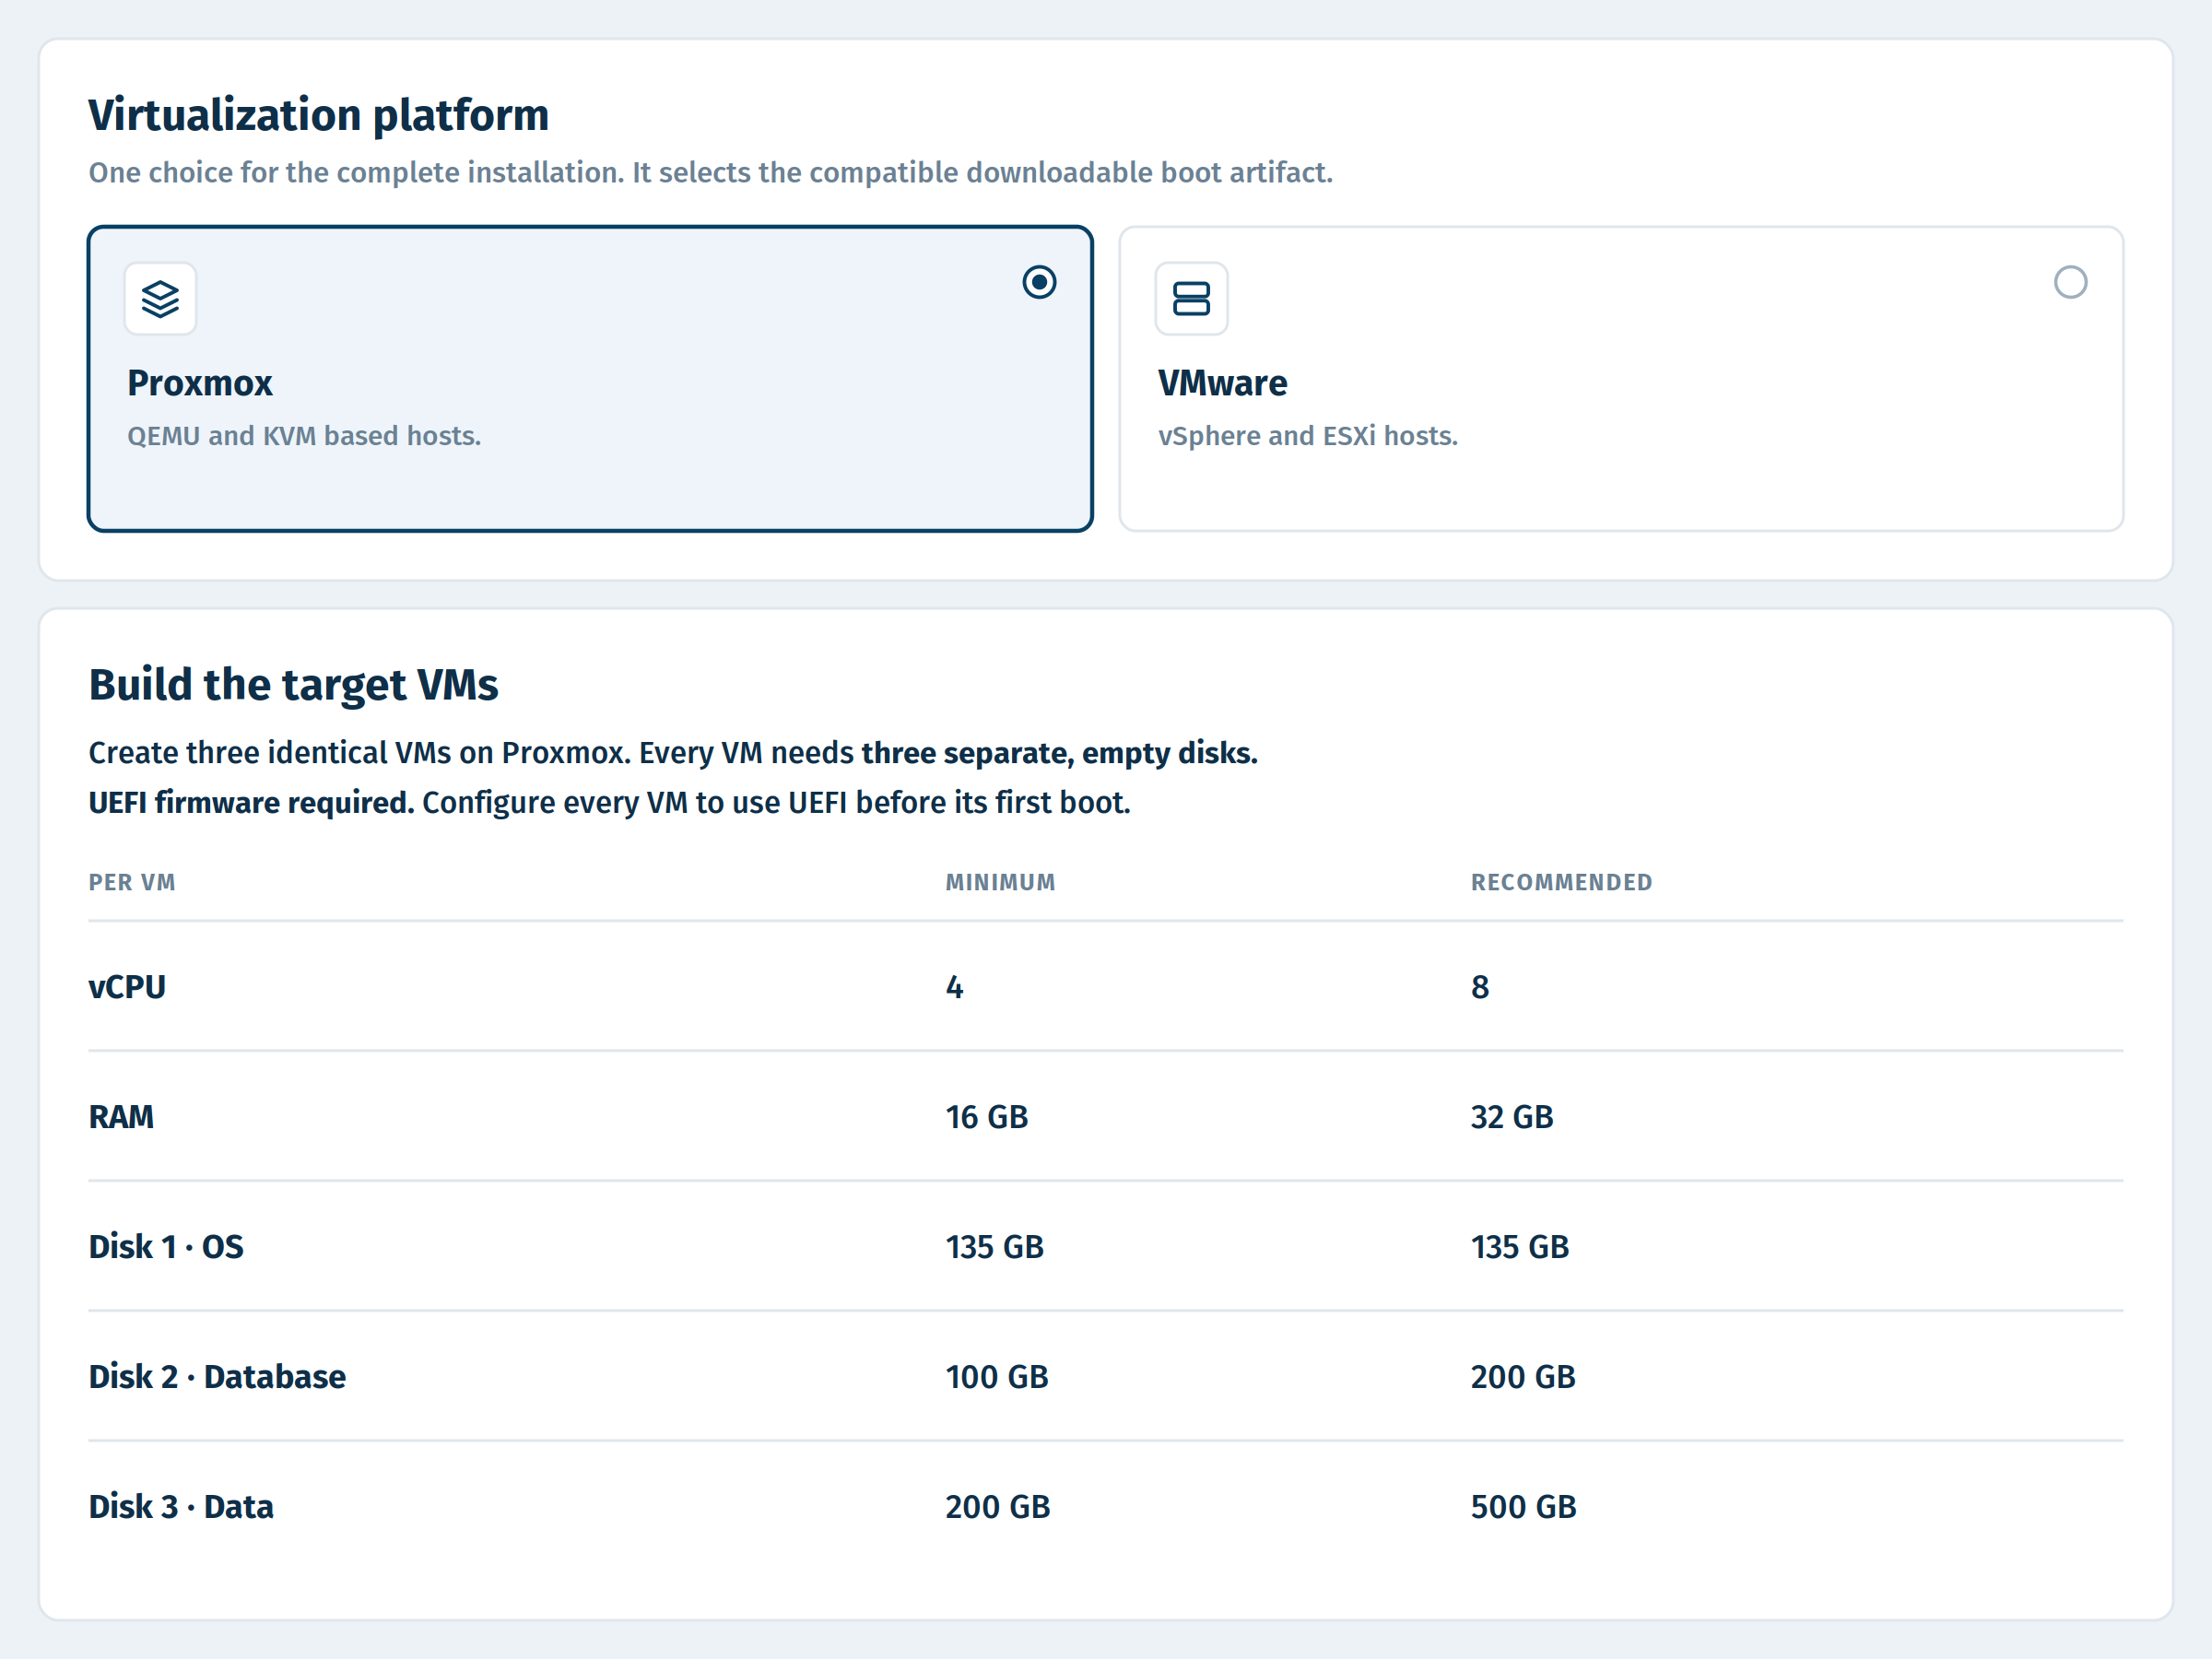
Ob im eigenen Rechenzentrum auf VMware, Proxmox, KVM, Hyper-V oder Nutanix, in abgeschotteten Netzen ohne Internetzugang oder bei Cloud-Anbietern wie AWS, Azure, Google Cloud oder STACKIT: Überall läuft dieselbe Software mit derselben Lizenz. Ihre Schlüssel und Daten bleiben dort, wo Sie es entscheiden, und unter Ihrer Kontrolle.
Gebaut für die nächsten Jahrzehnte.
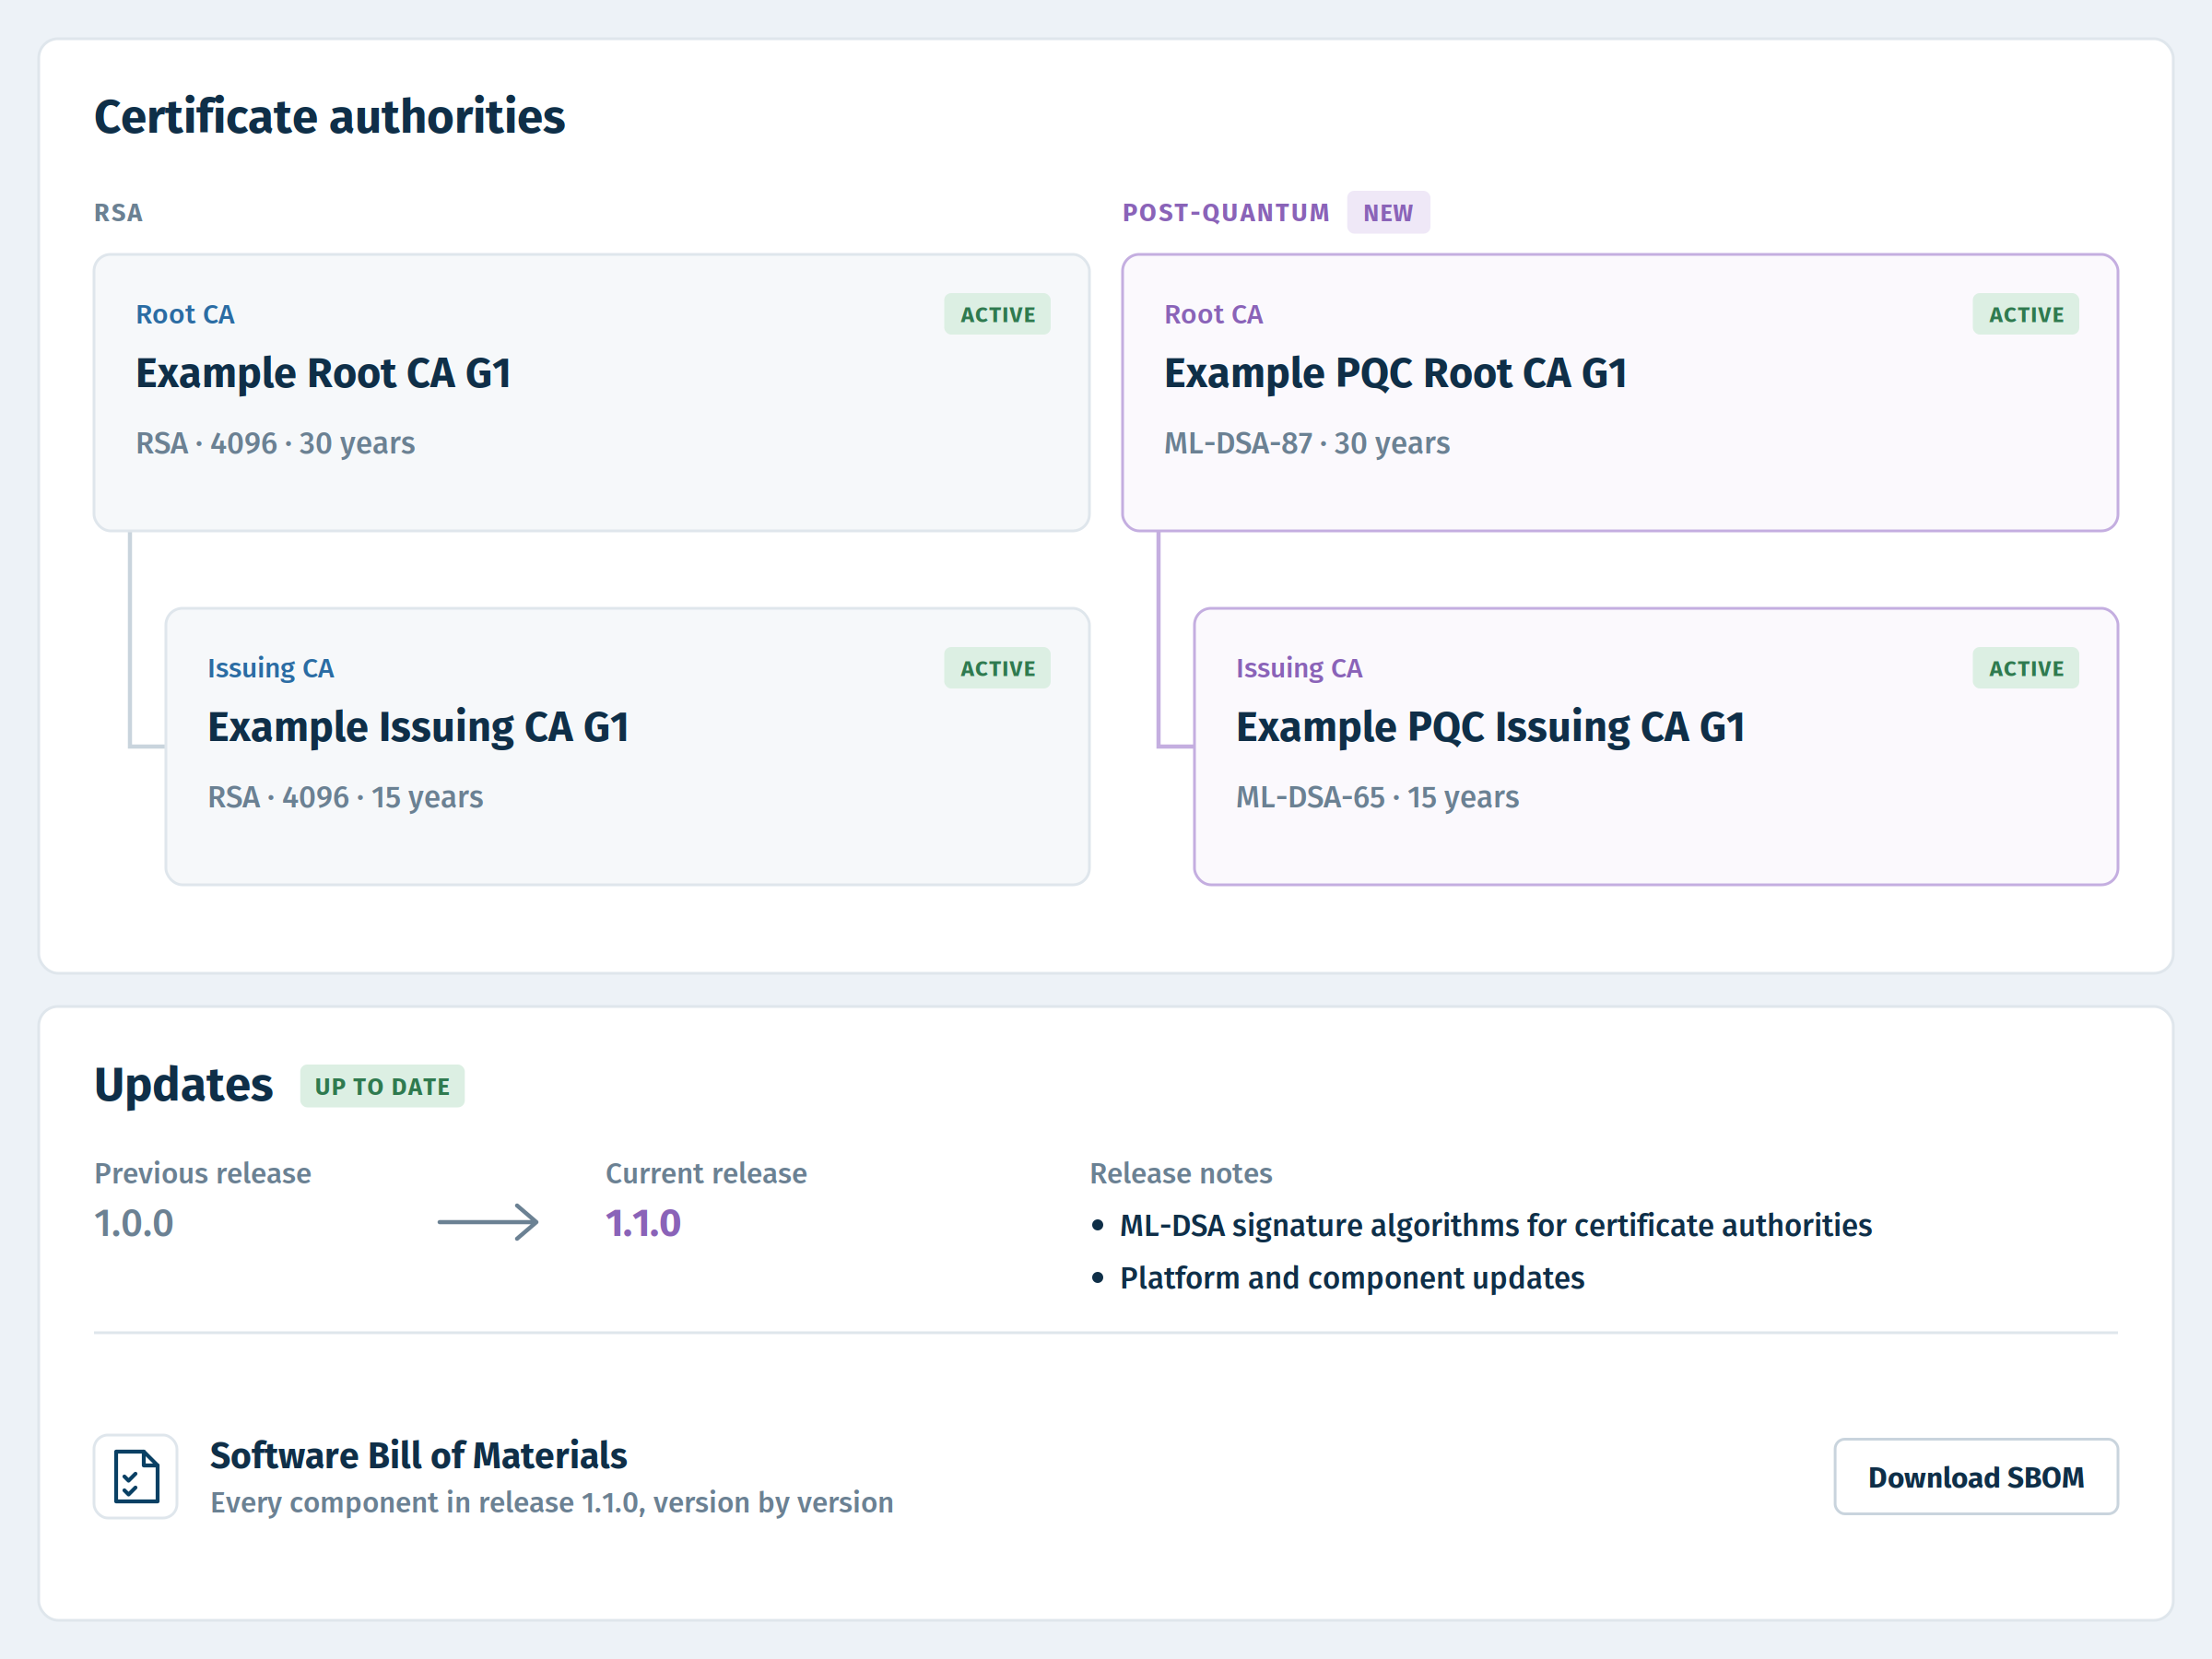
Updates ermöglichen die Einführung neuer kryptografischer Algorithmen und unterstützen den Übergang zur Post-Quanten-Kryptografie. Eine mitgelieferte Software Bill of Materials (SBOM) zeigt jederzeit, welche Komponenten in Ihrer Appliance stecken. Die von MTG entwickelte Appliance basiert auf Talos Linux und Kubernetes. MTG bringt 30 Jahre Erfahrung in Kryptografie ein und ist nach ISO 27001 zertifiziert.