
Ab sofort ist die MTG ERS® Appliance verfügbar. Damit betreiben Sie Ihre eigene PKI mit deutlich weniger Aufwand: vorkonfiguriert, per Assistent eingerichtet, hochverfügbar und PQC-fähig.
21. Oktober 2026
Ab sofort ist die MTG ERS® Appliance verfügbar. Damit betreiben Sie Ihre eigene PKI mit deutlich weniger Aufwand: vorkonfiguriert, per Assistent eingerichtet, hochverfügbar und PQC-fähig.
Eine eigene PKI mit Certificate Lifecycle Management (CLM) bedeutet volle Kontrolle über die eigenen Zertifikate. Bisher hieß das aber oft auch: ein aufwendiges Einführungsprojekt, externe Berater und viel Zeit für ein Spezialthema, die IT-Teams neben Netzwerk, Cloud und Security kaum übrig haben.
Die MTG ERS® Appliance setzt hier an: Sie ist vorkonfiguriert und wird über einen Assistenten im Browser eingerichtet, von der leeren VM bis zum ersten ausgestellten Zertifikat. Sie treffen die Entscheidungen, die Appliance erledigt den Rest.
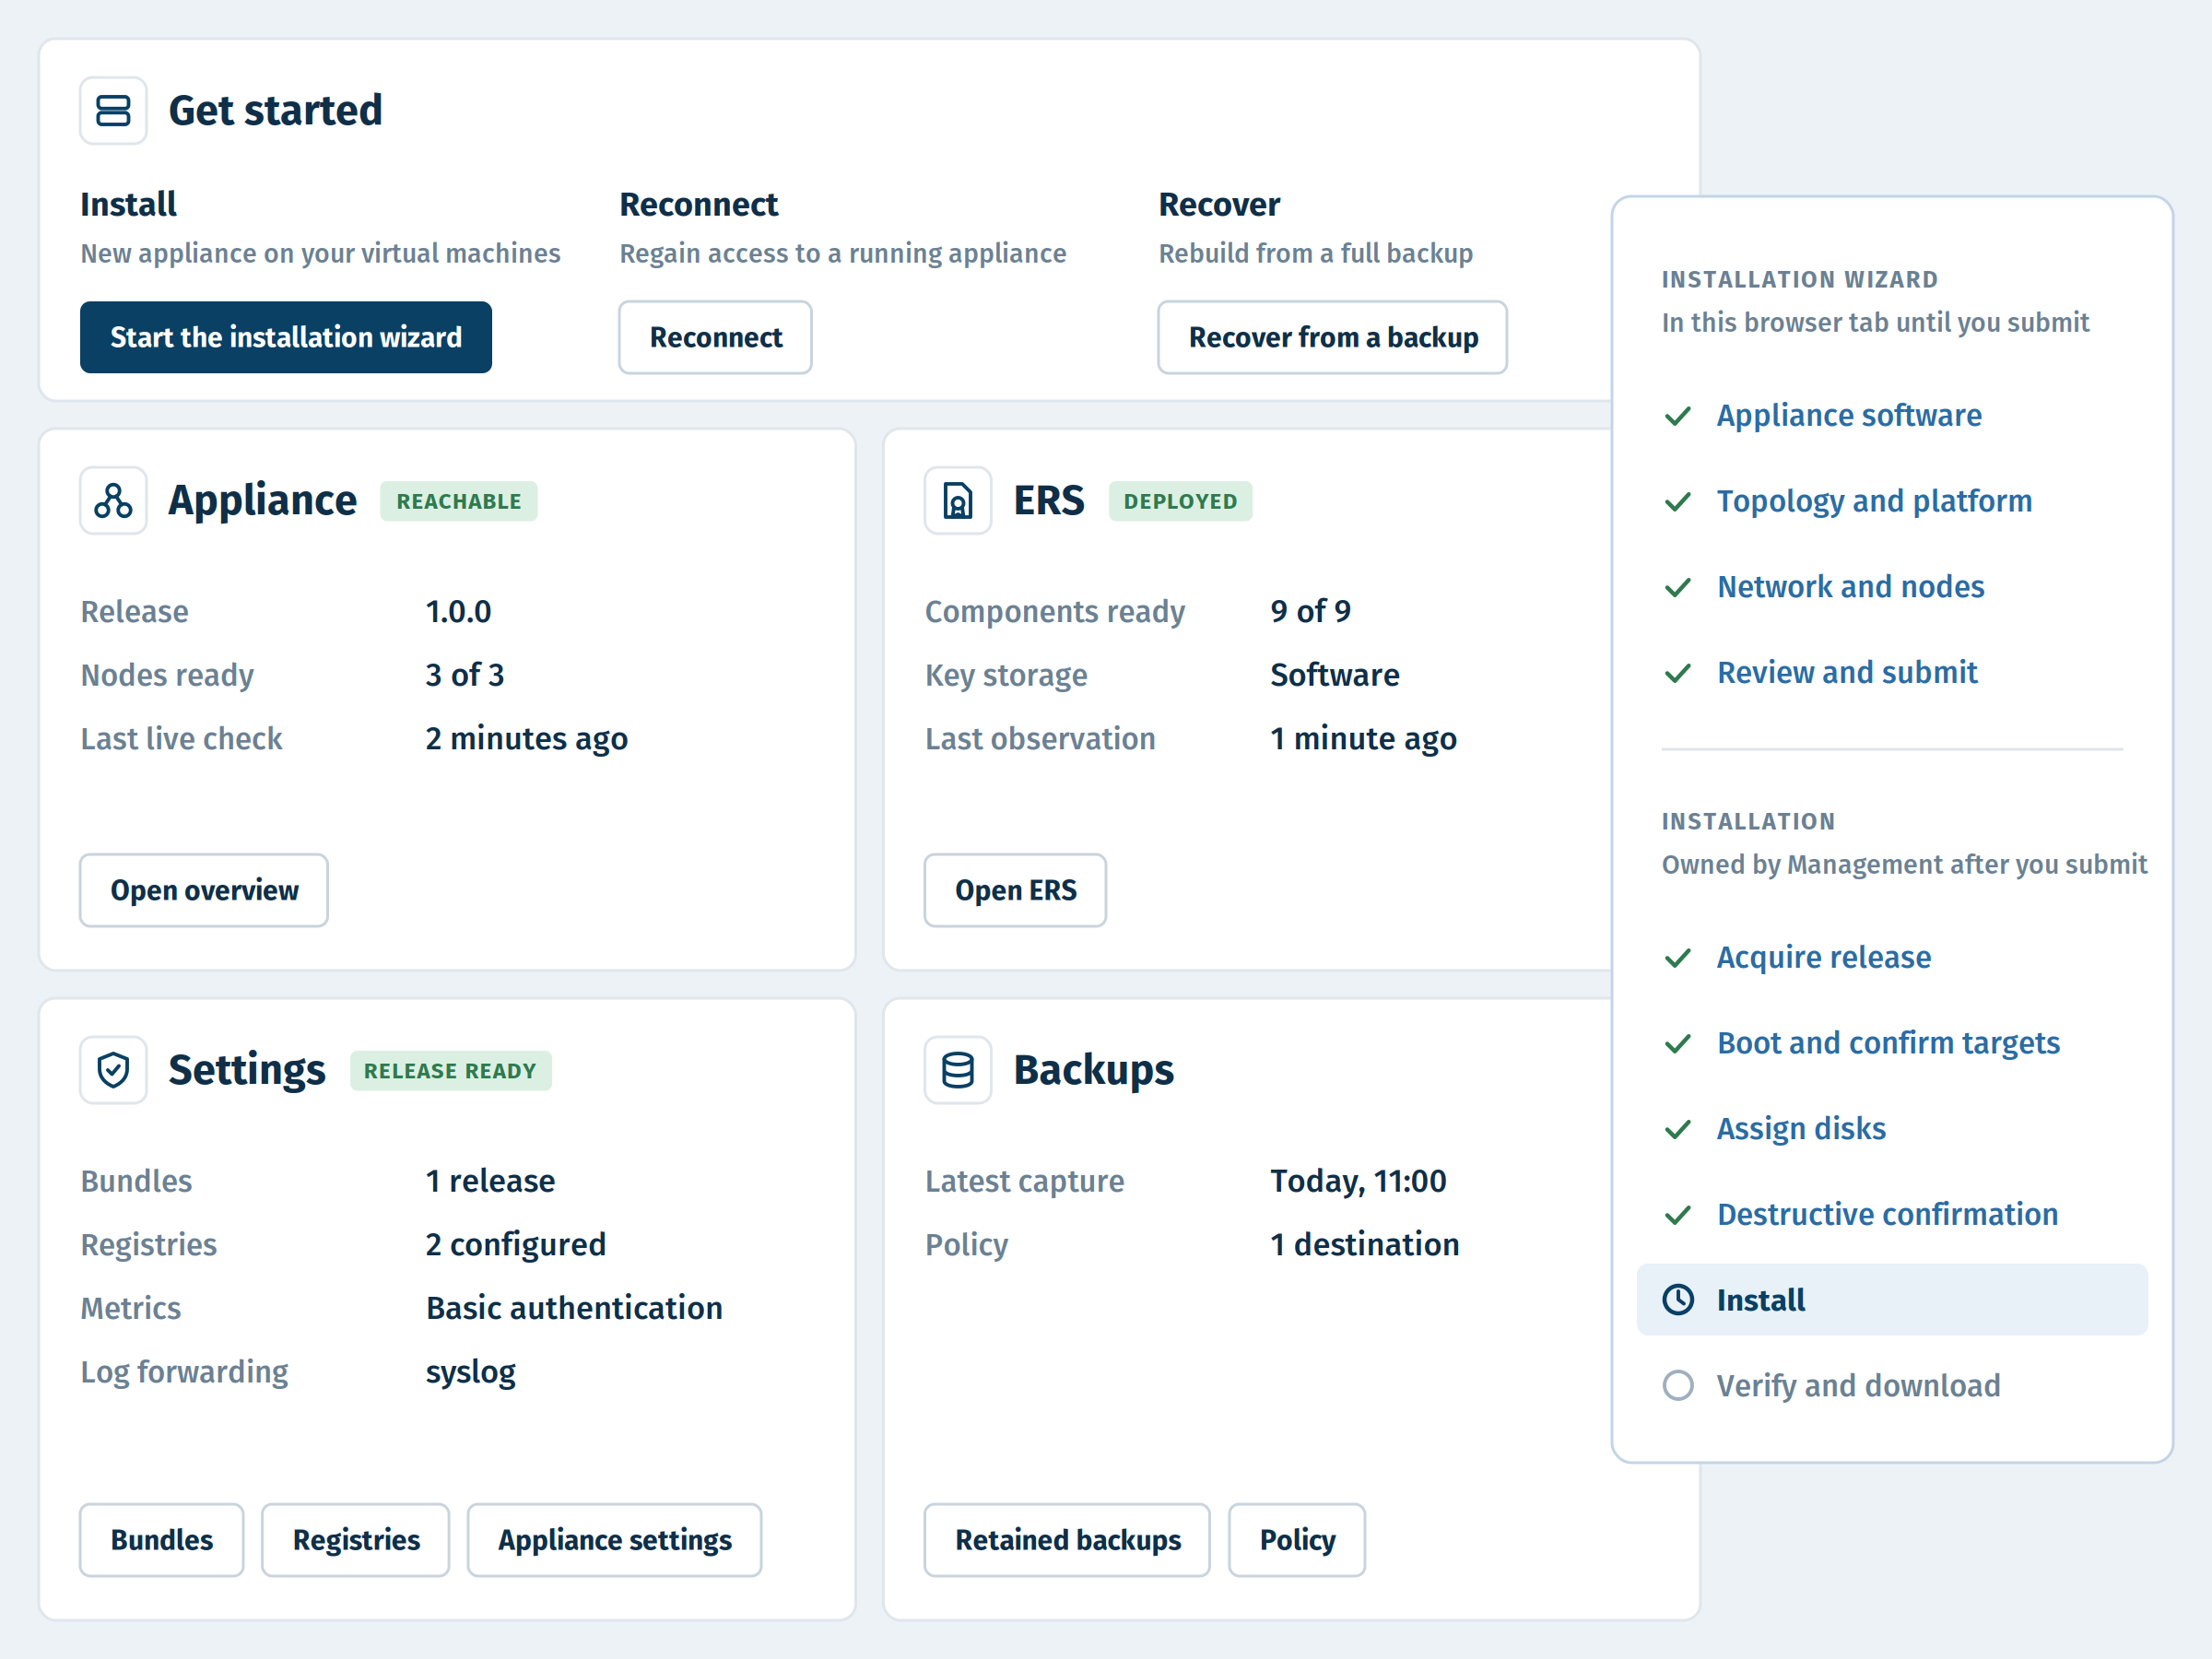
Die MTG ERS® Appliance besteht aus zwei Teilen: dem Management, über das Sie Installation, Konfiguration, Updates, Backups und Wiederherstellung im Browser steuern, und den Appliance-Knoten, auf denen Ihre PKI läuft. Für den Einstieg genügt ein einzelner Knoten, für Hochverfügbarkeit setzen Sie drei Knoten ein. Die Installation ist unter VMware oder Proxmox möglich, auch in Netzen ohne Internetzugang.
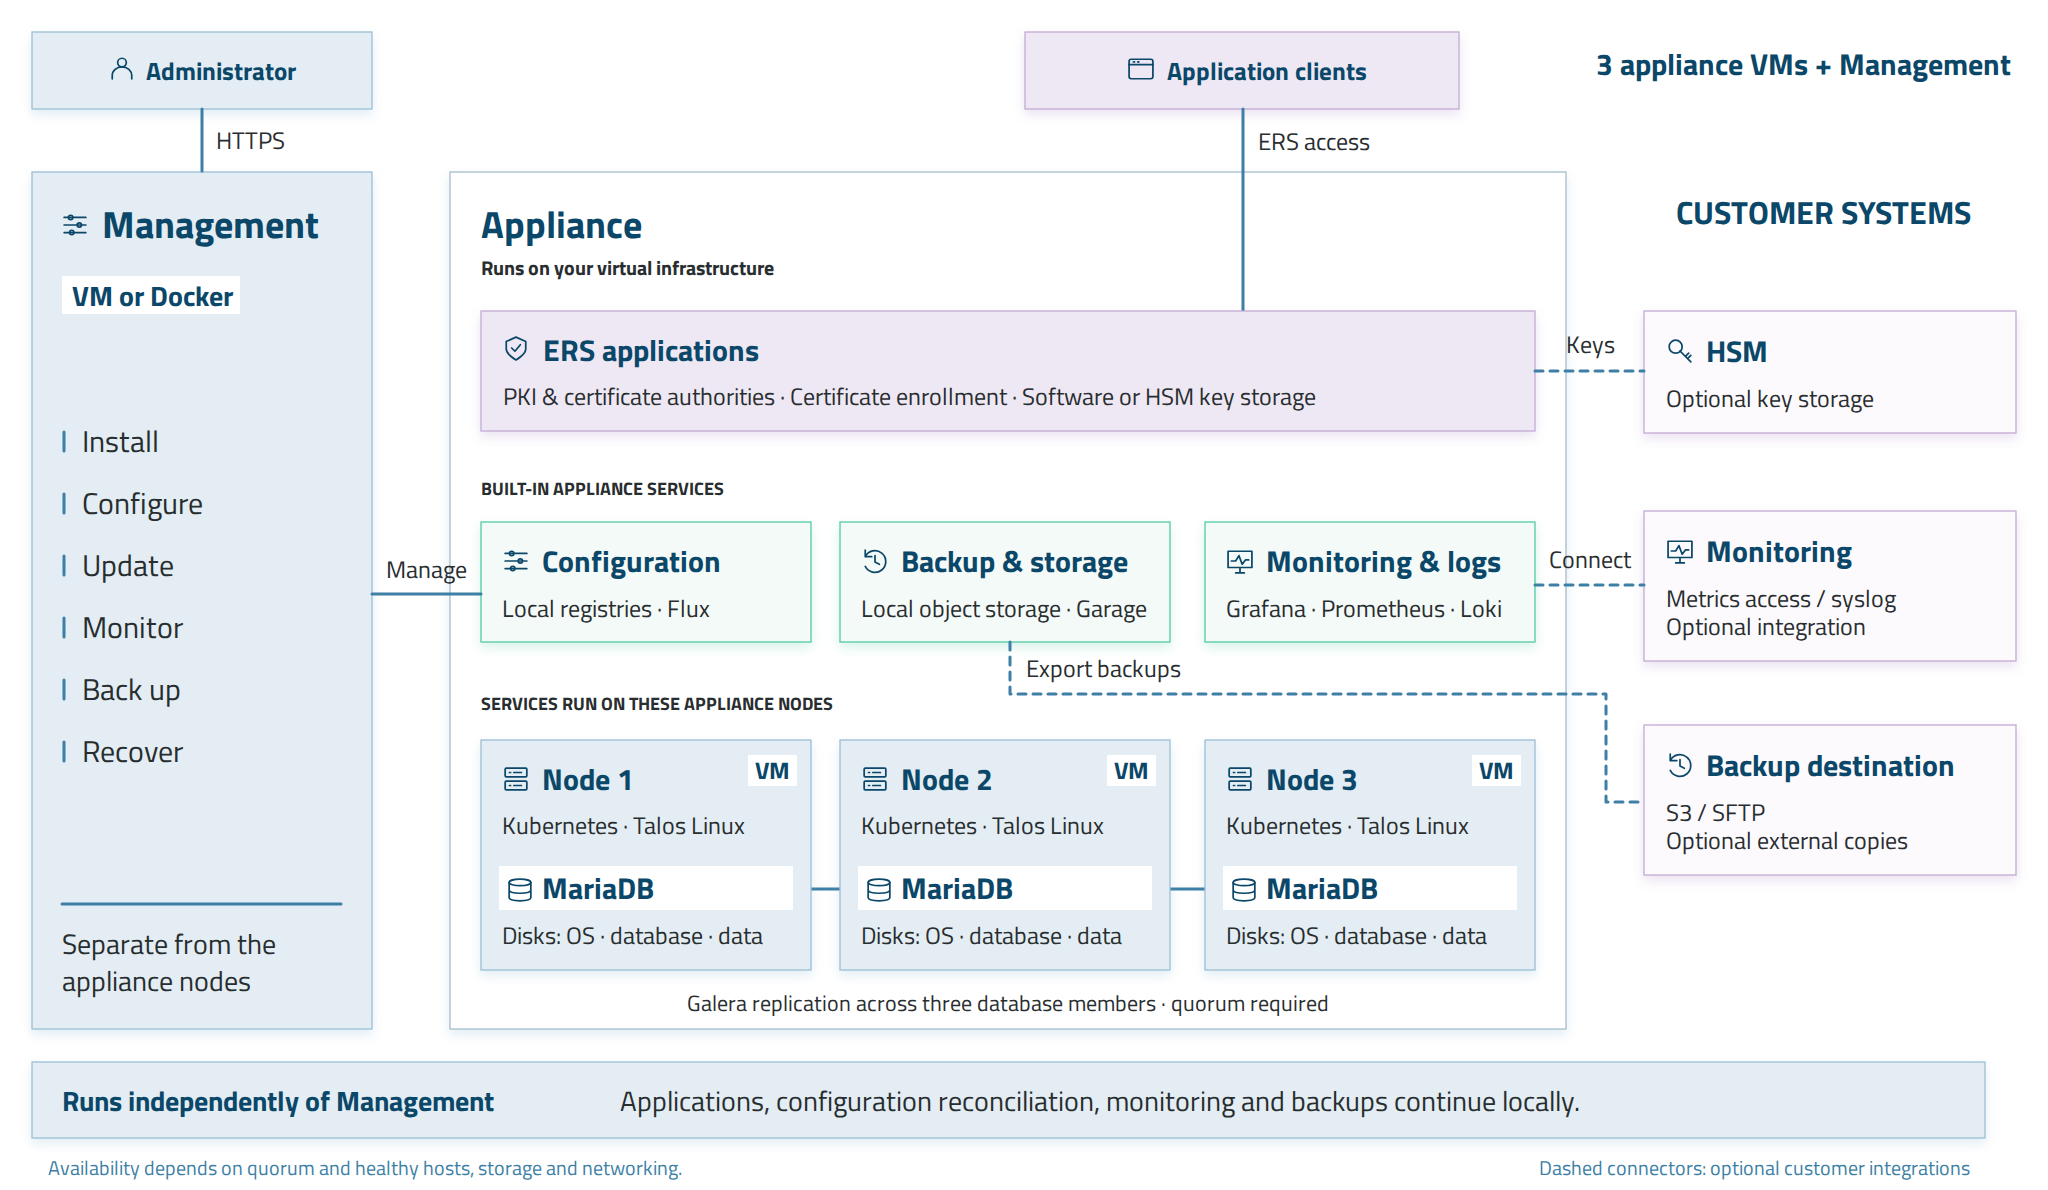
Wie die Komponenten zusammenspielen, welche Hardware Sie benötigen und wie die Installation Schritt für Schritt abläuft, zeigt unsere Online-Dokumentation.
Die Appliance ist ideal, wenn Sie Ihre PKI selbst steuern möchten. Möchten Sie den Betrieb lieber abgeben, übernimmt unser Partner DARZ dies mit der Managed PKI & CLM, mit derselben Technologie aus deutschen Rechenzentren. Welcher Weg zu Ihnen passt, zeigt der direkte Vergleich auf unserer Produktseite.
Auf der Produktseite sehen Sie, wie die Einrichtung in vier Schritten abläuft, auf welchen Plattformen die Appliance läuft und was Ihre Umgebung dafür braucht. Oder lassen Sie sich die Appliance in einer Live-Demo für Ihr gewünschtes Setup von unseren Experten zeigen.
Die MTG ERS® Appliance ist eine vorkonfigurierte Public Key Infrastructure (PKI) mit Certificate Lifecycle Management (CLM) der MTG AG, die Unternehmen als virtuelle Maschine in ihrer eigenen Infrastruktur betreiben. Ein Assistent im Browser macht die PKI in Minuten startklar. Backup, Monitoring und die Automatisierung über ACME, EST, SCEP und CMP sind bereits integriert, im Drei-Knoten-Betrieb zusätzlich Hochverfügbarkeit
Ja, die MTG ERS® Appliance läuft in Ihrem eigenen Rechenzentrum, in abgeschotteten Netzen ohne Internetzugang oder in der Cloud. In allen Szenarien kommen dieselbe Software und dieselbe Lizenz zum Einsatz.
Ja, über Updates erhält die MTG ERS® Appliance neue kryptografische Algorithmen und unterstützt so den Übergang zur Post-Quanten-Kryptografie (PQC). Unternehmen können ihre PKI damit schrittweise auf quantensichere Verfahren umstellen, ohne das System zu wechseln.
Mit der MTG ERS® Appliance betreiben Unternehmen ihre PKI selbst und behalten die volle Kontrolle über Konfiguration, Updates und Zugriffe. Bei der Managed PKI & CLM übernimmt der MTG-Partner DARZ den Betrieb in deutschen Rechenzentren, mit derselben PKI-Technologie.
Ja, die MTG ERS® Appliance wird von der MTG AG in Darmstadt entwickelt. Unternehmen betreiben sie in ihrer eigenen Infrastruktur und behalten die volle Kontrolle über ihre Schlüssel.
Alle technischen Details zur MTG ERS® Appliance (englisch).
CPU, Arbeitsspeicher und Speicher für Management und Knoten planen.
Selbst betreiben oder betreiben lassen: beide Wege im direkten Vergleich.