
PKI Basics
Bei einer On-Premises PKI & CLM wird die MTG Corporate PKI & CLM in der Infrastruktur des Unternehmens betrieben und vollständig in die vorhandene IT- und Sicherheitsarchitektur integriert. Unternehmen können dadurch den Grad der Kontrolle über Systeme, Prozesse und Schlüsselmanagement selbst bestimmen.
Bei der DARZ Managed PKI & CLM powered by MTG werden PKI und Certificate Lifecycle Management als Service bereitgestellt. Der Betrieb erfolgt 24/7 hochverfügbar in zwei zertifizierten deutschen Rechenzentren in Darmstadt und Frankfurt am Main. Die Schlüssel der MTG CA werden dabei in zertifizierten Hardware Security Modulen geschützt.
Beide Betriebsmodelle basieren auf der MTG Corporate PKI & CLM. Die passende Variante hängt insbesondere von regulatorischen Anforderungen, vorhandenen internen Ressourcen, Integrationsanforderungen und dem gewünschten Grad an Eigenverantwortung beim PKI-Betrieb ab.

Der wesentliche Unterschied liegt im Vertrauensmodell. Bei privaten Zertifikaten bestimmt das Unternehmen beziehungsweise der Betreiber der privaten PKI selbst, welche Systeme der eigenen CA vertrauen. Sie eignen sich daher besonders für kontrollierte Unternehmens- und Infrastrukturumgebungen.
Öffentlich vertrauenswürdige Zertifikate werden dagegen von Public CAs ausgestellt, deren Vertrauensanker bereits in verbreiteten Betriebssystemen und Anwendungen hinterlegt sind. Dadurch können auch externe Systeme einem Zertifikat vertrauen, ohne zuvor die unternehmenseigene CA installieren zu müssen.
In vielen Unternehmen werden beide Zertifikatstypen parallel benötigt. MTG CLM ermöglicht es, private Zertifikate aus der eigenen PKI und Zertifikate angebundener Public CAs zentral zu verwalten.
Ein öffentliches Zertifikat ist ein Zertifikat, das von einer öffentlich vertrauenswürdigen Certification Authority (Public CA) ausgestellt wird. Deren Root-Zertifikate sind in verbreiteten Betriebssystemen, Browsern und Anwendungen als vertrauenswürdig hinterlegt.
Öffentliche Zertifikate werden insbesondere dann benötigt, wenn Systeme oder Dienste auch von externen und nicht durch das Unternehmen administrierten Endgeräten als vertrauenswürdig erkannt werden sollen, beispielsweise bei öffentlich erreichbaren Websites oder Internetdiensten.
Ein privates Zertifikat ist ein digitales Zertifikat, das von einer privaten beziehungsweise unternehmenseigenen Vertrauensinfrastruktur ausgestellt wird. Es wird nur von Systemen als vertrauenswürdig akzeptiert, auf denen die zugehörige private CA als Vertrauensanker eingerichtet wurde.
Private Zertifikate eignen sich beispielsweise für interne Server und Anwendungen, Benutzer und Geräte, VPN- und Netzwerkzugänge, Maschinenkommunikation oder IoT-Umgebungen. Mit einer Corporate PKI können Unternehmen diese Zertifikate entsprechend ihren eigenen Sicherheitsrichtlinien ausstellen und verwalten.
Bei einer On-Premises-PKI wird die PKI in der eigenen Infrastruktur des Unternehmens betrieben und in die bestehende IT- und Sicherheitsarchitektur integriert. Betrieb und Management können durch das eigene Team oder durch MTG erfolgen.
Alternativ kann die MTG Corporate PKI & CLM als Managed Service über unseren Partner DARZ bezogen werden. Der Betrieb erfolgt hochverfügbar an den deutschen Standorten Darmstadt und Frankfurt am Main. Standardmäßig wird die Kundenumgebung über eine Site-to-Site-VPN-Verbindung angebunden; alternativ ist eine abgesicherte Anbindung über das öffentliche Internet möglich.
Welches Modell geeignet ist, hängt unter anderem von den Anforderungen an Sicherheit, Compliance, Integration, Datensouveränität und den vorhandenen internen PKI-Ressourcen ab.
Eine eigene On-Premises-PKI ist insbesondere dann sinnvoll, wenn Unternehmen ein hohes Maß an Kontrolle über Infrastruktur, Prozesse, Schlüsselmaterial und Integrationen benötigen oder den PKI-Betrieb bewusst selbst verantworten möchten.
Ein Managed Service kann eine geeignete Alternative sein, wenn technische und regulatorische Anforderungen auch durch einen extern betriebenen Dienst erfüllt werden können. Entscheidend sind dabei unter anderem ein geeignetes Sicherheits- und Betriebskonzept, klar geregelte Verantwortlichkeiten, geeignete Zertifizierungen, Auditierbarkeit sowie ein kontrolliertes Drittparteienmanagement. Gerade bei regulatorischen Anforderungen bleibt das Unternehmen für die Bewertung und Steuerung ausgelagerter Risiken verantwortlich.
Mit der DARZ Managed PKI & CLM powered by MTG bieten wir einen hochverfügbaren Betrieb in zwei zertifizierten deutschen Rechenzentren. Ob ein Managed Service die konkreten regulatorischen Anforderungen eines Unternehmens erfüllt, muss jedoch immer anhand des jeweiligen Anwendungsfalls und der geltenden Vorgaben bewertet werden.
Unternehmen können je nach Anwendungsfall unterschiedliche Modelle nutzen. Öffentlich vertrauenswürdige Zertifikate werden über Public CAs beziehungsweise Trust Center bezogen und beispielsweise für öffentlich erreichbare Websites, Server oder Dienste eingesetzt.
Für private Zertifikate kann eine eigene PKI im Unternehmen betrieben oder ein Managed-PKI-Service genutzt werden. Bei einer On-Premises-Lösung bleibt die PKI innerhalb der eigenen Infrastruktur und kann eng in die bestehende IT- und Sicherheitsarchitektur integriert werden. Bei einem Managed Service übernimmt ein spezialisierter Anbieter wesentliche Aufgaben des sicheren PKI- und CLM-Betriebs.
MTG bietet mit der MTG Corporate PKI & CLM sowohl eine On-Premises-Lösung als auch gemeinsam mit unserem Partner DARZ ein Managed-PKI-&-CLM-Angebot. Welche Betriebsform sinnvoll ist, hängt insbesondere von Sicherheits- und Compliance-Anforderungen, vorhandenen Ressourcen, Integrationsbedarf und dem gewünschten Grad an Eigenbetrieb ab.
Eine PKI ist für Unternehmen und Organisationen relevant, die digitale Identitäten zuverlässig absichern und zertifikatsbasierte Prozesse automatisieren möchten. Typische Einsatzbereiche sind beispielsweise die Authentisierung von Benutzern, Geräten, Servern und Anwendungen, die Absicherung von Netzwerkzugängen, verschlüsselte Kommunikation, digitale Signaturen sowie IoT- und Maschinenkommunikation.
Besonders relevant ist eine PKI in größeren oder heterogenen IT-Umgebungen sowie in regulierten Branchen und Kritischen Infrastrukturen. Regulatorische Vorgaben wie NIS2 oder DORA können Anforderungen an Kryptografie, Zugriffsschutz, Risikomanagement und Nachvollziehbarkeit stellen, bei deren Umsetzung eine professionell betriebene PKI unterstützen kann. Die konkrete Notwendigkeit und Ausgestaltung hängt jedoch immer vom jeweiligen Anwendungsfall und den regulatorischen Anforderungen des Unternehmens ab.
Eine Registration Authority (RA) übernimmt Aufgaben vor der eigentlichen Zertifikatsausstellung. Sie prüft beispielsweise Identitäten und Antragsdaten, setzt Freigabeprozesse um und übermittelt freigegebene Zertifikatsanträge an die zuständige Zertifizierungsstelle. Dadurch lassen sich Prüfung und Ausstellung organisatorisch voneinander trennen.
Eine Offline Root CA wird eingesetzt, wenn besonders hohe Anforderungen an den Schutz des zentralen Vertrauensankers einer PKI bestehen. Ihr privater Schlüssel bleibt dabei im normalen Betrieb vom Netzwerk getrennt.
Die Root CA wird nur für wenige kontrollierte Vorgänge aktiviert, beispielsweise für die Ausstellung oder Erneuerung von Sub-CA-Zertifikaten oder für strukturelle Änderungen an der PKI. Dieses Modell ist insbesondere in sicherheitskritischen und regulierten Umgebungen verbreitet.
Eine Sub CA ist eine Zertifizierungsstelle, deren Zertifikat von einer übergeordneten CA signiert wurde. Je nach PKI-Struktur kann sie weitere untergeordnete CAs oder Endzertifikate für Benutzer, Geräte, Server und Anwendungen ausstellen.
Die Root CA bildet die oberste Vertrauensinstanz einer hierarchischen PKI. Ihr Zertifikat ist selbstsigniert und dient als Vertrauensanker für die darunterliegenden Zertifizierungsstellen.
Da der private Schlüssel der Root CA besonders schützenswert ist, wird sie bei hohen Sicherheitsanforderungen häufig offline betrieben und nur für wenige, kontrollierte Vorgänge aktiviert.
Zu den zentralen Bestandteilen einer PKI gehören Zertifizierungsstellen (Certification Authorities, CA), gegebenenfalls Registration Authorities (RA), digitale Zertifikate, Sperrinformationen sowie Richtlinien und Prozesse für Ausstellung, Verwaltung, Erneuerung und Sperrung von Zertifikaten. Häufig besteht die CA-Struktur aus einer Root CA und einer oder mehreren untergeordneten CAs.

Eine digitale Signatur wird mithilfe eines privaten Schlüssels erzeugt und kann mit dem zugehörigen öffentlichen Schlüssel geprüft werden. Dadurch lässt sich feststellen, ob die signierten Daten seit der Signatur verändert wurden und ob die Signatur mit dem zugehörigen privaten Schlüssel erstellt wurde.
Ein digitales Zertifikat bestätigt die Zuordnung eines öffentlichen Schlüssels zu einer bestimmten Identität oder Entität. Abhängig vom Zertifikat kann dies beispielsweise eine Person, ein Gerät, ein Server, eine Anwendung oder eine Organisation sein.
Ein X.509-Zertifikat ist ein standardisiertes digitales Zertifikat, das einen öffentlichen Schlüssel mit einer Identität verbindet. Es enthält unter anderem Informationen zum Zertifikatsinhaber, zum öffentlichen Schlüssel, zur ausstellenden Zertifizierungsstelle, zur Gültigkeitsdauer sowie zu den vorgesehenen Verwendungszwecken.
Digitale Zertifikate sind ein zentraler Bestandteil einer PKI. Sie verknüpfen einen öffentlichen Schlüssel mit einer bestimmten Identität, beispielsweise einer Person, einem Server, einer Anwendung oder einem Gerät. Die Zertifizierungsstelle bestätigt diese Zuordnung durch ihre digitale Signatur.
Public Key Cryptography bezeichnet die kryptografischen Verfahren, die mit öffentlichen und privaten Schlüsseln arbeiten. Eine PKI ergänzt diese Verfahren um eine Vertrauensinfrastruktur aus Zertifizierungsstellen, Zertifikaten, Richtlinien und Prozessen. Dadurch können öffentliche Schlüssel zuverlässig Identitäten zugeordnet und auch in großen IT-Umgebungen sicher verwaltet werden.
Bei der Public Key Cryptography wird ein mathematisch zusammengehörendes Schlüsselpaar verwendet: ein öffentlicher Schlüssel (Public Key) und ein privater Schlüssel (Private Key). Der private Schlüssel bleibt geheim, während der öffentliche Schlüssel verteilt werden kann.
Je nach kryptografischem Verfahren können damit beispielsweise Daten verschlüsselt oder digitale Signaturen erzeugt und geprüft werden. Der private Schlüssel bildet dabei die besonders schützenswerte Grundlage der jeweiligen digitalen Identität.
Eine PKI wird benötigt, um öffentliche Schlüssel zuverlässig einer bestimmten Identität zuzuordnen und diese Zuordnung vertrauenswürdig nachweisen zu können. Dadurch lassen sich Personen, Geräte, Server und Anwendungen sicher authentisieren und digitale Kommunikation schützen.
PKI steht für „Public Key Infrastructure“. Gemeint ist eine Infrastruktur aus technischen Komponenten, Prozessen und Regeln, mit der kryptografische Schlüssel und digitale Zertifikate ausgestellt, verwaltet, geprüft und bei Bedarf gesperrt werden.
Eine PKI (Public Key Infrastructure) ist eine Vertrauensinfrastruktur für sichere digitale Kommunikation. Sie ermöglicht es, digitale Identitäten von Personen, Geräten, Servern oder Anwendungen mithilfe von Zertifikaten zuverlässig nachzuweisen und kryptografische Schlüssel kontrolliert zu verwalten. Damit schafft eine PKI eine vertrauenswürdige Grundlage für Authentisierung, Verschlüsselung und digitale Signaturen.
CLM Basics
Die Anzahl digitaler Zertifikate und Maschinenidentitäten nimmt durch Cloud-Infrastrukturen, IoT, mobile Geräte, Microservices, Zero-Trust-Architekturen und zunehmende Automatisierung weiter zu. Gleichzeitig steigen die Anforderungen an Sicherheit, Transparenz und Nachvollziehbarkeit.
Ein zentrales Certificate Lifecycle Management hilft Unternehmen, diese wachsende Zertifikatslandschaft kontrolliert zu verwalten und Zertifikatsprozesse zu automatisieren.
Ja, ein CLM kann auch für kleinere Unternehmen sinnvoll sein, insbesondere wenn die Anzahl der Zertifikate wächst oder Zertifikate für geschäftskritische Systeme eingesetzt werden. Bereits eine überschaubare Anzahl manuell verwalteter Zertifikate kann zu erhöhtem Aufwand und Ausfallrisiken führen.
Entscheidend ist daher weniger die Unternehmensgröße als die Anzahl, Kritikalität und Vielfalt der eingesetzten Zertifikate sowie der gewünschte Automatisierungsgrad.
Eine PKI stellt die technische Vertrauensinfrastruktur bereit. Die Certification Authority innerhalb der PKI stellt Zertifikate aus und signiert diese kryptografisch.
Ein CLM ergänzt die PKI um die zentrale Verwaltung und Automatisierung der Zertifikatsprozesse über den gesamten Lebenszyklus. Mit der MTG Corporate PKI & CLM kombinieren wir hierfür MTG CARA als Certification Authority mit MTG CLM für Lifecycle Management und Automatisierung.
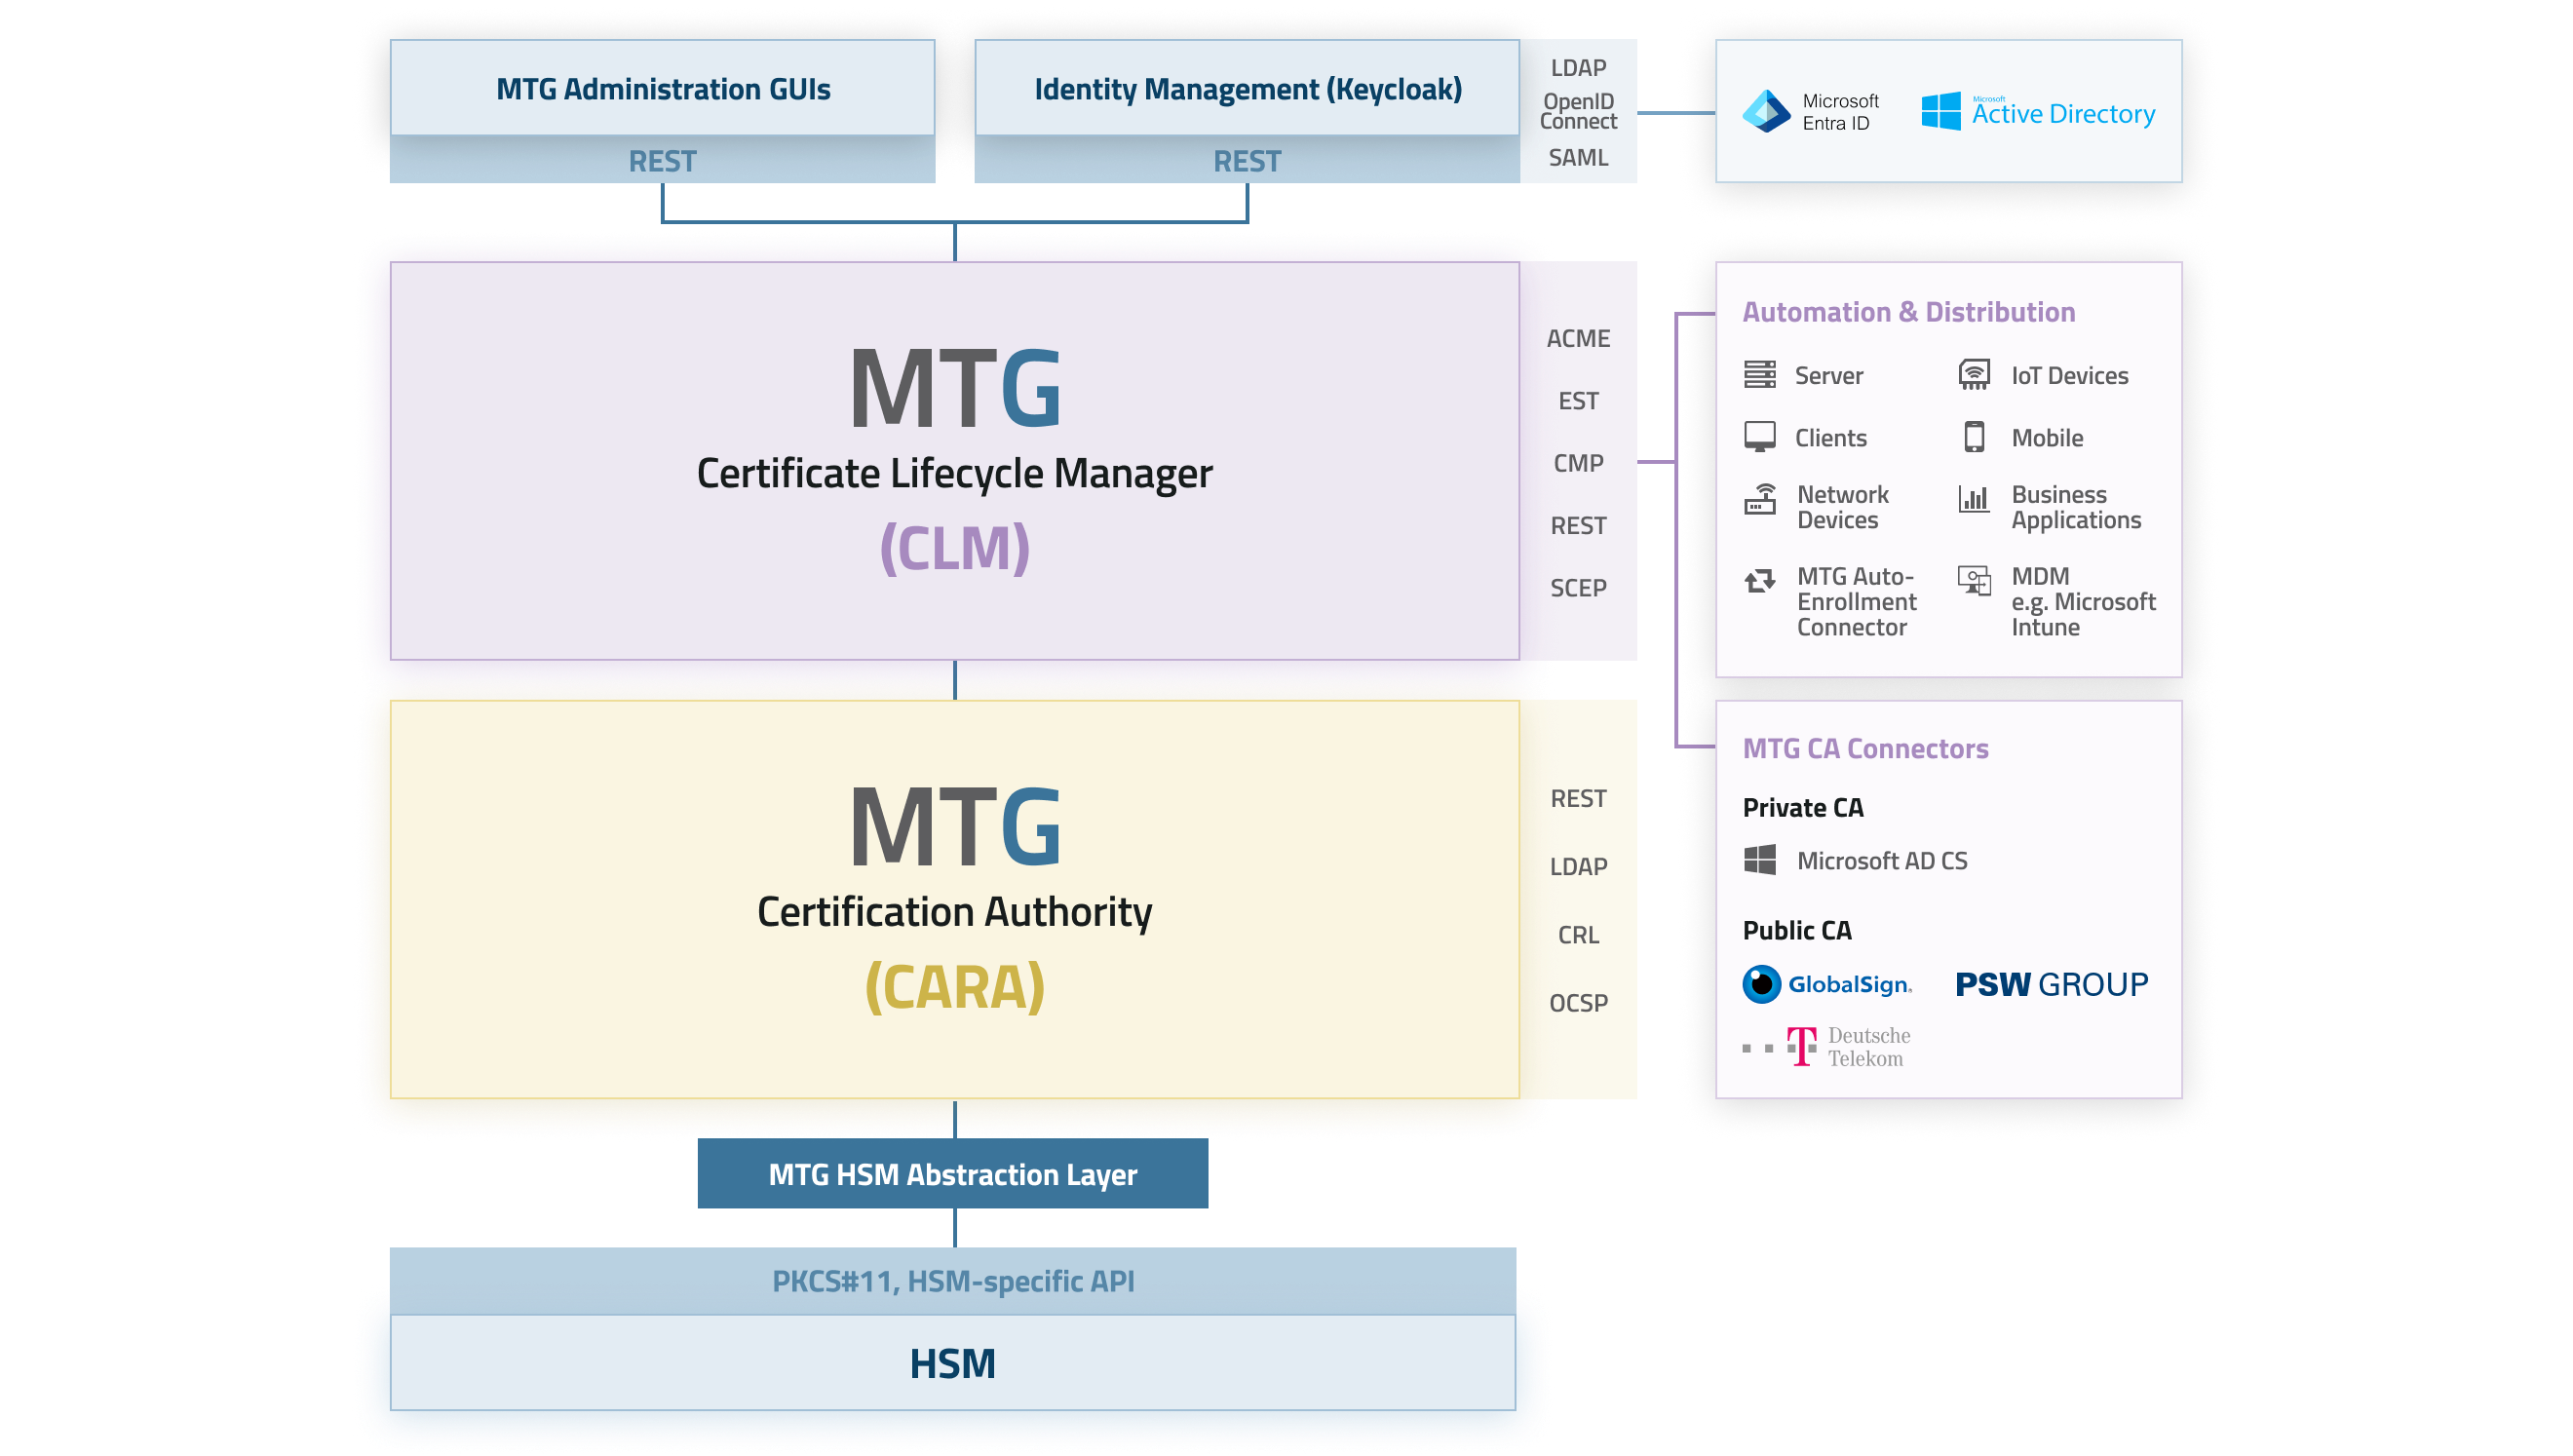
Hardware Security Module (HSM) schützen besonders sensibles kryptografisches Schlüsselmaterial und führen kryptografische Operationen in einer speziell abgesicherten Umgebung aus.
MTG CLM unterstützt die Integration von HSMs und Crypto Modules über standardisierte Schnittstellen wie PKCS#11. Dabei können sowohl On-Premises-HSMs als auch Cloud-HSM-Angebote eingebunden werden. In Verbindung mit MTG CARA können insbesondere die privaten Schlüssel der Certification Authorities in einem HSM geschützt werden.
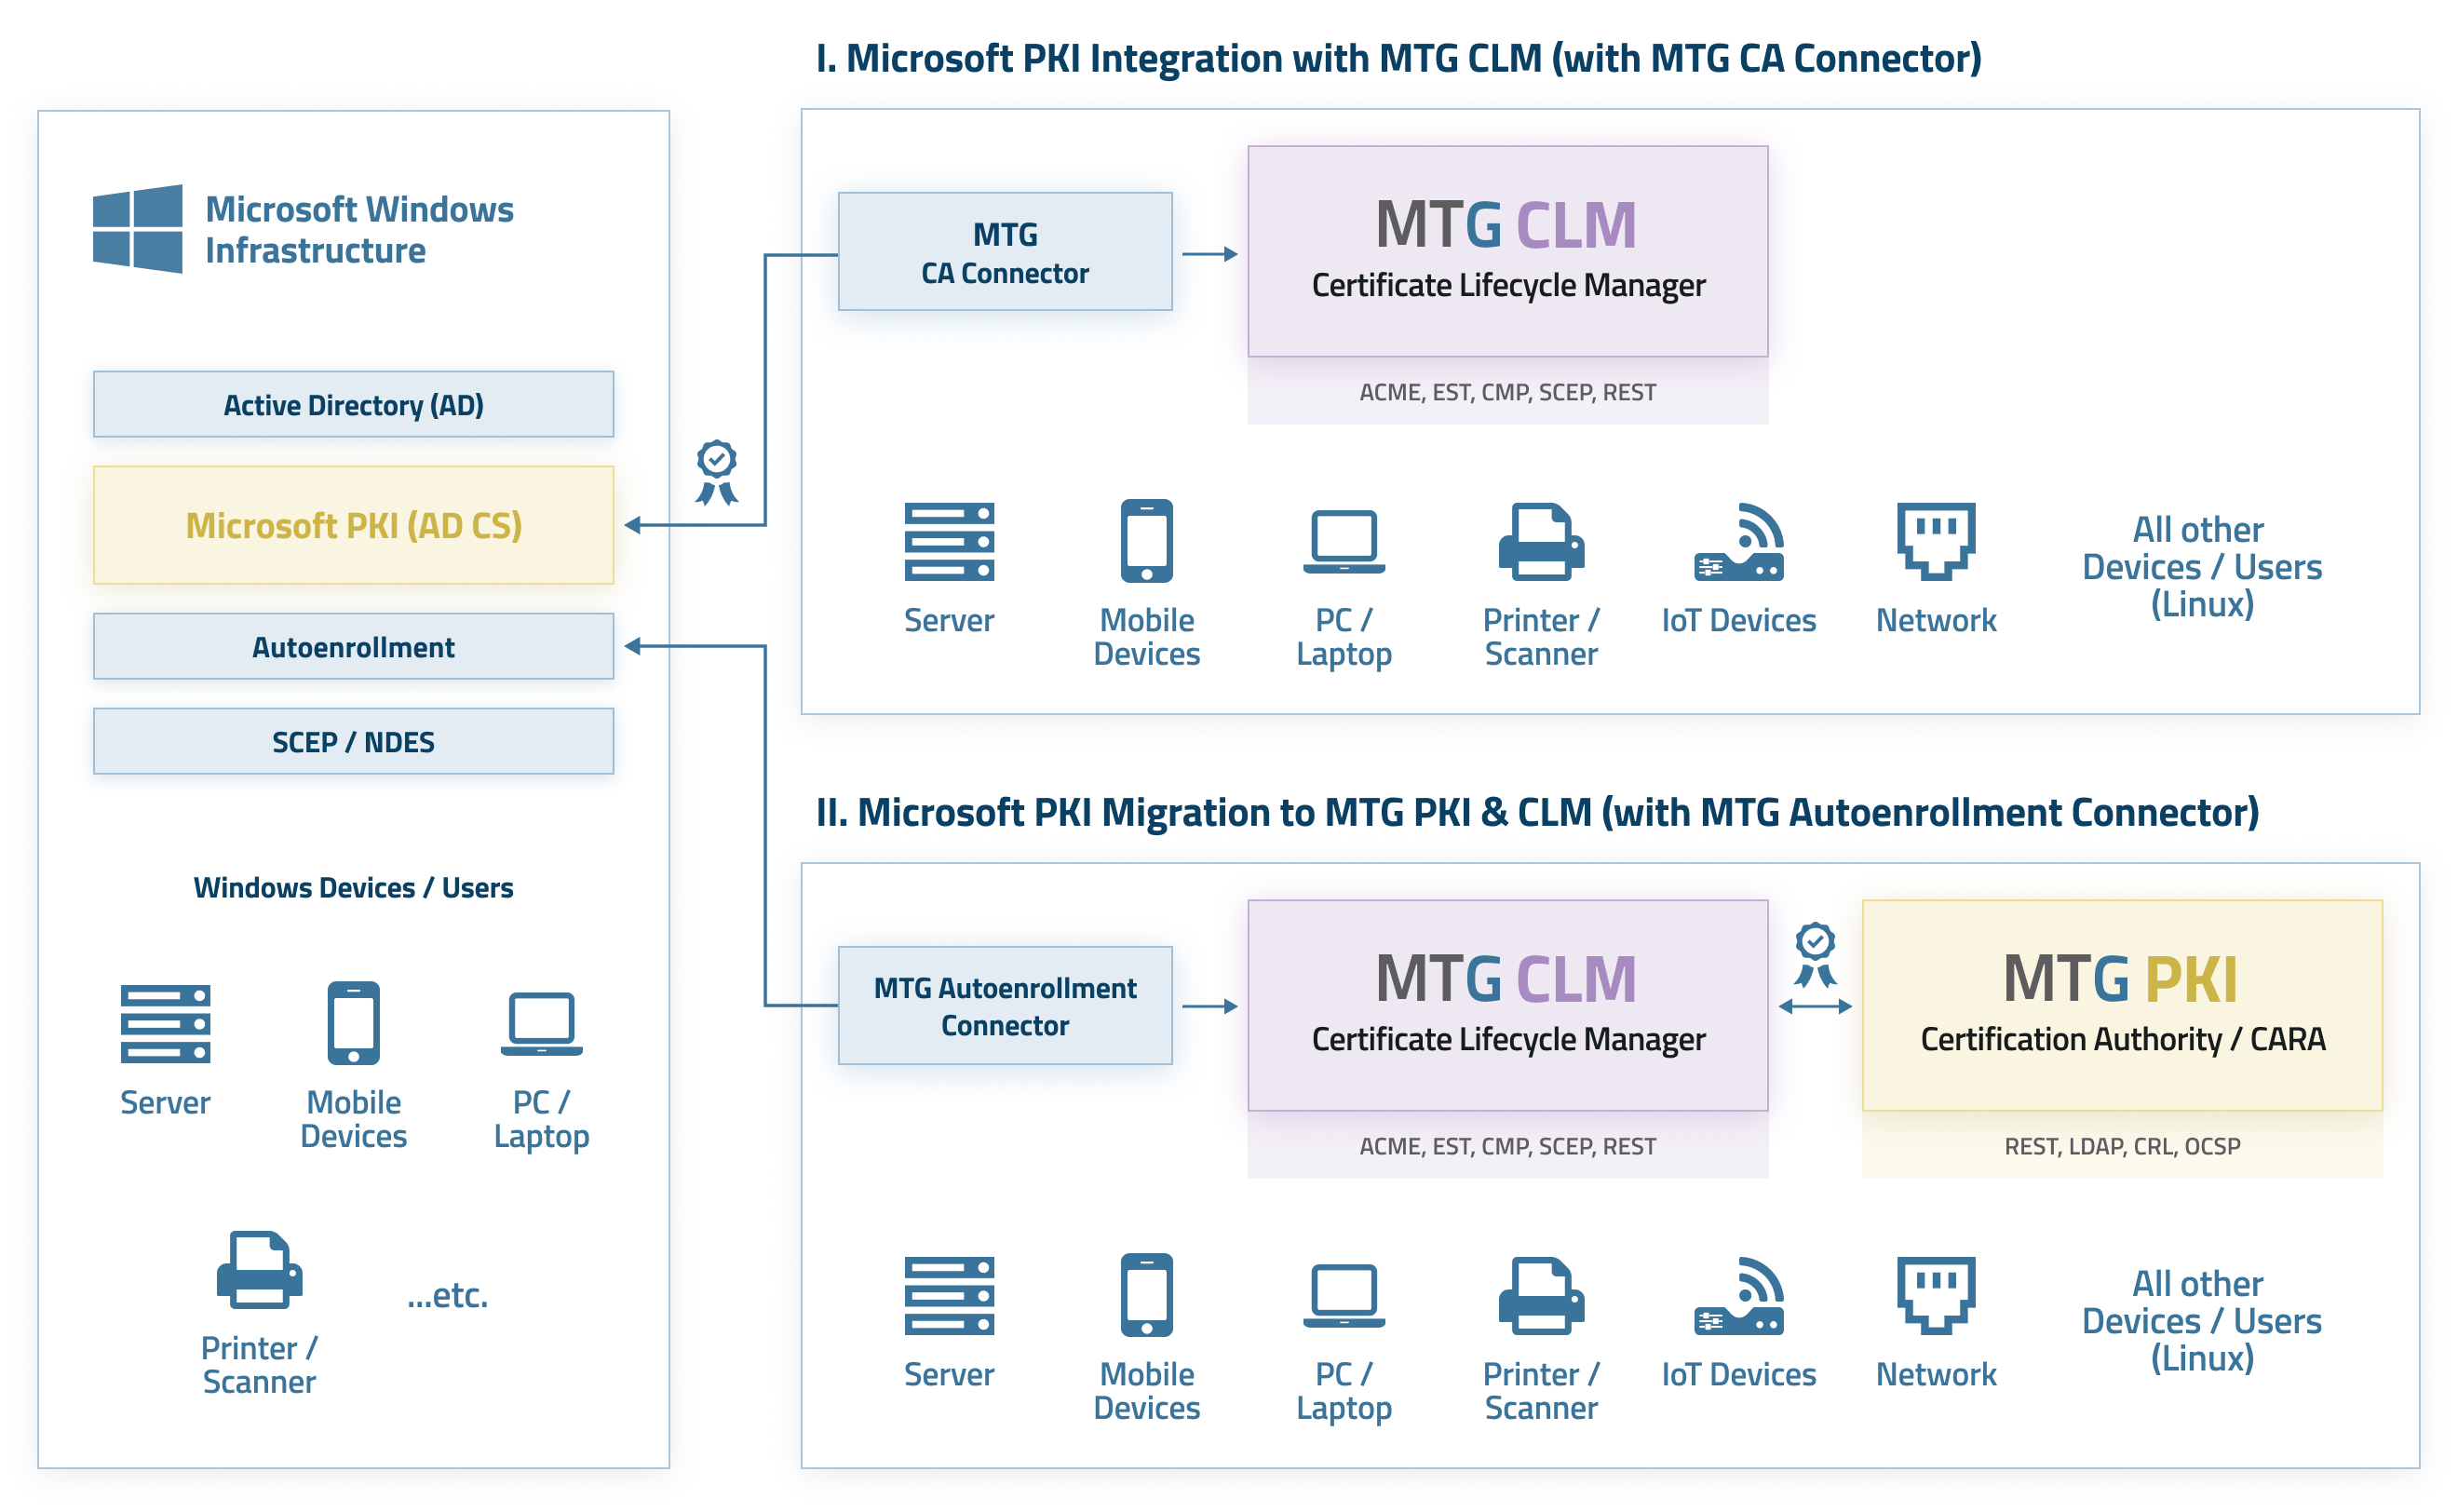
Der MTG Autoenrollment Connector ermöglicht es, Microsoft AD CS als ausstellende PKI durch MTG CARA zu ersetzen und gleichzeitig die etablierten Windows-Autoenrollment-Mechanismen weiter zu nutzen. Bestehende Prozesse wie Autoenrollment, Gruppenrichtlinien und Microsoft-Zertifikatstemplates können dabei in die neue PKI-Struktur integriert werden.
Für die Migration sind entsprechende Konfigurationsschritte erforderlich, beispielsweise für Certificate Templates, Enrollment Policies, Gruppenrichtlinien und die Verteilung der neuen CA-Zertifikate.
Mit dem Microsoft CA Connector kann eine bestehende Microsoft PKI auf Basis von AD CS an MTG CLM angebunden werden. Die Microsoft CA bleibt dabei als ausstellende Zertifizierungsstelle bestehen, während Zertifikate über MTG CLM beantragt und verwaltet werden können.
In der technischen Dokumentation wird diese Integration als Microsoft CA Certificate Provider bezeichnet. Dadurch können Unternehmen die Funktionen von MTG CLM nutzen, ohne ihre bestehende Microsoft PKI zunächst ablösen zu müssen.
MTG CLM bietet verschiedene Integrationen für bestehende Unternehmens- und PKI-Umgebungen. Dazu gehören unter anderem die Microsoft PKI (AD CS), verschiedene Public CAs, Microsoft Active Directory, Microsoft Entra ID, Keycloak und Microsoft Intune.
Darüber hinaus stehen standardisierte PKI-Protokolle sowie REST API und CLI für die Integration in Anwendungen, Automatisierungsplattformen und individuelle Prozesse zur Verfügung.

Ja, mit MTG CLM können sowohl private als auch öffentlich vertrauenswürdige Zertifikate zentral verwaltet werden. Private Zertifikate können beispielsweise über MTG CARA oder eine angebundene Microsoft CA bereitgestellt werden.
Für Public-Zertifikate stehen direkte Certificate-Provider-Integrationen zur Verfügung. Dazu gehören aktuell unter anderem GlobalSign, Deutsche Telekom Security über PCSP sowie ausgewählte Sectigo-Zertifikate über PSW.
Ja, MTG CLM ist darauf ausgelegt, unterschiedliche Certificate Authorities und Certificate Provider zentral einzubinden. Dadurch können Zertifikate aus verschiedenen privaten und öffentlichen PKI-Umgebungen über eine zentrale Plattform verwaltet werden.
Unterstützt werden unter anderem MTG CARA, Microsoft CA sowie verschiedene Public-CA-Provider. Die verfügbaren Funktionen können je nach angebundenem Certificate Provider unterschiedlich sein.
MTG CLM kann Unternehmen bei der Umsetzung regulatorischer und interner Sicherheitsanforderungen unterstützen, indem Zertifikatsbestände transparent erfasst und Prozesse standardisiert, kontrolliert und nachvollziehbar durchgeführt werden.
Ein CLM allein stellt jedoch keine regulatorische Konformität her. Entscheidend sind immer das Zusammenspiel aus technischen Maßnahmen, Prozessen, Verantwortlichkeiten und dem jeweiligen Betriebsmodell.
MTG CLM unterstützt Unternehmen dabei, Zertifikatsprozesse zentral, nachvollziehbar und kontrolliert umzusetzen. Funktionen wie Rollen- und Rechteverwaltung, Certificate Policies, Monitoring, Reporting und Auditierbarkeit schaffen dafür eine strukturierte Grundlage.
Ob konkrete regulatorische Anforderungen erfüllt werden, hängt jedoch immer von der gesamten technischen und organisatorischen Ausgestaltung der PKI- und Sicherheitsumgebung ab.
Certificate Policies sind zentrale Regeln und Vorlagen für die Beantragung und Ausstellung von Zertifikaten. Sie legen beispielsweise fest, welcher Certificate Provider verwendet wird, welche Laufzeiten, Schlüssellängen oder Verwendungszwecke zulässig sind und welche weiteren Vorgaben bei einer Zertifikatsanforderung gelten.
Dadurch können Zertifikatsanforderungen standardisiert und Sicherheitsrichtlinien konsistent umgesetzt werden.
MTG CLM bietet ein feingranulares Rollen- und Rechtemodell. Damit können Verantwortlichkeiten getrennt und Zugriffsrechte entsprechend organisatorischer und sicherheitstechnischer Anforderungen vergeben werden.
Das Berechtigungskonzept kann bis hin zu Self-Service-Szenarien reichen, in denen Anwender bestimmte Zertifikate innerhalb der ihnen zugewiesenen Rechte selbst verwalten können.
MTG CLM unterstützt die gängigen PKI-Automatisierungsprotokolle ACME, EST, CMP und SCEP sowie eine umfangreiche REST API. Zusätzlich steht der MTG ERS CLI Client für Skripting und automatisierte Abläufe zur Verfügung.
Über REST API und CLI lässt sich MTG CLM außerdem in Infrastructure-as-Code- und Automatisierungswerkzeuge wie Ansible und Terraform sowie in CI/CD-Prozesse integrieren.
Automatisierung ist ein zentraler Bestandteil des Certificate Lifecycle Managements. Sie reduziert manuelle Arbeitsschritte, minimiert Fehlerquellen und ermöglicht es, auch große Zertifikatsbestände effizient zu verwalten.
Mit MTG CLM können Zertifikatsprozesse über standardisierte PKI-Protokolle, APIs und weitere Automatisierungsschnittstellen in bestehende IT- und Deployment-Prozesse integriert werden.
MTG CLM überwacht Laufzeiten und Status von Zertifikaten und kann automatisiert über bevorstehende Abläufe oder notwendige Aktionen informieren. In Verbindung mit automatisierten Erneuerungsprozessen können Zertifikate rechtzeitig ersetzt werden.
Dadurch lässt sich das Risiko ungeplanter Ausfälle durch abgelaufene Zertifikate deutlich reduzieren.
MTG CLM stellt Zertifikate und relevante Informationen wie Laufzeit, Status und Einsatzort zentral zur Verfügung. Zusätzlich können mit Certificate Discovery auch bereits vorhandene Zertifikate in der Infrastruktur erkannt und in das zentrale Inventar aufgenommen werden.
Dadurch erhalten Unternehmen einen besseren Überblick über ihre Zertifikatslandschaft und können Risiken wie unbekannte oder bald ablaufende Zertifikate frühzeitig erkennen.
Ein CLM schafft Transparenz über den Zertifikatsbestand, reduziert manuelle Tätigkeiten und unterstützt standardisierte und automatisierte Zertifikatsprozesse. Dadurch lassen sich Fehlerquellen und Ausfallrisiken reduzieren und Zertifikatsprozesse besser dokumentieren und auditieren.
MTG CLM bietet hierfür unter anderem Monitoring und Reporting, Benachrichtigungen, Certificate Policies sowie ein feingranulares Rollen- und Rechtemanagement.
Der Einsatz eines CLM lohnt sich insbesondere bei einer wachsenden Anzahl von Zertifikaten, mehreren Certificate Authorities oder PKIs, verteilten Verantwortlichkeiten sowie zunehmenden Anforderungen an Automatisierung, Sicherheit und Compliance.
Auch bei kurzen Zertifikatslaufzeiten und einer hohen Zahl an Maschinen-, Server- oder Geräteidentitäten können automatisierte Prozesse den administrativen Aufwand deutlich reduzieren.
Ein CLM ist insbesondere für Unternehmen relevant, die eine größere oder wachsende Anzahl digitaler Zertifikate einsetzen und Laufzeiten, Zuständigkeiten und Prozesse zentral steuern möchten.
Besonders sinnvoll ist ein CLM bei mehreren PKIs, unterschiedlichen Geschäftsbereichen, heterogenen IT-Infrastrukturen oder erhöhten Anforderungen an Sicherheit, Compliance und Auditierbarkeit. Auch Unternehmen, die ihre Zertifikatsprozesse künftig stärker automatisieren möchten, profitieren von einem zentralen Certificate Lifecycle Management.
Ein CLM reduziert den manuellen Aufwand bei der Zertifikatsverwaltung und hilft dabei, Risiken durch abgelaufene, unbekannte oder falsch verwaltete Zertifikate zu minimieren. Gleichzeitig verbessert es die Transparenz über Zertifikatsbestände und Zuständigkeiten.
Mit MTG CLM können Unternehmen insbesondere große und heterogene Zertifikatslandschaften zentral verwalten und viele wiederkehrende Prozesse automatisieren.
Der Lebenszyklus eines Zertifikats umfasst alle Phasen von der Beantragung und Ausstellung über die aktive Nutzung und Überwachung bis zur Erneuerung, Sperrung oder Außerbetriebnahme. MTG CLM ermöglicht es, diese Schritte zentral zu steuern und nachvollziehbar zu dokumentieren.
Ein CLM unterstützt den gesamten Lebenszyklus digitaler Zertifikate. Dazu gehören unter anderem Beantragung, Ausstellung über angebundene Certificate Authorities, Bereitstellung, Überwachung, Erneuerung und Sperrung von Zertifikaten.
MTG CLM ergänzt diese Funktionen um Certificate Policies, Monitoring und Reporting, Benachrichtigungen, Rollen- und Rechteverwaltung sowie verschiedene Automatisierungs- und Integrationsschnittstellen.
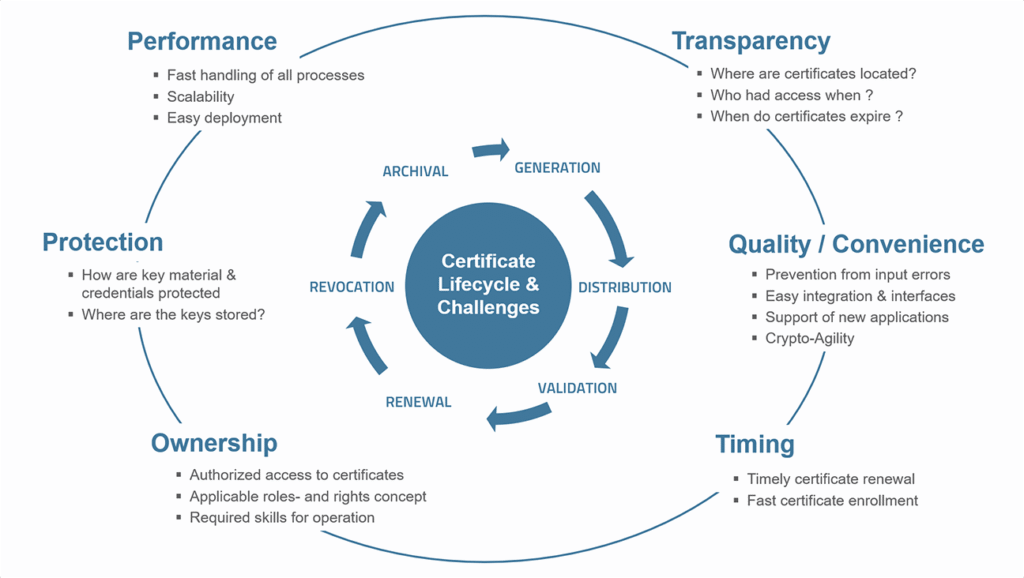
Mit der zunehmenden Anzahl digitaler Zertifikate steigt auch der Aufwand für deren Verwaltung. Ohne ein zentrales CLM können abgelaufene oder nicht rechtzeitig erneuerte Zertifikate zu Ausfällen und Sicherheitsrisiken führen.
MTG CLM schafft Transparenz über vorhandene Zertifikate, deren Status, Laufzeiten und Einsatzorte und unterstützt Unternehmen dabei, Zertifikatsprozesse zu automatisieren und Risiken frühzeitig zu erkennen.
Certificate Lifecycle Management (CLM) bezeichnet die zentrale Verwaltung digitaler Zertifikate über ihren gesamten Lebenszyklus – von der Beantragung und Ausstellung über die Nutzung und Überwachung bis zur Erneuerung oder Sperrung. Mit MTG CLM können Unternehmen diese Prozesse zentral steuern, automatisieren und nachvollziehbar verwalten.
Produkt-Features
Ja, mit dem MTG Autoenrollment Connector kann die MTG Corporate PKI in eine bestehende Microsoft-Active-Directory-Umgebung integriert werden. Dadurch kann Microsoft AD CS als ausstellende PKI durch MTG CARA ersetzt werden, während die etablierten Windows-Autoenrollment-Mechanismen weiterhin genutzt werden.
Für die Integration werden unter anderem Zertifikatstemplates, Enrollment Policies, Gruppenrichtlinien sowie die Verteilung der Root- und Sub-CA-Zertifikate entsprechend konfiguriert. MTG unterstützt Kunden bei der Planung und Umsetzung dieser Migration.
Mit der MTG Corporate PKI & CLM lassen sich zahlreiche Zertifikatsprozesse automatisieren – von der Beantragung und Ausstellung über die Bereitstellung bis zur Erneuerung, sofern die Zertifikate aus angebundenen CAs stammen. Aktuell gilt das für MTG-, Microsoft-, GlobalSign- und Telekom-CAs.
Ein besonderer Vorteil für Nutzer von Microsoft CAs besteht darin, dass sich damit auch Zertifikatsprozesse außerhalb klassischer Microsoft-Umgebungen automatisieren lassen.
Automatisiert werden können unter anderem folgende Anwendungsfälle:
- Linux-basierte Server über ACME
- Netzwerkgeräte über SCEP, EST und CMP
- sonstige Systeme über REST und den CLI-Client
- mobile Geräte über das SCEP-Protokoll
Ja, für alle Kunden steht eine umfassende Online-Dokumentation zur Verfügung, die öffentlich zugänglich ist und alle relevanten Informationen zur Nutzung der Lösung bereitstellt.
Ja, die MTG Corporate PKI & CLM protokolliert relevante Aktivitäten und Änderungen, sodass Zertifikats- und Administrationsprozesse nachvollzogen werden können. Das Audit-Log unterstützt damit unter anderem interne Kontrollen, Audits und die Analyse sicherheitsrelevanter Ereignisse.
Welche Ereignisse und Detailinformationen protokolliert werden, hängt von der jeweiligen MTG ERS® Komponente und Konfiguration ab.
Ja, die MTG Corporate PKI kann für Ihr Unternehmen sowohl mit einer oder mehreren Root CAs als auch mit einer oder mehreren eigenen Sub CAs eingerichtet werden. Dadurch lässt sich die PKI-Struktur passend zu den jeweiligen fachlichen, organisatorischen oder technischen Anforderungen aufbauen.
Eine Offline Root CA ist ein besonderer Sonderfall und mit zusätzlichem manuellem Aufwand im Betrieb verbunden. Dabei handelt es sich um eine spezielle Ausprägung der Root CA, die in einem besonders geschützten Bereich aufbewahrt wird und nur in Ausnahmefällen aktiviert wird, etwa dann, wenn weitere Sub CAs eingerichtet oder signiert werden müssen. Solche Vorgänge kommen in der Praxis nur sehr selten vor.
Der wesentliche Vorteil einer Offline Root CA liegt in dem besonders hohen Schutz vor unberechtigten Zugriffen, da sie nicht dauerhaft im laufenden Betrieb verfügbar ist.
Sinnvoll ist der Einsatz einer Offline Root CA daher vor allem dann, wenn sehr hohe Anforderungen an die IT-Sicherheit bestehen und diese beispielsweise aufgrund regulatorischer Vorgaben oder besonderer Schutzbedarfe erfüllt werden müssen.
Ja, mit der MTG Corporate PKI können bei Bedarf mehrere Root CAs eingerichtet werden. Dies kann sinnvoll sein, wenn unterschiedliche Vertrauensbereiche, organisatorische Anforderungen oder kryptografische Verfahren voneinander getrennt werden sollen.
So können beispielsweise getrennte PKI-Hierarchien für unterschiedliche Sicherheitsdomänen oder für die schrittweise Einführung neuer kryptografischer Verfahren aufgebaut werden.
Ja, im Rahmen der MTG Corporate PKI kann eine eigene Root CA eingerichtet werden. Die Root Certification Authority bildet die oberste Vertrauensinstanz innerhalb einer PKI und wird bei der Inbetriebnahme entsprechend eingerichtet.
Ihre Aufgabe besteht darin, mit ihrem privaten Schlüssel eine oder mehrere untergeordnete Sub Certification Authorities (Sub CAs) zu signieren. Dadurch wird sichergestellt, dass diese ausstellenden Instanzen als vertrauenswürdig gelten und Zertifikate innerhalb der PKI auf einer verlässlichen Vertrauenskette basieren.
Da eine Root CA besonders sensibles kryptografisches Schlüsselmaterial enthält, ist dessen Schutz von zentraler Bedeutung. Aus diesem Grund sollte dieses Schlüsselmaterial besonders abgesichert und in Hardware Security Modulen (HSMs) geschützt werden.
OCSP und Certificate Revocation Lists (CRLs) ermöglichen es, zu prüfen, ob ein Zertifikat vor Ablauf seiner regulären Gültigkeitsdauer gesperrt wurde.
Die MTG Corporate PKI stellt hierfür mit dem MTG Revocation Info Server einen OCSP Responder bereit. Zusätzlich können vollständige und Delta-CRLs über HTTP bereitgestellt oder in LDAP-Verzeichnisse veröffentlicht werden. Dadurch können angebundene Anwendungen und Systeme den Sperrstatus von Zertifikaten prüfen.
Mit MTG Certificate Discovery können vorhandene und bislang unbekannte Zertifikate automatisiert erkannt und in MTG CLM übernommen werden. Dafür stehen unter anderem Netzwerkscans nach TLS-Zertifikaten, die Suche in LDAP beziehungsweise Active Directory sowie Certificate-Transparency-Logs zur Verfügung.
Die erkannten Zertifikate können in das zentrale Zertifikatsinventar aufgenommen und hinsichtlich Laufzeit, Status und verwendeter kryptografischer Verfahren ausgewertet werden. Dadurch erhalten Unternehmen mehr Transparenz über bislang nicht zentral verwaltete Zertifikate.
Die MTG Corporate PKI & CLM deckt eine breite Palette typischer Zertifikatsanwendungen in Unternehmen ab. Dazu gehören beispielsweise Server und Anwendungen, Benutzer und Endgeräte, Netzwerkkomponenten, IoT-Systeme, Microsoft-Umgebungen sowie automatisierte Zertifikatsprozesse.
Durch die modulare Architektur, unterschiedliche Certificate Provider und zahlreiche Standardschnittstellen kann die Lösung flexibel an neue Anforderungen angepasst werden. Bei speziellen oder branchenspezifischen Anforderungen prüfen wir gemeinsam mit unseren Kunden, wie sich der jeweilige Anwendungsfall umsetzen lässt.
Im Bereich Code Signing leisten digitale Zertifikate einen wichtigen Beitrag zur Sicherheit, Integrität und Vertrauenswürdigkeit von Software und Firmware. Sie machen nachvollziehbar, von welchem Herausgeber eine Anwendung oder ein Softwarepaket stammt. Dadurch können Benutzer erkennen, dass die Software tatsächlich von dem angegebenen Unternehmen veröffentlicht wurde und nicht von einer unbekannten oder potenziell schädlichen Quelle stammt.
Wird Software digital signiert, lässt sich außerdem überprüfen, ob der Code seit dem Zeitpunkt der Signatur unverändert geblieben ist. Sobald nachträgliche Änderungen am Code vorgenommen würden, wäre die digitale Signatur nicht mehr gültig. Auf diese Weise hilft Code Signing dabei, Benutzer vor manipulierten oder kompromittierten Softwareständen zu schützen.
Ja, digitale Zertifikate können für die Signatur elektronischer Dokumente eingesetzt werden. Eine digitale Signatur ermöglicht es zu prüfen, wer ein Dokument signiert hat und ob es nach der Signatur verändert wurde.
Die MTG Corporate PKI & CLM kann die benötigten Zertifikate ausstellen beziehungsweise deren Lifecycle verwalten. Welche rechtliche Wirkung eine digitale Signatur besitzt, hängt jedoch vom eingesetzten Signaturverfahren, dem verwendeten Zertifikat und den jeweils geltenden gesetzlichen Anforderungen ab.
Mobile-Device-Management-Plattformen (MDM) werden genutzt, um mobile Endgeräte in Unternehmen zentral zu verwalten und abzusichern. Eine PKI übernimmt dabei eine wichtige Funktion, wenn es darum geht, die Kommunikation zwischen mobilen Geräten, Apps, Benutzern und Unternehmensdiensten zu schützen.
Wird eine PKI mit einem integrierten CLM kombiniert, lässt sich die Bereitstellung und Verwaltung digitaler Zertifikate auf mobilen Geräten deutlich effizienter gestalten. Auf diese Weise kann ein sicherer und kontrollierter Zugriff auf Unternehmensressourcen unterstützt werden.
Ja, auch SSL/TLS-Webserver-Zertifikate können genutzt werden. Sie sind ein zentraler Baustein für die Absicherung von Webanwendungen und Webdiensten. Dabei werden in der Regel Zertifikate einer öffentlichen Zertifizierungsstelle (Public CA) verwendet, deren Vertrauenswürdigkeit von Teilnehmern im Internet überprüft werden kann.
Gerade bei einer größeren Zahl solcher Zertifikate kann ein Certificate Lifecycle Management (CLM) den Verwaltungsaufwand deutlich verringern und dazu beitragen, die damit verbundenen Kosten zu reduzieren.
E-Mail-Zertifikate leisten einen wichtigen Beitrag zum Schutz elektronischer Kommunikation, sowohl innerhalb eines Unternehmens als auch im Austausch mit externen Partnern. Sie ermöglichen die digitale Signatur von E-Mails, sodass nachvollzogen werden kann, ob eine Nachricht tatsächlich vom angegebenen Absender stammt und während der Übertragung unverändert geblieben ist.
Zusätzlich lassen sich E-Mails mit Zertifikaten verschlüsseln, um sensible Inhalte vor unbefugtem Zugriff zu schützen, etwa beim Versand über öffentliche Netzwerke. Auf diese Weise können vertrauliche Informationen wie personenbezogene Daten, Verträge oder interne Unterlagen wirksam abgesichert werden.
Häufig werden dafür öffentlich vertrauenswürdige Zertifikate von Public CAs eingesetzt, da diese auch außerhalb des eigenen Unternehmensnetzes problemlos validiert und akzeptiert werden können.
Bei Bedarf kann das MTG CLM auch Public-S/MIME-Zertifikate für die E-Mail-Verschlüsselung verwalten. In Szenarien mit sehr vielen einzelnen Postfächern ist es in der Praxis jedoch oft sinnvoll, Verteilung und Erneuerung der Zertifikate über die dafür ausgelegten Mechanismen eines E-Mail-Security-Gateways abzubilden, da diese auf die Verarbeitung großer Mengen optimiert sind. Das MTG CLM kann in solchen Fällen weiterhin zentral für andere Zertifikatsprozesse genutzt werden, etwa zur Absicherung von IT-Systemen, Geräten, Anwendungen oder Verbindungen.
Network Access Control (NAC) bezeichnet Verfahren, mit denen der Zugriff von Benutzern und Geräten auf Unternehmensnetzwerke kontrolliert wird. Digitale Zertifikate können dabei als sicherer Authentisierungsmechanismus eingesetzt werden.
Ein typischer Anwendungsfall ist die zertifikatsbasierte Authentisierung über IEEE 802.1X. Dabei authentisiert sich ein Gerät oder Benutzer beispielsweise beim Zugriff auf LAN oder WLAN. Ein Authentisierungsdienst wie RADIUS prüft die Identität und entscheidet auf Basis der hinterlegten Richtlinien, ob der Netzwerkzugang erlaubt wird.
In VPNs (Virtual Private Networks) werden PKIs verwendet, um die Identität der kommunizierenden Parteien zu authentifizieren und eine sichere, verschlüsselte Verbindung über öffentliche Netzwerke hinweg zu etablieren. Dies ist entscheidend für den Schutz sensibler Unternehmensdaten bei Fernzugriffen von Mitarbeitern auf Unternehmens-Ressourcen, z.B. im Home Office. Auch die Verbindung von Unternehmensstandorten lässt sich mittels digitaler Zertifikate absichern. Ferner wird durch die Verwendung von Zertifikaten die Skalierbarkeit des VPN-Dienstes verbessert, da sie einfach zu verwalten und zu verteilen sind, selbst wenn die Anzahl der Nutzer oder Geräte wächst.
Zugriffsrechte – Wie kann eine PKI das Identitäts- und Zugriffsmanagement unterstützen?
Digitale Zertifikate ermöglichen die sichere Authentisierung von Benutzern, Geräten und Systemen und reduzieren die Abhängigkeit von rein passwortbasierten Verfahren. Der zum Zertifikat gehörende private Schlüssel dient dabei als kryptografischer Nachweis der jeweiligen digitalen Identität.
Zertifikate können beispielsweise für Windows-Benutzer und -Computer, mobile Endgeräte, Netzwerkgeräte oder IoT-Systeme eingesetzt werden. In Verbindung mit Systemen wie Active Directory, RADIUS oder Network Access Control lassen sich damit sichere Zugriffsprozesse für WLAN, VPN und weitere Unternehmensressourcen umsetzen.
Aus Sicht der IT-Sicherheit ist der Einsatz eines HSM zum Schutz privater Schlüssel sehr zu empfehlen. Ein Hardware Security Module kommt immer dann ins Spiel, wenn kryptografische Schlüssel besonders wirksam gegen Angriffe abgesichert werden sollen, sowohl gegenüber softwarebasierten als auch gegenüber physischen Angriffen auf die zugrunde liegende Infrastruktur.
HSMs übernehmen die Erzeugung, Speicherung und Verwaltung kryptografischer Schlüssel und bilden damit eine zentrale Vertrauensbasis für den Schutz digitaler Identitäten und sensibler Daten. Gerade in PKI-Umgebungen leisten sie einen wichtigen Beitrag, um besonders schützenswertes Schlüsselmaterial kontrolliert und manipulationsresistent zu verwalten.
Hinzu kommt, dass ein sicheres Management kryptografischer Schlüssel in vielen regulatorischen und normativen Kontexten relevant ist. Die DSGVO verlangt geeignete technische und organisatorische Maßnahmen unter Berücksichtigung des Stands der Technik, ISO/IEC 27001 definiert Anforderungen an ein Informationssicherheits-Managementsystem, und NIS2 verschärft die Vorgaben zum Cyberrisikomanagement für betroffene Einrichtungen. In besonders sensiblen Umgebungen – etwa im Bereich kritischer Infrastrukturen – haben sich HSMs deshalb in der Praxis als etablierter Standard durchgesetzt.
Ja, die Software ermöglicht es, Zertifikatsanträge wahlweise manuell oder automatisch genehmigen zu lassen. Darüber hinaus kann bei Bedarf auch ein 4-Augen-Prinzip eingerichtet werden.
Die Abbildung unterschiedlicher Geschäftsbereiche („Realms“) im MTG CLM ist einfach und übersichtlich umsetzbar. Dadurch können Zugriffsrechte für digitale Zertifikate individuell organisiert und an die jeweilige Unternehmensstruktur angepasst werden.
In Kombination mit dem Rollen- und Rechtesystem wird es außerdem besonders leicht, abteilungsspezifische Self Services bereitzustellen. So können Fachbereiche definierte Aufgaben selbst übernehmen, ohne dass dafür jedes Mal ein zentraler PKI-Administrator eingreifen muss.
Ja, Public-Zertifikate können über MTG CLM zentral beantragt und verwaltet werden. Dafür stehen direkte Integrationen mit verschiedenen Public CAs beziehungsweise Certificate Providern zur Verfügung.
Aktuell unterstützt MTG CLM unter anderem GlobalSign, PSW sowie PCSP für Deutsche Telekom Security. Bereits vorhandene Zertifikate können ebenfalls in MTG CLM importiert werden.
Welche Zertifikatstypen, kryptografischen Verfahren und Automatisierungsschnittstellen zur Verfügung stehen, hängt vom jeweiligen Certificate Provider ab.
Ja, jede MTG PKI & CLM Instanz wird bereits mit einer Auswahl vordefinierter Policies für gängige Standardszenarien bereitgestellt. Diese Vorlagen können direkt übernommen und bei Bedarf angepasst werden.
Zum Standardumfang gehören unter anderem Policy-Templates für SSL/TLS Server und ACME zur Ausstellung typischer TLS-Zertifikate für Webserver. Darüber hinaus stehen Vorlagen für Machine, SCEP, EST und CMP zur Verfügung, die für Zertifikate auf Netzwerkgeräten wie Switches, Routern oder Druckern genutzt werden können.
Ebenfalls enthalten sind Templates für Person, S/MIME Email, beispielsweise für sichere E-Mail-Kommunikation, den Schutz von VPN-Zugängen oder eine abgesicherte Anmeldung. Für Active-Directory-Umgebungen gibt es zudem Person Active Directory-Vorlagen, etwa für Zertifikate, die im Rahmen von Autoenrollment-Prozessen für Benutzer ausgestellt werden. Auch Code Signing-Zertifikate sind als eigenes Template vorgesehen.
Wenn im Onboarding-Formular bereits Angaben zu bestimmten Automatisierungsprotokollen gemacht wurden, können zusätzlich passende Vorlagen aktiviert werden.
Darüber hinaus lassen sich neue Policies auf Basis bestehender Templates aufbauen, zum Beispiel durch das Klonen einer vorhandenen Policy mit anschließender Anpassung einzelner Werte. Ebenso besteht die Möglichkeit, Policies vollständig neu und individuell zu definieren.
Policies bündeln die Regeln, die für die Konfiguration unterschiedlicher Zertifikatstypen erforderlich sind. Auf diese Weise wird sichergestellt, dass Einträge vollständig, korrekt und konform vorgenommen werden. So können beispielsweise passgenaue Vorlagen für E-Mail-Zertifikate, Serverzertifikate, vernetzte Hardware oder mobile Endgeräte definiert werden.
Über diese Policies lassen sich unter anderem nur freigegebene Algorithmen und zulässiges Schlüsselmaterial vorgeben. Ebenso können die Gültigkeitsdauer von Zertifikaten, die Art der Genehmigung von Zertifikatsanträgen – manuell oder automatisch – sowie ein 4-Augen-Prinzip festgelegt werden.
Da je nach Einsatzbereich unterschiedliche Anforderungen gelten, werden die jeweiligen Rahmenbedingungen über passende Policies für das konkrete Szenario abgebildet. Jede MTG PKI-Instanz wird deshalb mit einer Auswahl vordefinierter Policies für Standardszenarien ausgeliefert, die übernommen und bei Bedarf angepasst werden können.
Darüber hinaus lassen sich weitere Policies auf Basis vorhandener Vorlagen erstellen, etwa durch das Klonen bestehender Policies mit anschließender Anpassung einzelner Parameter. Ebenso ist es möglich, neue Policies vollständig individuell zu definieren.
Wenn spezielle Templates benötigt oder bestehende Vorlagen angepasst werden sollen, kann dies im Rahmen von Beratungsleistungen umgesetzt werden. Dabei unterstützen PKI-Experten bei der Konzeption und Einrichtung passender Templates.
Das Rollen- und Rechtemanagement im MTG CLM lässt sich zentral steuern und bietet detaillierte Möglichkeiten, Berechtigungen für CLM-Nutzer gezielt festzulegen. So können Rechte beispielsweise auf bestimmte Realms oder einzelne Policies begrenzt werden.
Die entsprechenden Einstellungen lassen sich sowohl für einzelne Benutzer als auch für ganze Geschäftsbereiche oder bestimmte Richtlinien vornehmen. Dadurch können Zugriffsrechte für digitale Zertifikate individuell und passend zur jeweiligen Organisationsstruktur abgebildet werden.
Auch die Strukturierung der einzelnen Bereiche ist flexibel möglich: Die sogenannten Realms können zum Beispiel nach Abteilungen, Benutzergruppen oder Hierarchien aufgebaut werden.
Darüber hinaus können unterschiedliche Benutzerrollen eingerichtet werden, etwa mit reinen Leserechten oder mit erweiterten Konfigurationsrechten für Zertifikate. Ebenso lassen sich Benachrichtigungsregeln individuell anpassen. Die Benutzeroberfläche orientiert sich dabei an den jeweiligen Einstellungen und zeigt nur die Funktionen und Inhalte an, die für den jeweiligen Nutzer vorgesehen sind.
Mit MTG CLM behalten Unternehmen Status und Laufzeiten ihrer Zertifikate zentral im Blick. Ein konfigurierbares Benachrichtigungssystem informiert über relevante Ereignisse und bevorstehende Zertifikatsabläufe, sodass rechtzeitig Maßnahmen zur Erneuerung eingeleitet werden können.
Dashboards sowie Such- und Filterfunktionen ermöglichen einen schnellen Überblick über den Zertifikatsbestand. Ergebnisse können für die weitere Verarbeitung exportiert werden. Zusätzlich werden relevante Aktivitäten protokolliert, um Änderungen und Vorgänge nachvollziehen zu können.
Die Plattform ist so aufgebaut, dass Zertifikate auch ohne tiefgehendes PKI-Fachwissen erstellt werden können. Die technische Komplexität bleibt dabei weitgehend im Hintergrund, während die Benutzeroberfläche eine einfache, sichere und praxisnahe Nutzung unterstützt.
Unternehmen können dadurch direkt mit der Zertifikatserstellung starten und bei Bedarf zusätzlich auf die Unterstützung erfahrener PKI-Experten zurückgreifen. Ergänzend steht dazu auch ein Video zur Verfügung.
Ja, bereits vorhandene Zertifikate lassen sich in das zentrale Zertifikatsmanagement integrieren. Die Übernahme kann manuell erfolgen oder – wenn die technischen Voraussetzungen gegeben sind – auch automatisiert über Certificate Discovery ablaufen.
Gerade öffentliche Zertifikate können dabei unkompliziert eingebunden werden, zum Beispiel über einen Scan-Mechanismus.
Keycloak übernimmt innerhalb der MTG ERS® Anwendungen die zentrale Funktion für Identitäts- und Zugriffsmanagement. Dadurch lassen sich Benutzer zentral authentisieren und Anmeldeprozesse über verschiedene MTG ERS® Komponenten hinweg steuern.
Über Keycloak können bestehende Identity- und Verzeichnisdienste angebunden werden. Unterstützt werden unter anderem Microsoft Active Directory und Microsoft Entra ID. Darüber hinaus ermöglicht Keycloak Single Sign-on sowie unterschiedliche Authentisierungsverfahren und eine zentrale Verwaltung von Benutzeridentitäten. Die MTG Corporate PKI & CLM nutzt Keycloak als integriertes Identity Management.
Microsoft PKI (AD CS)
Ja, die „Key Storage Provider“-Schnittstelle ist nicht dafür ausgelegt, nahtlos mit Netzwerk-Appliances zu arbeiten. Wenn beispielsweise ein Netzwerk-Hardware-Sicherheitsmodul (HSM) verwendet wird und die Verbindung dazu vorübergehend unterbrochen wird, kann der Zertifizierungsstellen-Dienst den privaten Schlüssel der Zertifizierungsstelle nicht mehr nutzen. Dies führt zu mehreren Problemen:
Fehlgeschlagene Zertifikatanträge: Da der Zertifizierungsstellen-Dienst nicht auf den privaten Schlüssel zugreifen kann, schlagen alle Zertifikatanträge fehl, bis die Verbindung wiederhergestellt und der Dienst neu gestartet wird.
Probleme bei der Sperrlisten-Erstellung: Die Erstellung von Sperrlisten ist ebenfalls nicht mehr möglich, was die Verwaltung und Durchsetzung von Zertifikatsperrungen erheblich beeinträchtigt.
Ja, das ist problemlos möglich. Sie können Ihre bestehende Microsoft AD Certificate Services (ADCS) beibehalten und das Certificate Lifecycle Management (CLM) problemlos integrieren, um zusätzliche Funktionen und Automatisierungsmöglichkeiten hinzuzufügen.
Der Schutz des Zugangs zu Ihrem Active Directory (AD) ist besonders entscheidend, wenn Sie die MTG PKI in Verbindung mit dem MS AD Gateway einsetzen. Hier sind einige Maßnahmen, die Sie ergreifen können, um die Sicherheit zu optimieren:
VPN (Virtual Private Network): Verwenden Sie ein VPN, um den Zugang zu Ihrem Netzwerk und AD durch eine verschlüsselte Verbindung zu sichern. Dies ist eine grundlegende Maßnahme, um unbefugten Zugriff zu verhindern.
Multi-Faktor-Authentifizierung (MFA): Implementieren Sie MFA für alle Benutzer, die auf das AD zugreifen. Dies stellt sicher, dass neben dem Passwort ein zusätzlicher Identitätsnachweis erforderlich ist, was die Sicherheit erheblich verstärkt.
Network Access Control (NAC): Setzen Sie NAC ein, um den Zugang zum Netzwerk basierend auf Benutzerrollen, Gerätetypen und anderen Kriterien zu steuern. NAC gewährleistet, dass nur autorisierte Geräte und Benutzer Zugang erhalten.
Segmentierung und Mikrosegmentierung: Unterteilen Sie Ihr Netzwerk in kleinere, isolierte Segmente. Diese Technik beschränkt den Zugang zum AD auf bestimmte Netzwerkbereiche und minimiert die Ausbreitung möglicher Bedrohungen.
Least Privilege Prinzip: Sorgen Sie dafür, dass Benutzer nur die minimal notwendigen Rechte erhalten, die sie für ihre Aufgaben benötigen. Dadurch wird das Risiko von Insider-Bedrohungen und unbeabsichtigten Fehlern verringert.
Überwachung und Protokollierung: Implementieren Sie ein umfassendes Überwachungs- und Protokollierungssystem, um ungewöhnliche Aktivitäten frühzeitig zu erkennen und entsprechend zu reagieren. Nutzen Sie SIEM (Security Information and Event Management)-Lösungen zur Analyse und Verwaltung von Protokollen.
Hardened AD-Server: Härten Sie Ihre AD-Server, indem Sie unnötige Dienste entfernen, regelmäßige Sicherheitsupdates durchführen und sichere Konfigurationsstandards anwenden.
Durch die Kombination dieser Sicherheitsmaßnahmen können Sie den Zugang zu Ihrem Active Directory effektiv schützen und die Sicherheit Ihrer gesamten IT-Infrastruktur deutlich verbessern.
Da die Zertifizierungsstellen-Server in der Regel Mitglieder des Active Directory sind, können sie auf verschiedene Weisen gefährdet werden, etwa durch Gruppenrichtlinien, die Anmeldung unberechtigter Konten mit Administratorrechten oder kompromittierte Dienstkonten.
Das gleiche Risiko gilt für die Sperrlistenveröffentlichung und die Beantragung der OCSP-Antwortsignaturzertifikate, da diese ebenfalls durch Active Directory-Mechanismen authentifiziert werden. Sicherheitskritische Sperrlisten- und OCSP-Server, die oft mit dem Internet verbunden sind, befinden sich in der Regel innerhalb derselben Active Directory-Gesamtstruktur wie die Zertifizierungsstellen und werden häufig mit denselben Konten verwaltet. Dies erhöht das Risiko, dass eine Kompromittierung eines Sperrlisten- oder OCSP-Servers auch die Zertifizierungsstellen gefährdet.
Moderne PKI-Lösungen bieten erweiterte Sicherheitsmechanismen, um diese Risiken zu verringern, darunter:
Isolierte Umgebungen: OCSP-Responder und Sperrlistenserver können in getrennten, isolierten Umgebungen betrieben werden, die von den Zertifizierungsstellen abgetrennt sind, um die Ausbreitung von Kompromittierungen zu verhindern.
Verbesserte Authentifizierungsmechanismen: Der Einsatz von Multi-Faktor-Authentifizierung und rollenbasierter Zugriffskontrolle verringert das Risiko unbefugter Zugriffe.
Regelmäßige Sicherheitsüberprüfungen: Audits und Sicherheitsüberprüfungen helfen dabei, potenzielle Schwachstellen frühzeitig zu identifizieren und zu beheben.
Durch den Einsatz moderner PKI-Technologien und Best Practices können Sie die Sicherheit und Zuverlässigkeit Ihrer OCSP-Responder und Zertifizierungsstellen signifikant verbessern.
Der Network Device Enrollment Service (NDES) weist mehrere Einschränkungen auf, die bei der Implementierung und Nutzung berücksichtigt werden sollten:
Fehlende Richtliniendefinition: NDES ermöglicht es nicht, spezifische Richtlinien für die Zertifikatbeantragung zu definieren. Dies bedeutet, dass jede Kombination aus Zertifizierungsstelle, Zertifikatvorlage und Passwortrichtlinie manuell konfiguriert werden muss.
Separate Server-Instanzen: Jede Kombination aus Zertifizierungsstelle, Zertifikatvorlage und Passwortrichtlinie benötigt eine eigene, kostenpflichtige Windows-Server-Instanz, was zu erheblichen zusätzlichen Kosten und höherem administrativen Aufwand führen kann.
Keine Hochverfügbarkeit: Mit NDES ist keine Hochverfügbarkeit möglich, da es keinen Replikationsmechanismus für Einmalkennwörter gibt. Ein Serverausfall würde daher die Zertifikatsdienste unterbrechen.
Veraltete CSP-Schnittstellen: NDES nutzt veraltete Cryptographic Service Provider (CSP)-Schnittstellen, was die Integration moderner kryptografischer Verfahren und Technologien einschränkt.
Keine Unterstützung für elliptische Kurven: NDES unterstützt keine elliptischen Kurven, die jedoch in vielen modernen kryptografischen Anwendungen verwendet werden. Dies kann die Sicherheit und Effizienz Ihrer PKI einschränken.
Für eine zukunftssichere PKI-Implementierung sollten Sie daher in Betracht ziehen, alternative Lösungen zu evaluieren, die diese Einschränkungen nicht haben. Moderne PKI-Lösungen bieten erweiterte Funktionen, bessere Skalierbarkeit, Optionen für Hochverfügbarkeit und Unterstützung für aktuelle kryptografische Standards, einschließlich elliptischer Kurven.
Die Active Directory Certificate Services (ADCS) bieten eine wesentliche Schnittstelle zur Zertifikatbeantragung, nämlich RPC/DCOM bzw. MS-WCCE. Diese Schnittstelle ist jedoch proprietär und hauptsächlich für On-Premises-Umgebungen konzipiert, während sie für Cloud-native Anwendungen nur eingeschränkt geeignet ist. Darüber hinaus ist diese Schnittstelle auf Active Directory-Authentifizierungsverfahren beschränkt. Als zentrale Schnittstelle steht SCEP zur Verfügung, allerdings erfordert dessen Nutzung in vielen Fällen zusätzlichen Aufwand, um spezifische Automatisierungsprozesse zu realisieren.
Nach unserem Kenntnisstand unterstützt ADCS derzeit die folgenden wichtigen Schnittstellen nicht:
- Enrollment over Secure Transport (EST)
- Automatic Certificate Management Environment (ACME) (es existieren jedoch Drittanbieter-Lösungen)
- Certificate Management Protocol (CMP)
- REST- oder SOAP-basierte Schnittstellen zur Zertifikatbeantragung
Es gibt spezialisierte Anbieter, die diese Lücken durch lizenzierbare Bausteine schließen können. Die MTG Corporate PKI deckt jedoch alle genannten Schnittstellen und Funktionen ohne zusätzliche Kosten ab. Diese moderne PKI-Lösung ermöglicht es Ihnen, gängige Schnittstellen zu nutzen und bietet umfassende Unterstützung für die Automatisierung und Integration in verschiedene IT-Umgebungen, einschließlich Cloud-Services, was Ihre Flexibilität und Effizienz deutlich erhöht.
Ja, mit dem CLM Auto-Enrollment Connector können Sie bestehende Microsoft-Autoenrollment-Prozesse auch nach einem Wechsel von Microsoft AD CS zur MTG Corporate PKI weitgehend weiterverwenden. Der Connector integriert die MTG Corporate PKI in die bestehende Microsoft-Active-Directory-Umgebung und ermöglicht die automatisierte Beantragung, Erneuerung und Bereitstellung von Zertifikaten über die etablierten Windows-Mechanismen.
Der konkrete Migrationsaufwand hängt von Ihrer bestehenden Active-Directory- und PKI-Konfiguration sowie den eingesetzten Zertifikatstemplates und Anwendungsszenarien ab. Daher können vorbereitende Anpassungen auf Kundenseite erforderlich sein. MTG unterstützt Sie bei der Migration von Microsoft AD CS zur MTG Corporate PKI und bei der Integration in Ihre bestehende Microsoft-Umgebung.
Alternativ kann eine bestehende Microsoft CA weiterhin betrieben und über den Microsoft CA Certificate Provider an MTG CLM angebunden werden. In diesem Fall bleibt die Microsoft CA als ausstellende CA bestehen, während Sie die erweiterten Certificate-Lifecycle-Management-Funktionen von MTG CLM nutzen.
Für die Evaluierung des Auto-Enrollment Connectors kann auf Wunsch ein lokal installierbarer Test-Simulator bereitgestellt werden, mit dem sich die Integration vorab testen lässt.
Ja, es ist möglich, Policy-Module mit der Microsoft AD CS zu erstellen. Das Standard-Policy-Modul von Windows erlaubt jedoch keine Erstellung von Regeln für manuelle Zertifikatanforderungen. Dies führt häufig zu Fehlern bei der Zertifikatausstellung, wie vergessenen Attributen, nicht erkannten Syntaxfehlern, der Möglichkeit mehrerer CNs und fehlerhaften Ausstellungen, die sicherheitsrelevante Auswirkungen haben können.
Für eine fehlerfreie und sichere Verwaltung von Zertifikaten empfiehlt sich eine moderne PKI-Lösung, die detailliertere und anpassbare Policy-Module bietet.
Wenn Änderungen an der Konfiguration einer Zertifizierungsstelle vorgenommen werden, erfordert dies einen Neustart des Dienstes. Dies hat zur Folge, dass die Verfügbarkeit der Zertifizierungsstelle vorübergehend unterbrochen wird.
Diese Unterbrechung kann kritisch sein, insbesondere wenn die Zertifizierungsstelle häufig verwendet wird oder wenn die Änderungen während wichtiger Betriebszeiten vorgenommen werden müssen. Moderne PKI-Lösungen bieten hier Vorteile durch Features wie:
- Keine Neustarts erforderlich: Viele moderne PKI-Systeme ermöglichen es, Konfigurationsänderungen vorzunehmen, ohne dass ein Neustart des Dienstes erforderlich ist. Dies minimiert Ausfallzeiten und gewährleistet eine kontinuierliche Verfügbarkeit.
- Redundante Konfiguration: Einige Lösungen bieten die Möglichkeit, Änderungen auf einer redundanten Instanz vorzunehmen und zu testen, bevor sie live geschaltet werden. Dies gewährleistet, dass die Hauptinstanz weiterhin verfügbar bleibt.
- Automatisierte Rollbacks: Im Falle eines Fehlers können moderne PKI-Systeme automatische Rollbacks auf die vorherige Konfiguration durchführen, um schnell zur vollen Funktionalität zurückzukehren.
Durch den Einsatz einer modernen PKI-Lösung können Sie somit die Verfügbarkeit Ihrer Zertifizierungsdienste maximieren und gleichzeitig die Flexibilität und Effizienz bei der Verwaltung und Konfiguration Ihrer PKI-Infrastruktur erhöhen.
Ja, die Zertifikatvorlagen werden im Active Directory gespeichert. Allerdings gibt es einige Einschränkungen:
- Automatische Erstellung und Bearbeitung: Es existiert keine offizielle Methode zur automatischen Erstellung und Bearbeitung von Zertifikatvorlagen. Dies bedeutet, dass Änderungen manuell durchgeführt werden müssen, was zeitaufwendig und fehleranfällig sein kann.
- Globale Konfiguration: Die Konfiguration der Zertifikatvorlagen wirkt sich global auf alle ausgestellten Zertifikate einer bestimmten Zertifizierungsstelle aus. Wenn eine differenzierte Handhabung erforderlich ist, muss eine zusätzliche Zertifizierungsstelle eingerichtet werden.
- Zusätzliche Ressourcen: Die Einrichtung zusätzlicher Zertifizierungsstellen erfordert die Bereitstellung weiterer Windows-Server, was zusätzliche Kosten und administrativen Aufwand verursacht.
Moderne PKI-Lösungen bieten hier deutlich mehr Flexibilität und Automatisierungsmöglichkeiten. Sie ermöglichen eine feinere Granularität bei der Verwaltung von Zertifikatsrichtlinien und -vorlagen und unterstützen automatische Prozesse zur Erstellung und Verwaltung. Dies reduziert den Verwaltungsaufwand erheblich und minimiert das Risiko von Fehlern. Durch den Einsatz einer modernen PKI können Sie somit nicht nur die Integration und Verwaltung von Zertifikaten optimieren, sondern auch die Betriebskosten senken und die Effizienz Ihrer IT-Infrastruktur steigern.
Bei den Active Directory Certificate Services (AD CS) ist die Zertifizierungsstellen-Datenbank monolithisch und pro Server implementiert. Das bedeutet, dass sie nicht über mehrere Zertifizierungsstellen hinweg konsolidiert werden kann und direkt auf den jeweiligen Zertifizierungsstellen-Servern betrieben werden muss.
Die ADCS-Datenbank unterstützt keine Datenbankreplikation für echtes Clustering. In der aktuellen Cluster-Implementierung kann und darf nur ein Cluster-Knoten auf die Datenbankdateien zugreifen, was die Möglichkeiten zur Implementierung einer echten Hochverfügbarkeit stark einschränkt.
Moderne PKI-Lösungen bieten jedoch fortschrittliche Funktionen für Hochverfügbarkeit, einschließlich der Möglichkeit zur Datenbankreplikation und der Unterstützung für echte Cluster-Umgebungen. Diese Features sorgen dafür, dass Ihre PKI-Infrastruktur auch bei Ausfällen einzelner Komponenten weiterhin verfügbar und zuverlässig bleibt.
Durch den Einsatz einer modernen PKI-Lösung können Sie somit die Verfügbarkeit und Ausfallsicherheit Ihrer Zertifizierungsdienste erheblich steigern.
Mit den Active Directory Certificate Services (AD CS) ist es erforderlich, für jede logische Zertifizierungsstelle eine separate Windows Server Instanz zu betreiben. Abhängig von der Unternehmensgröße kann es sinnvoll sein, Zertifizierungsstellen nach Einsatzzweck zu trennen und zu begrenzen.
In vielen Fällen existieren zudem mehrere Active Directory-Umgebungen und Zertifizierungsstellen-Hierarchien, was zu einer höheren Anzahl von Zertifizierungsstellen-Servern führt, die regelmäßig verwaltet, gehärtet, aktualisiert, gepflegt und finanziert werden müssen.
Im Gegensatz dazu ermöglicht die moderne PKI-Technologie jedoch problemlos den Betrieb mehrerer Zertifizierungsstellen auf einem einzigen Server, was die Betriebskosten erheblich senken kann. Heute bieten führende PKI-Spezialisten diese Funktionalität an, wodurch die Anzahl der benötigten Serverinstanzen reduziert, die Verwaltung vereinfacht und die Gesamtbetriebskosten gesenkt werden können.
Die Active Directory Certificate Services (AD CS) existieren seit Windows NT 4.0, wenn auch unter anderem Namen. Die auf Active Directory basierende Architektur wurde mit dem Windows 2000 Server eingeführt.
AD CS sind eng in das Windows-Ökosystem integriert und werden weiterhin weltweit in Unternehmen und Behörden unterschiedlichster Größenordnung genutzt. Diese langjährige Integration und weit verbreitete Verwendung belegen die Zuverlässigkeit und Stabilität der Microsoft PKI.
Jedoch bedeutet dies auch, dass die zugrunde liegende Technologie und einige implementierte Protokolle nicht immer den neuesten Sicherheitsanforderungen und Innovationen entsprechen. Um modernen Sicherheitsstandards gerecht zu werden und von aktuellen Entwicklungen in der Kryptographie sowie PKI-Technologie zu profitieren, kann es sinnvoll sein, die Microsoft PKI durch eine fortschrittlichere Lösung zu ergänzen oder zu ersetzen.
Eine moderne PKI bietet nicht nur verbesserte Sicherheitsfunktionen und Automatisierungsoptionen, sondern auch eine umfassendere Unterstützung für aktuelle sowie zukünftige Anwendungsfälle, insbesondere in hybriden und cloudbasierten Umgebungen.
Die Microsoft CA (ADCS) kann bestimmte Zertifikate verwalten, allerdings sind die Funktionen zur Verwaltung des gesamten Zertifikatslebenszyklus begrenzt. Für Unternehmen, die ein umfassendes Certificate Lifecycle Management (CLM) benötigen, sind zusätzliche Erweiterungen erforderlich, wie beispielsweise unser Angebot.
Ein modernes CLM bietet zahlreiche Vorteile, darunter:
Webbasierte User Self Services: Benutzer können Zertifikate eigenständig verwalten, was den Verwaltungsaufwand erheblich verringert.
Flexibel anpassbare Certificate Policies: Diese ermöglichen es, die Zertifikatsrichtlinien exakt auf die spezifischen Anforderungen Ihres Unternehmens abzustimmen.
Detaillierte Konfigurationsmöglichkeiten: Sie können Rollen und Rechte präzise definieren, um den Sicherheits- und Compliance-Vorgaben gerecht zu werden.
Mit einem modernen CLM können Sie nicht nur den Zertifikatslebenszyklus effizient verwalten, sondern auch die Sicherheit und Flexibilität Ihrer IT-Infrastruktur deutlich verbessern.
Die Microsoft CA (ADCS) kann bestimmte Zertifikate verwalten, jedoch ist der Umfang der weiteren Möglichkeiten begrenzt. Wer ein umfassendes Certificate Lifecycle Management (CLM) benötigt, sollte nach passenden Erweiterungen suchen, wie zum Beispiel unser Angebot.
Ein modernes CLM bietet zahlreiche Vorteile, darunter:
- Webbasierte User Self Services: Diese ermöglichen es Benutzern, Zertifikate selbstständig zu verwalten, was den Verwaltungsaufwand erheblich reduziert.
- Flexibel gestaltbare Certificate Policies: Diese erlauben eine präzise Anpassung der Zertifikatsrichtlinien an die spezifischen Anforderungen Ihres Unternehmens.
- Detaillierte Konfigurationsmöglichkeiten: Mit diesen können Rollen- und Rechteverteilungen exakt definiert werden, um den Sicherheitsanforderungen und Compliance-Vorgaben gerecht zu werden.
Mit einem modernen CLM können Sie also nicht nur den Lebenszyklus Ihrer Zertifikate effizienter verwalten, sondern auch die Sicherheit und Flexibilität Ihrer IT-Infrastruktur erheblich verbessern.
Ja, die bestehende Microsoft-PKI auf Basis von AD CS kann durch die MTG Corporate PKI und CLM abgelöst werden. Der CLM Autoenrollment Connector ermöglicht dabei die Integration der MTG PKI oder einer angebundenen Public CA in eine bestehende Microsoft-Active-Directory-Umgebung.
Dadurch können etablierte Windows-Autoenrollment-Prozesse für die Beantragung, Erneuerung und Bereitstellung von Zertifikaten weiterhin genutzt werden. Gleichzeitig eröffnet die MTG PKI zusätzliche Einsatzmöglichkeiten auch außerhalb klassischer Windows-Umgebungen. Bei Bedarf können zudem Zertifikate einer Public CA in die automatisierten Prozesse eingebunden werden.
Der konkrete Migrations- und Integrationsaufwand hängt von der bestehenden AD-CS-Konfiguration und den jeweiligen Anwendungsfällen ab. Je nach Umgebung können daher vorbereitende Anpassungen erforderlich sein. MTG unterstützt Sie bei der Analyse, Migration und Integration.
Für die Evaluierung des Autoenrollment Connectors kann optional ein lokal installierbarer Test-Simulator bereitgestellt werden. Damit lässt sich die Integration bereits vor der Anbindung an eine produktive PKI testen.
Ja, es ist völlig unkompliziert, die Microsoft CA (AD CS) an das CLM anzubinden. Auf diese Weise können Sie Ihre bestehende Microsoft CA auch für übergreifende, nicht-Windows-spezifische Anwendungsfälle nutzen, wie zum Beispiel die Ausstellung von Linux-Server-Zertifikaten über ACME.
Für Unternehmen, die bereits eine Microsoft PKI einsetzen, gibt es zwei praktikable Optionen:
Professional Paket: In diesem Fall bleibt Ihre Microsoft PKI weiterhin aktiv, während das CLM parallel die zertifikatsbasierten Prozesse verwaltet. Dies ermöglicht eine zentrale Verwaltung und Automatisierung der Zertifikate, was sowohl die Effizienz als auch die Sicherheit verbessert.
Ultimate Paket: Wird der CLM Autoenrollment Connector im Rahmen des Ultimate Pakets genutzt, kann die Microsoft PKI vollständig durch die MTG PKI ersetzt werden, ohne dass die Active Directory-basierten Prozesse verändert werden müssen. Dies sorgt für eine nahtlose Integration und gibt Ihnen die Möglichkeit, von den erweiterten Funktionen und der höheren Flexibilität einer modernen PKI zu profitieren.
Mit diesen Optionen können Sie die Vorteile einer modernen PKI nutzen, während Sie entweder Ihre bestehende Infrastruktur beibehalten oder schrittweise migrieren.
Wenn Sie auf der Suche nach einer modernen PKI sind, sollten Sie definitiv auch Alternativen zur Microsoft PKI (AD CS) in Betracht ziehen. Aus unserer Erfahrung gibt es zwei wesentliche Gründe, warum Unternehmen von der kostenlosen Microsoft PKI zu einer fortschrittlicheren Lösung wechseln:
Optimiertes Certificate Lifecycle Management: Moderne PKI-Systeme bieten erweiterte und automatisierte Funktionen zur Verwaltung des gesamten Lebenszyklus von Zertifikaten. Dazu gehören die Ausstellung, Erneuerung, Sperrung und Überwachung von Zertifikaten, was den Verwaltungsaufwand erheblich verringert und gleichzeitig die Sicherheit steigert.
Erweiterte Use-Cases bei reduziertem Aufwand: Eine modernere PKI ermöglicht die Unterstützung einer Vielzahl von Anwendungsfällen mit deutlich weniger Aufwand. Dazu zählen unter anderem verbesserte Integrationen, Unterstützung für mobile Geräte, IoT-Sicherheit und Cloud-Umgebungen. Dies gibt Ihrem Unternehmen die Flexibilität, schnell auf neue Anforderungen und technologische Weiterentwicklungen zu reagieren.
Weitere ausführliche Informationen und fundierte Antworten zu diesem Thema finden Sie in dem verlinkten Artikel, der auch zur Erstellung dieser FAQs beigetragen hat. Es ist entscheidend, dass Sie die speziellen Anforderungen und zukünftigen Bedürfnisse Ihres Unternehmens sorgfältig analysieren, um die beste PKI-Lösung zu wählen.
Microsoft Intune & Cloud PKI
Ja, Microsoft Intune kann über MTG SCEP mit der MTG Corporate PKI und CLM integriert werden. Microsoft Intune bleibt dabei für die Verwaltung der Endgeräte und die Verteilung der Zertifikatsprofile zuständig, während die Zertifikate über die MTG Corporate PKI ausgestellt und über MTG CLM verwaltet werden.
Damit können Unternehmen Microsoft Intune weiterhin für ihre Endgeräte nutzen, ohne für die Zertifikatsausstellung auf die Microsoft Cloud PKI angewiesen zu sein. Gleichzeitig kann die MTG Corporate PKI auch weitere Systeme und Anwendungsfälle außerhalb der Intune-Umgebung abdecken. Dadurch entsteht eine zentrale PKI- und CLM-Plattform für unterschiedliche Geräte, Systeme und Anwendungen.
Eine direkte 1:1-Migration von Microsoft AD CS zu Microsoft Cloud PKI ist nicht vorgesehen. Die Microsoft Cloud PKI ist primär für die Zertifikatsversorgung von Intune-verwalteten Geräten konzipiert und ersetzt daher nicht automatisch sämtliche bestehenden AD-CS-Anwendungsfälle.
Unternehmen, die ihre bestehende Microsoft PKI ablösen oder modernisieren möchten, benötigen deshalb häufig eine Lösung, die bestehende Windows-Prozesse ebenso unterstützt wie zusätzliche Plattformen und Anwendungsfälle. Mit der MTG Corporate PKI und dem MTG CLM kann eine bestehende Microsoft PKI entweder angebunden und weiterbetrieben oder schrittweise durch eine neue PKI-Struktur ersetzt werden.
Die Schlüssel der Microsoft Cloud PKI werden innerhalb der Microsoft-Cloud-Infrastruktur geschützt. Ein eigenes oder ein HSM eines Drittanbieters kann nicht direkt als Schlüsselablage für eine von Microsoft verwaltete Cloud-PKI-CA verwendet werden.
Für Unternehmen, die aufgrund regulatorischer, organisatorischer oder sicherheitstechnischer Anforderungen die Kontrolle über Schlüsselmaterial und HSM-Infrastruktur behalten möchten, kann daher der Betrieb einer eigenen oder Managed PKI eine flexiblere Alternative darstellen. Die MTG Corporate PKI unterstützt entsprechende Betriebsmodelle sowohl On-Premises als auch als Managed Service.
Ja, innerhalb der Intune-Umgebung bietet die Microsoft Cloud PKI grundlegende Lifecycle-Funktionen. Zertifikate für Intune-verwaltete Geräte können automatisiert ausgestellt, verteilt, erneuert und widerrufen werden.
Aus Sicht eines unternehmensweiten Certificate Lifecycle Managements ist der Funktionsumfang jedoch begrenzt, da sich die Verwaltung auf die von Intune unterstützten Geräte und Anwendungsfälle konzentriert. MTG CLM ist dagegen darauf ausgelegt, Zertifikate unterschiedlicher PKIs und für verschiedene Systeme, Anwendungen und Plattformen zentral zu verwalten und zu automatisieren.
Die Microsoft Cloud PKI unterstützt aktuell RSA-Schlüssel mit 2048, 3072 und 4096 Bit sowie die Hash-Algorithmen SHA-256, SHA-384 und SHA-512.
Für viele klassische Anwendungsfälle ist dies ausreichend. Unternehmen, die zusätzliche kryptografische Verfahren oder langfristig neue Technologien wie ECC oder Post-Quantum Cryptography berücksichtigen möchten, sollten jedoch prüfen, ob die vorhandenen Möglichkeiten ihre zukünftigen Anforderungen abdecken.
Ja, die Microsoft Cloud PKI bietet im Vergleich zu einer frei konfigurierbaren Enterprise-PKI nur begrenzte Möglichkeiten bei Aufbau und Konfiguration der PKI. Es können nur bestimmte CA-Hierarchien und eine begrenzte Anzahl von Zertifizierungsstellen innerhalb eines Intune-Tenants betrieben werden.
Auch nach der Erstellung einer CA lassen sich bestimmte Eigenschaften nicht mehr flexibel anpassen. Für Unternehmen mit komplexen PKI-Strukturen, unterschiedlichen Zertifikatsrichtlinien oder individuellen Sicherheitsanforderungen kann dies die Flexibilität einschränken. Eine dedizierte Enterprise-PKI wie die MTG Corporate PKI ermöglicht hier umfangreichere Gestaltungsmöglichkeiten.
Die Microsoft Cloud PKI wird vollständig als Cloud-Dienst innerhalb der Microsoft-Umgebung betrieben. Bei einer vollständig von Microsoft verwalteten Cloud PKI sind keine lokalen CA-, NDES- oder Certificate-Connector-Komponenten erforderlich.
Das ist insbesondere für Unternehmen interessant, die ihre Zertifikatsversorgung vollständig cloudbasiert und ausschließlich für Intune-verwaltete Endgeräte abbilden möchten. Gleichzeitig ist die Lösung stärker an das Microsoft-Ökosystem gebunden. Unternehmen, die Zertifikate auch für Server, Netzwerkkomponenten, Anwendungen, IoT-Geräte oder andere Plattformen benötigen, benötigen hierfür zusätzliche PKI- und CLM-Funktionen.
Die Microsoft Cloud PKI ist vor allem für die automatisierte Zertifikatsversorgung von Geräten konzipiert, die über Microsoft Intune verwaltet werden. Zertifikate können über SCEP-Profile automatisiert ausgestellt, verteilt und erneuert werden. Typische Anwendungsfälle sind beispielsweise die zertifikatsbasierte Authentisierung für WLAN oder VPN.
Aus Sicht einer unternehmensweiten PKI ist der Funktionsumfang jedoch eingeschränkt, da die Lösung primär auf Intune-verwaltete Endgeräte ausgerichtet ist. Server, Netzwerkgeräte, Anwendungen oder andere Systeme außerhalb der Intune-Verwaltung lassen sich darüber nicht in gleicher Weise zentral mit Zertifikaten versorgen. Für Unternehmen mit heterogenen Infrastrukturen ist daher häufig eine übergreifende PKI- und CLM-Lösung erforderlich.
Migration & Integration
Bei unserer Managed PKI & CLM erfolgt die Anbindung an Ihre Unternehmensumgebung über sichere Zugriffsmechanismen. Standardmäßig wird eine Site-to-Site-VPN-Verbindung zwischen Ihrer Infrastruktur und Ihrer individuellen Managed-PKI-&-CLM-Umgebung eingerichtet.
Alternativ ist eine Anbindung über das öffentliche Internet möglich. In diesem Fall kann der Zugriff auf definierte IP-Adressen beschränkt werden. Sämtliche webbasierten Zugriffe und Schnittstellen werden über TLS abgesichert.
Welche Anbindungsvariante am besten geeignet ist, hängt von Ihren Sicherheitsanforderungen, Ihrer Netzwerkarchitektur und den eingesetzten Automatisierungsschnittstellen ab. Wir unterstützen Sie bei der Auswahl und Einrichtung der passenden Anbindung.
Ja, Public CAs können an MTG CLM angebunden werden. Dadurch lassen sich öffentliche Zertifikate gemeinsam mit privaten Zertifikaten zentral über MTG CLM verwalten und automatisieren.
Aktuell unterstützt MTG CLM direkte Integrationen mit GlobalSign, der Deutsche Telekom Security über PCSP sowie ausgewählten Sectigo-Zertifikaten über die PSW GROUP. Bereits vorhandene Zertifikate können zudem in MTG CLM importiert und in die zentrale Zertifikatsverwaltung aufgenommen werden.
Welche Zertifikatstypen und Funktionen unterstützt werden, hängt vom jeweiligen Certificate Provider ab. Gerne beraten wir Sie zu den für Ihren Anwendungsfall geeigneten Public-CA-Anbindungen.
MTG CLM unterstützt die Anbindung unterschiedlicher Certificate Provider. Für die direkte Integration einer bestehenden externen privaten PKI steht aktuell insbesondere der Microsoft CA Certificate Provider zur Verfügung. Damit kann eine vorhandene Microsoft PKI (AD CS) weiterbetrieben und über MTG CLM verwaltet werden.
Eine generische direkte Anbindung beliebiger privater CAs als Certificate Provider ist derzeit nicht vorgesehen. Wenn Sie eine andere private PKI einsetzen, prüfen wir gerne gemeinsam mit Ihnen, welche Integrationsmöglichkeiten für Ihren konkreten Anwendungsfall bestehen.
Ja, die bestehende Microsoft PKI kann weiterhin betrieben und über den Microsoft CA Certificate Provider an MTG CLM angebunden werden. Die Microsoft CA bleibt dabei als ausstellende PKI bestehen, während Zertifikatsprozesse zentral über MTG CLM verwaltet werden können.
Über MTG CLM können Zertifikate bei der Microsoft CA beantragt, ausgestellt und widerrufen werden. Dadurch profitieren Sie von den zentralen Verwaltungs- und Automatisierungsfunktionen von MTG CLM, ohne Ihre bestehende Microsoft PKI ersetzen zu müssen.
Ja, Sie können Ihre Microsoft PKI durch die MTG Corporate PKI ersetzen. Alternativ können Sie Ihre bestehende Microsoft PKI weiterbetreiben und an MTG CLM anbinden. Dadurch lässt sich die vorhandene Microsoft CA auch für zusätzliche Anwendungsfälle außerhalb der Windows-Welt nutzen, beispielsweise für die automatisierte Ausstellung von Linux-Server-Zertifikaten über ACME.
Für Kunden, die bereits eine Microsoft PKI auf Basis von AD CS einsetzen, gibt es zwei Möglichkeiten:
- Anbindung und Weiterbetrieb der Microsoft PKI (AD CS): Die bestehende Microsoft CA bleibt als ausstellende PKI erhalten und wird über den Microsoft CA Certificate Provider an MTG CLM angebunden. Zertifikatsprozesse können dadurch zentral über MTG CLM verwaltet und automatisiert werden.
- Migration der Microsoft PKI (AD CS): Mit dem MTG Auto-Enrollment Connector kann Microsoft AD CS als ausstellende PKI durch die MTG Corporate PKI ersetzt werden. Die etablierten Windows-Autoenrollment-Prozesse können dabei weiterhin genutzt werden. Je nach bestehender Active-Directory- und PKI-Konfiguration sind hierfür vorbereitende Konfigurationsschritte und gegebenenfalls Anpassungen erforderlich.
Automatisierung
Mit dem MTG ERS CLI Client können Funktionen von MTG CLM direkt über die Kommandozeile genutzt und in Skripte oder automatisierte Abläufe integriert werden. Der CLI Client steht für verschiedene Windows- und Linux-Plattformen zur Verfügung.
Über die Kommandozeile können unter anderem Zertifikate beantragt, der Status von Zertifikatsanforderungen geprüft und Zertifikatsscans durchgeführt werden. Dadurch eignet sich der CLI Client insbesondere für Administratoren und automatisierte Prozesse, bei denen eine grafische Benutzeroberfläche nicht erforderlich oder gewünscht ist. Die Authentisierung und Berechtigungssteuerung erfolgt dabei über die in MTG CLM eingerichteten API-Clients und Policies.
Die REST API von MTG CLM ermöglicht es, Zertifikatsprozesse in bestehende Anwendungen, Plattformen und Automatisierungsabläufe zu integrieren. Dadurch können Unternehmen MTG CLM programmatisch ansprechen und Zertifikatsmanagement-Prozesse automatisieren, ohne diese ausschließlich über die Benutzeroberfläche durchzuführen.
Die API eignet sich insbesondere für individuelle Integrationen und kundenspezifische Workflows, bei denen Standardschnittstellen wie ACME, SCEP, EST oder CMP den jeweiligen Anwendungsfall nicht vollständig abdecken. MTG stellt hierfür eine eigene API-Referenz mit den verfügbaren Schnittstellen und Integrationsmöglichkeiten bereit.
CMP (Certificate Management Protocol) ist ein standardisiertes Protokoll für umfangreiche Zertifikatsmanagement-Prozesse innerhalb einer PKI. Es unterstützt unter anderem die Beantragung und Verwaltung von X.509-Zertifikaten sowie unterschiedliche Mechanismen zur Absicherung und Authentisierung der Kommunikation.
Mit MTG CMP stellt MTG CLM eine entsprechende Schnittstelle bereit. Zertifikatsanforderungen werden über die in MTG CLM hinterlegten Policies verarbeitet, sodass beispielsweise CA, Zertifikatstemplate und weitere Vorgaben zentral gesteuert werden können. CMP-Nachrichten können dabei unter anderem durch Shared Secrets oder digitale Signaturen geschützt werden.
EST (Enrollment over Secure Transport) ist ein standardisiertes Protokoll gemäß RFC 7030 zur sicheren automatisierten Beantragung und Bereitstellung von Zertifikaten über TLS. Es eignet sich insbesondere für IoT-, mobile und Embedded-Systeme sowie andere Geräte, die Zertifikate automatisiert beziehen und erneuern sollen.
Mit MTG EST kann dieser Prozess direkt mit MTG CLM verbunden werden. Die Zertifikatsausstellung wird dabei über Policies gesteuert, die unter anderem festlegen, welche CA und welches Zertifikatstemplate verwendet werden. Dadurch können auch EST-fähige Geräte zentral in die Zertifikatsverwaltung von MTG CLM integriert werden.
SCEP (Simple Certificate Enrollment Protocol) ist ein standardisiertes Protokoll für die automatisierte Beantragung und Erneuerung digitaler Zertifikate. Es wird insbesondere von Netzwerkgeräten, Mobile-Device-Management-Systemen und weiteren Enterprise-Systemen unterstützt.
Mit MTG SCEP stellt MTG CLM eine SCEP-Schnittstelle gemäß RFC 8894 bereit. Damit können kompatible Geräte und Systeme Zertifikate automatisiert über MTG CLM beziehen. Unterstützt werden unter anderem zertifikats- und passwortbasierte Autorisierungsverfahren. MTG SCEP kann zudem mit Microsoft Intune integriert werden, um Intune-verwaltete Geräte automatisiert mit Zertifikaten aus der MTG PKI zu versorgen.
ACME (Automatic Certificate Management Environment) ist ein standardisiertes Protokoll zur automatisierten Beantragung und Erneuerung von Zertifikaten. Es wird häufig für SSL/TLS-Zertifikate von Webservern eingesetzt, eignet sich aber auch für Cloud-native Umgebungen wie Kubernetes oder OpenShift.
MTG CLM stellt mit MTG ACME eine ACME-Schnittstelle gemäß RFC 8555 bereit. Dadurch können kompatible ACME-Clients wie beispielsweise Certbot, win-acme oder cert-manager Zertifikate automatisiert über MTG CLM beantragen und erneuern. Die Ausstellung erfolgt dabei auf Basis der in MTG CLM definierten Policies und der angebundenen Certificate Provider.
IoT PKI
Ja, die MTG IoT PKI ist für die Integration in bestehende Produktions- und Testumgebungen ausgelegt. Sie kann unter anderem in Prozesse wie Pre-Personalisierung, Firmware-Flashing, Kalibrierung und die Vergabe von Seriennummern eingebunden werden.
Dadurch kann die digitale Geräteidentität als fester Bestandteil des bestehenden Fertigungsprozesses erzeugt und automatisiert auf dem jeweiligen Gerät bereitgestellt werden.
Die Lizenzierung der MTG IoT PKI richtet sich nach der Anzahl der innerhalb eines Kalenderjahres ausgestellten Zertifikate und damit nach der tatsächlichen jährlichen Produktion.
Bereits in früheren Jahren ausgestellte und weiterhin aktive Zertifikate führen nicht zu einer kumulierten Lizenzierung über mehrere Jahre. Dies ist insbesondere bei langlebigen IoT-Geräten relevant, deren Zertifikate beispielsweise weiterhin über Sperrlisten verwaltet werden müssen.
Eine IoT PKI schafft eindeutige und kryptografisch abgesicherte Geräteidentitäten. Dadurch können Systeme überprüfen, ob ein Gerät tatsächlich vertrauenswürdig und zur Kommunikation berechtigt ist.
Die MTG IoT PKI schafft damit eine Grundlage für sichere Authentisierung, verschlüsselte Kommunikation und den Schutz vor Manipulation oder dem Austausch nicht autorisierter Geräte und Komponenten. Sie unterstützt damit den Aufbau sicherer und nachvollziehbarer IoT- und Industrieumgebungen.
Im laufenden Betrieb können neue Zertifikate über ein Device-Management-System und eine geeignete Corporate PKI bereitgestellt werden. Standardisierte Schnittstellen wie EST oder CMP ermöglichen dabei die automatisierte Beantragung und Erneuerung der Zertifikate.
In Verbindung mit MTG Corporate PKI unterstützt MTG beispielsweise die automatisierte Zertifikatserneuerung über EST. Bei LwM2M-basierten Umgebungen können hierfür die EST-Mechanismen nach RFC 7030 und RFC 9148 genutzt werden. Eine rechtzeitige Erneuerung verhindert, dass Geräte aufgrund abgelaufener Zertifikate ihre sichere Kommunikationsfähigkeit verlieren.
Die Gültigkeitsdauer der initialen Gerätezertifikate kann entsprechend den Sicherheitsanforderungen und dem vorgesehenen Einsatz der Geräte definiert werden. Für Produktionszertifikate nennt MTG als Best Practice Laufzeiten von etwa zwei bis sieben Jahren.
Die initialen Zertifikate sind dabei für die sichere Geräteidentität während Produktion, Auslieferung und Inbetriebnahme vorgesehen. Im späteren Betrieb können sie rechtzeitig durch Zertifikate der Betriebs- beziehungsweise Corporate PKI ersetzt werden.
Ja, die Zertifikatsausstellung und -bereitstellung kann vollständig automatisiert in bestehende Produktionsprozesse integriert werden. Die MTG IoT PKI ist für hohe Stückzahlen und kurze Taktzeiten ausgelegt und eignet sich damit insbesondere für Serien- und Massenproduktion.
Die automatisierte Zertifikatsbestückung reduziert manuelle Prozessschritte und ermöglicht es, auch große Mengen von Geräten bereits während der Fertigung zuverlässig mit einer eindeutigen digitalen Identität auszustatten.

Im Produktionsprozess erzeugt das Gerät ein eigenes, eindeutiges Schlüsselpaar und erstellt daraus einen Zertifikatsantrag. Dieser wird an die MTG IoT PKI übertragen und dort geprüft. Anschließend stellt die MTG IoT PKI das initiale Gerätezertifikat aus, das direkt auf dem Gerät installiert wird.
Damit verfügt jedes Gerät bereits ab Werk über eine eindeutige kryptografische Identität und kann sicher authentifiziert werden. Alternativ kann die sichere Schlüsselgenerierung auch über entsprechend abgesicherte Produktionsclients erfolgen.

Die MTG IoT PKI ermöglicht die sichere und skalierbare Erzeugung digitaler Geräteidentitäten bereits während des Produktionsprozesses. Jedes Gerät erhält eine kryptografisch abgesicherte, eindeutige Identität und kann dadurch zuverlässig authentifiziert werden, bevor es das Werk verlässt.
Die Lösung ist speziell für industrielle Serien- und Massenproduktion ausgelegt und unterstützt hohe Produktionsvolumen bei kurzen Taktzeiten.
CARA
MTG CARA dient als technische Basis für unterschiedliche PKI-Szenarien und lässt sich entsprechend den Anforderungen des jeweiligen Unternehmens oder der jeweiligen Branche konfigurieren.
Auf Basis von MTG CARA realisieren wir unter anderem Corporate PKIs, IoT PKIs, Trust-Center-PKIs, Smart-Metering-PKIs, TSE-PKIs und eID-PKIs. Darüber hinaus eignet sich die Plattform für individuelle PKI-Anwendungen, beispielsweise zur zertifikatsbasierten Authentisierung von Servern, Anwendungen, APIs, Netzwerkgeräten oder Benutzern.

Ja, MTG CARA kann in LDAP-Verzeichnisdienste und Microsoft Active Directory integriert werden. Zertifikate und Certificate Revocation Lists (CRLs) können beispielsweise auf LDAP-Server oder in ein Active Directory exportiert werden.
Dadurch lassen sich bestehende zentrale Verzeichnisstrukturen für die Verteilung und Bereitstellung von PKI-Informationen weiter nutzen.
Ja, MTG CARA verfügt über ein differenziertes Rollen- und Rechtekonzept. Damit können Verantwortlichkeiten getrennt und organisatorische Strukturen innerhalb der PKI abgebildet werden.
Die Trennung von Rollen und Rechten unterstützt insbesondere den sicheren Betrieb von PKI-Infrastrukturen mit erhöhten Sicherheits- und Compliance-Anforderungen, beispielsweise entsprechend den Vorgaben der BSI TR-03145.
Ja, MTG CARA ist für den Betrieb in geclusterten und hochverfügbaren Umgebungen ausgelegt. Komponenten wie Datenbank, Webserver und HSM können abhängig von den betrieblichen Anforderungen unabhängig voneinander skaliert werden.
Dadurch kann die PKI sowohl an steigende Zertifikatsvolumen als auch an hohe Verfügbarkeitsanforderungen angepasst werden.
MTG CARA ist für den Einsatz in Umgebungen mit hohen Sicherheits- und Compliance-Anforderungen konzipiert. Die Plattform kann gemäß den Anforderungen der BSI TR-03145 betrieben und mit entsprechend zertifizierten Hardware Security Modulen kombiniert werden.
Darüber hinaus sind die Prozesse bei MTG, einschließlich der Softwareentwicklung, nach ISO 27001 zertifiziert. Welche regulatorischen und Compliance-Anforderungen im konkreten Einsatz erfüllt werden, hängt zusätzlich von der jeweiligen PKI-Architektur und dem Betriebskonzept ab.
Ja, MTG CARA ist krypto-agil konzipiert. Kryptografische Algorithmen können dadurch entsprechend den jeweiligen Sicherheitsanforderungen eingesetzt und bei Bedarf ausgetauscht werden.
MTG CARA unterstützt außerdem bereits Post-Quantum Cryptography (PQC). Damit können Unternehmen ihre PKI auch auf neue kryptografische Anforderungen und zukünftige Migrationsszenarien vorbereiten.
Ja, MTG CARA unterstützt die Einbindung von Hardware Security Modulen (HSM), um kryptografische Schlüssel besonders geschützt zu erzeugen, zu speichern und zu verwenden. Die Integration kann über PKCS#11 oder herstellerspezifische Schnittstellen erfolgen.
Unterstützt werden unter anderem Lösungen von Utimaco, Thales, Entrust und Securosys sowie unterschiedliche HSM-Ausprägungen wie LAN-HSMs, Smartcards oder USB-HSMs.
MTG CARA bietet verschiedene Möglichkeiten zur Integration in bestehende IT- und Anwendungslandschaften. Anwendungen und Zielsysteme können unter anderem über REST-Schnittstellen, LDAP und CMP angebunden werden.
Über die REST API lassen sich beispielsweise Registration Authorities, Certificate-Lifecycle-Management-Lösungen oder kundenspezifische Frontends integrieren. Dadurch kann die PKI-Funktionalität flexibel in bestehende Prozesse und Anwendungen eingebunden werden.
MTG CARA unterstützt unterschiedliche Zertifikatsformate und Anwendungsbereiche. Dazu gehören unter anderem X.509-Zertifikate, Card Verifiable Certificates (CVC), Attribute Certificates (AC) sowie Post-Quantum-Cryptography-Zertifikate.
Zusätzlich können Zertifikatsvorlagen beispielsweise für CAs, E-Mail, TLS, IoT-, Netzwerk- und mobile Geräte eingerichtet werden.
Ja, MTG CARA ist mandantenfähig. Dadurch können große Mengen von Zertifikaten nach einem Domänen- beziehungsweise Mandantenkonzept strukturiert und voneinander getrennt verwaltet werden. Dies ermöglicht es beispielsweise, unterschiedliche Organisationen, Geschäftsbereiche oder Kunden innerhalb einer gemeinsamen PKI-Plattform abzubilden.
Ja, MTG CARA ist für den Aufbau und Betrieb hochsicherer PKI- und Trust-Center-Infrastrukturen ausgelegt und hat sich seit vielen Jahren im Trust-Center-Betrieb bewährt. Die Plattform unterstützt komplexe CA-Hierarchien, Rollen- und Rechtekonzepte, Hardware Security Module sowie unterschiedliche Zertifikatsformate und kryptografische Verfahren.
Damit kann MTG CARA auch in regulierten oder zertifizierungspflichtigen Umgebungen eingesetzt werden. Die konkrete Erfüllung regulatorischer oder vertrauensdienstespezifischer Anforderungen hängt dabei von der jeweiligen Ausgestaltung und dem Betrieb der gesamten Trust-Center-Infrastruktur ab.
CA steht für Certification Authority. Sie stellt digitale Zertifikate aus und signiert diese kryptografisch. Eine Registration Authority (RA) übernimmt vorgelagerte Aufgaben wie die Prüfung und Freigabe von Zertifikatsanträgen.
MTG CARA stellt sowohl CA- als auch RA-Funktionen bereit und ermöglicht damit den Aufbau individueller PKI-Strukturen entsprechend den jeweiligen Sicherheits- und Organisationsanforderungen.
MTG CARA ist unsere flexibel konfigurierbare und mandantenfähige PKI-Plattform für den Aufbau und Betrieb von Certification Authorities (CA) und Registration Authorities (RA). Sie stellt die zentralen Funktionen für die Ausstellung, Verteilung, Prüfung und Sperrung digitaler Zertifikate bereit.
MTG CARA bildet unter anderem die PKI-Komponente unserer MTG Corporate PKI und kann je nach Anwendungsfall um weitere Komponenten wie MTG CLM, MTG KMS und Hardware Security Module ergänzt werden.
