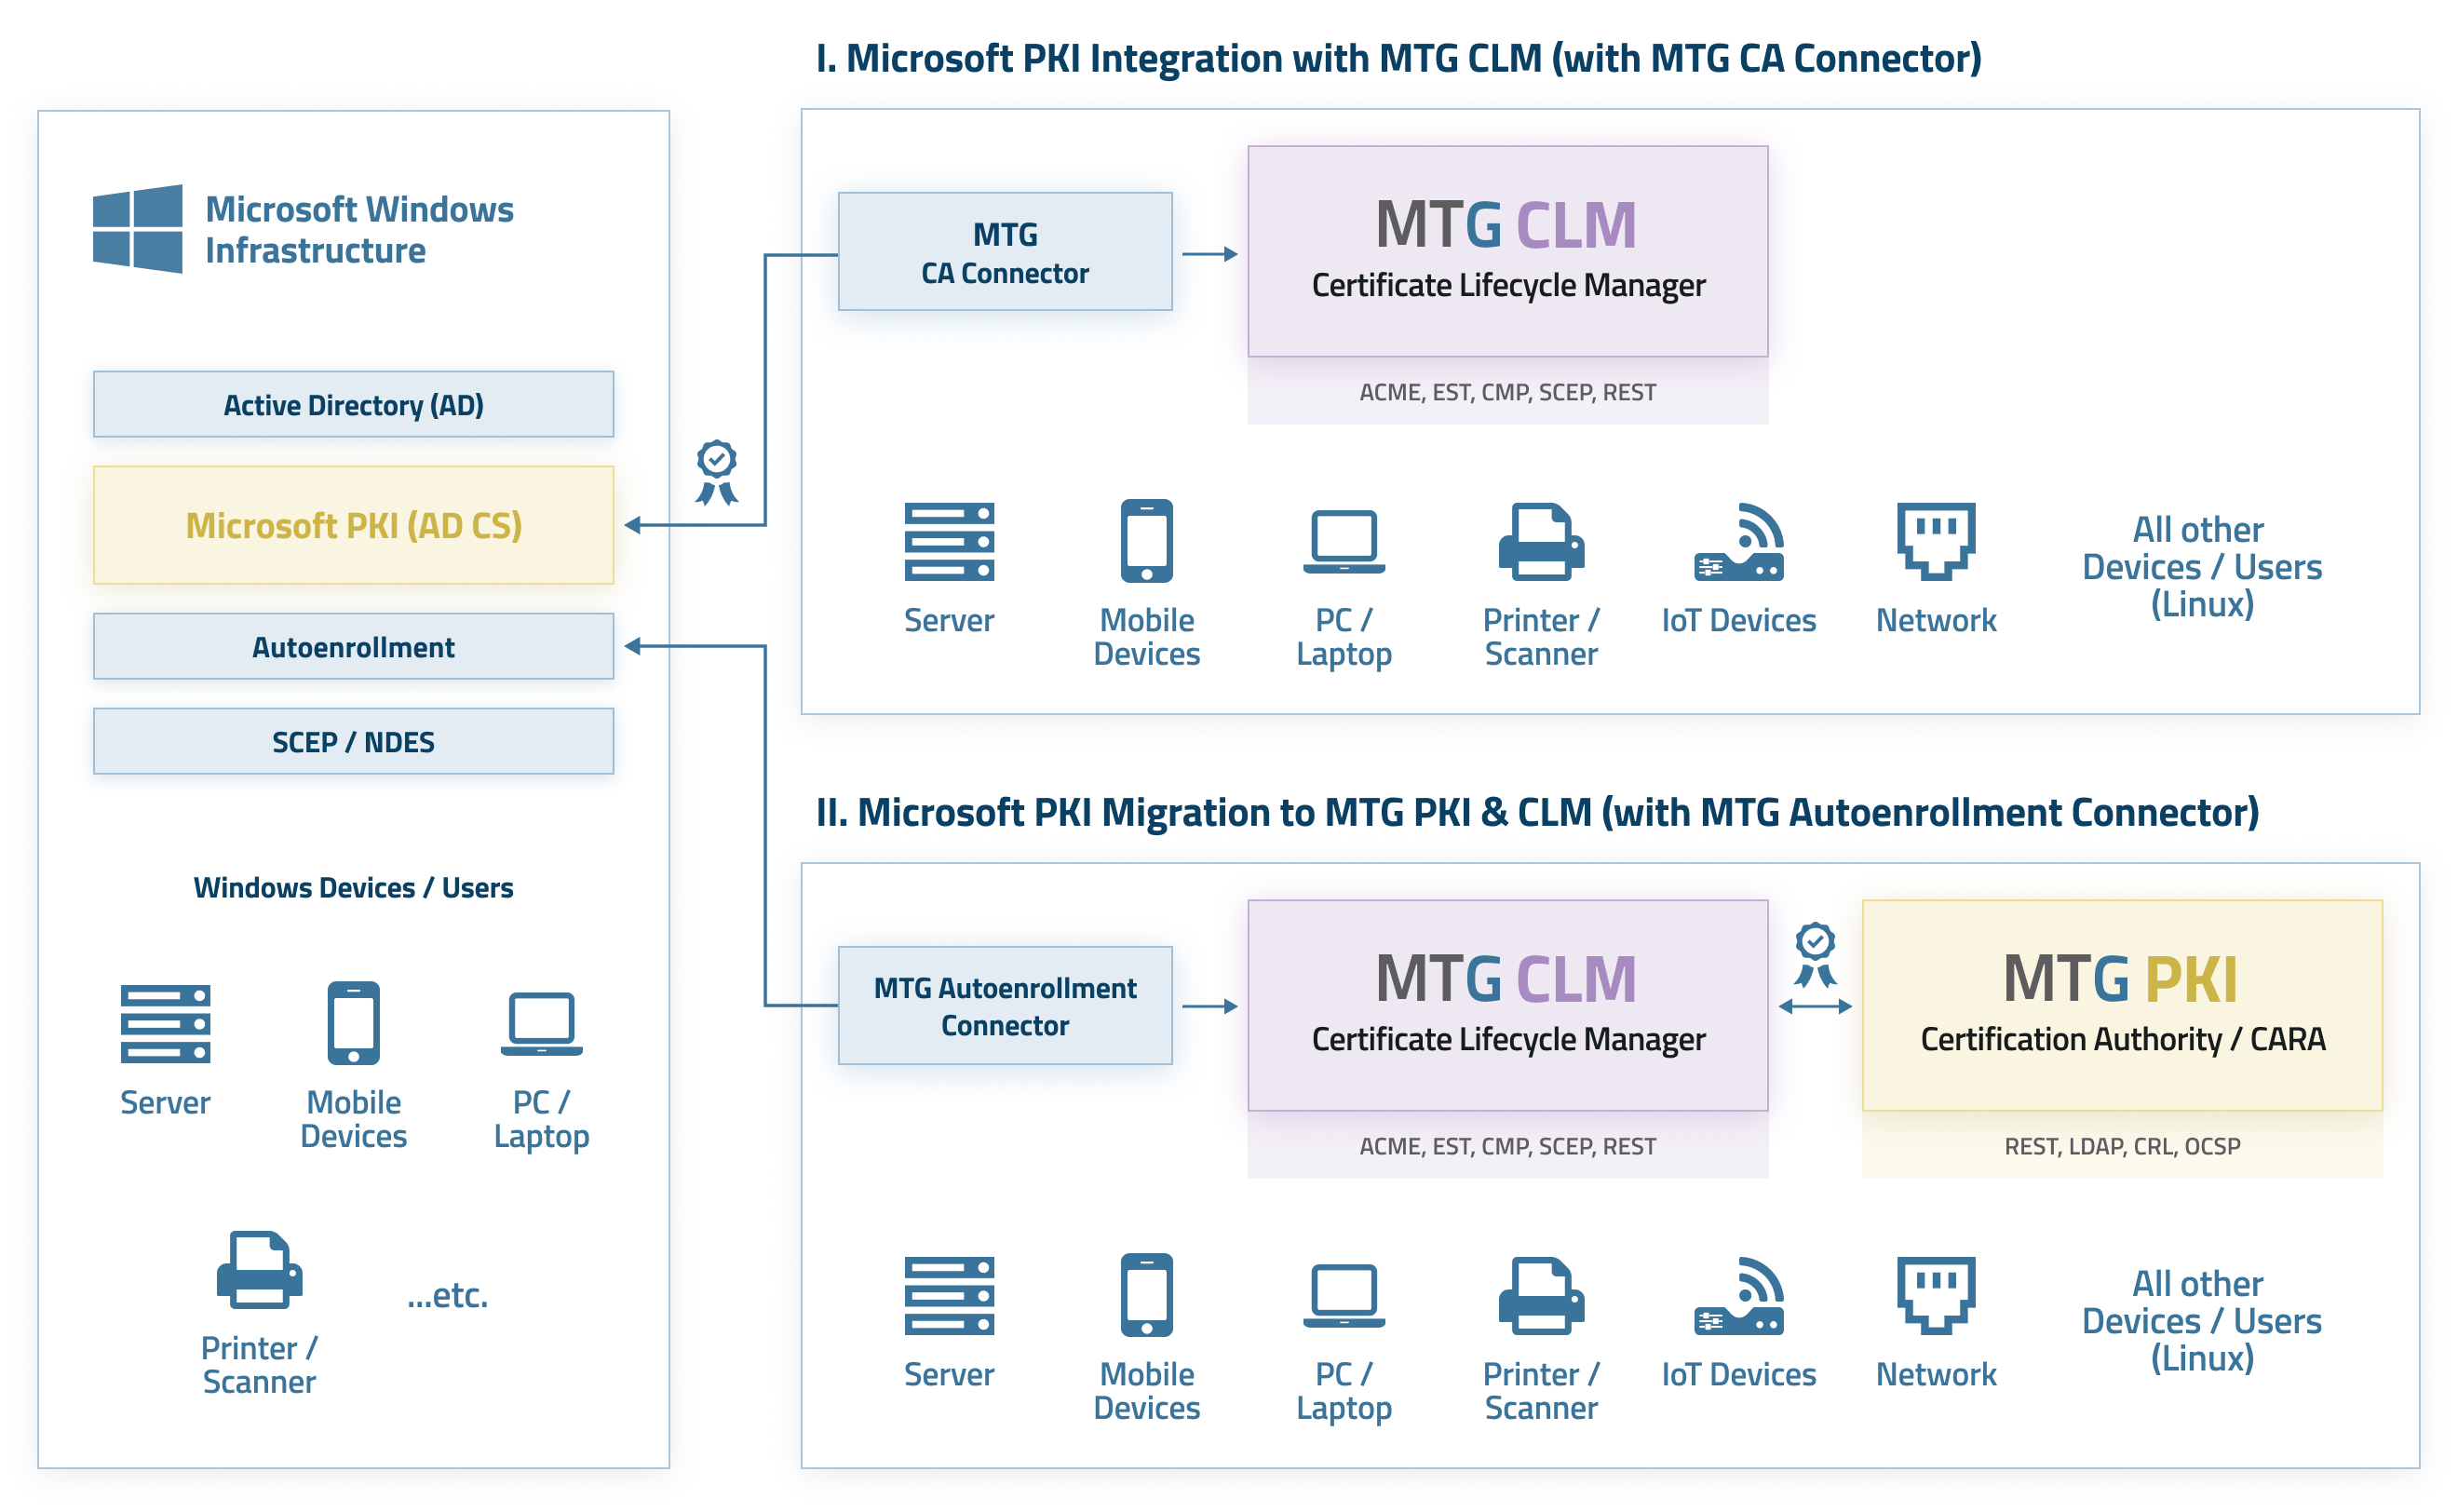
Ja, die bestehende Microsoft-PKI auf Basis von AD CS kann durch die MTG Corporate PKI und CLM abgelöst werden. Der CLM Autoenrollment Connector ermöglicht dabei die Integration der MTG PKI oder einer angebundenen Public CA in eine bestehende Microsoft-Active-Directory-Umgebung.
Dadurch können etablierte Windows-Autoenrollment-Prozesse für die Beantragung, Erneuerung und Bereitstellung von Zertifikaten weiterhin genutzt werden. Gleichzeitig eröffnet die MTG PKI zusätzliche Einsatzmöglichkeiten auch außerhalb klassischer Windows-Umgebungen. Bei Bedarf können zudem Zertifikate einer Public CA in die automatisierten Prozesse eingebunden werden.
Der konkrete Migrations- und Integrationsaufwand hängt von der bestehenden AD-CS-Konfiguration und den jeweiligen Anwendungsfällen ab. Je nach Umgebung können daher vorbereitende Anpassungen erforderlich sein. MTG unterstützt Sie bei der Analyse, Migration und Integration.
Für die Evaluierung des Autoenrollment Connectors kann optional ein lokal installierbarer Test-Simulator bereitgestellt werden. Damit lässt sich die Integration bereits vor der Anbindung an eine produktive PKI testen.