Quantencomputing ist keine Zukunftsvision mehr, sondern eine reale und wachsende Bedrohung für die heutige IT-Sicherheit. Genau hier setzt Post-Quantum Cryptography (PQC) an. In unserem Vortrag „Post-Quantum: Wie Cybersicherheit auch in Zukunft gewährleistet werden kann“ haben wir gemeinsam mit unserem Partner achelos zentrale Fragestellungen, Herausforderungen und Lösungsansätze rund um PQC beleuchtet.
Ein Paradigmenwechsel in der Kryptografie
Während klassische kryptografische Verfahren auf Annahmen basieren, die für heutige Computer schwer zu lösen sind, könnten sie durch zukünftige Quantencomputer effizient gebrochen werden. Die Antwort darauf ist die Entwicklung sogenannter Post-Quantum Cryptography, welche nach unserem aktuellem Kenntnisstand selbst von Quantencomputern nicht gebrochen werden kann.
Warum PQC jetzt relevant ist
Ein zentrales Risiko wurde im Vortrag besonders hervorgehoben: Bei „Store now, decrypt later“-Angriffen werden bereits heute verschlüsselte Daten mit dem klaren Ziel, sie in Zukunft mit leistungsfähigeren Technologien zu entschlüsseln, gesammelt. Besonders kritisch: Daten mit langfristigem Schutzbedarf sind schon heute gefährdet.
Die entscheidende Frage lautet daher: „Wie lange müssen Daten eigentlich sicher bleiben?“
Hier liefert das sogenannte Mosca-Theorem eine wichtige Orientierung: Wenn die Schutzdauer von Daten länger ist als die erwartete Zeit bis zum Einsatz leistungsfähiger Quantencomputer, besteht bereits heute dringend Handlungsbedarf.
Durch lange Laufzeiten und Abhängigkeiten muss zusätzlich auch ein Augenmerk auf Authentifizierung und Umstellung der Public Key Infrastructure (PKI) gelegt werden. Mit unseren Lösungen im Bereich PKI und Certificate Lifecycle Management (CLM) unterstützt MTG Unternehmen bereits heute aktiv dabei, PQC schrittweise in bestehende Infrastrukturen zu integrieren.
Vorbereitung auf die PQC-Migration
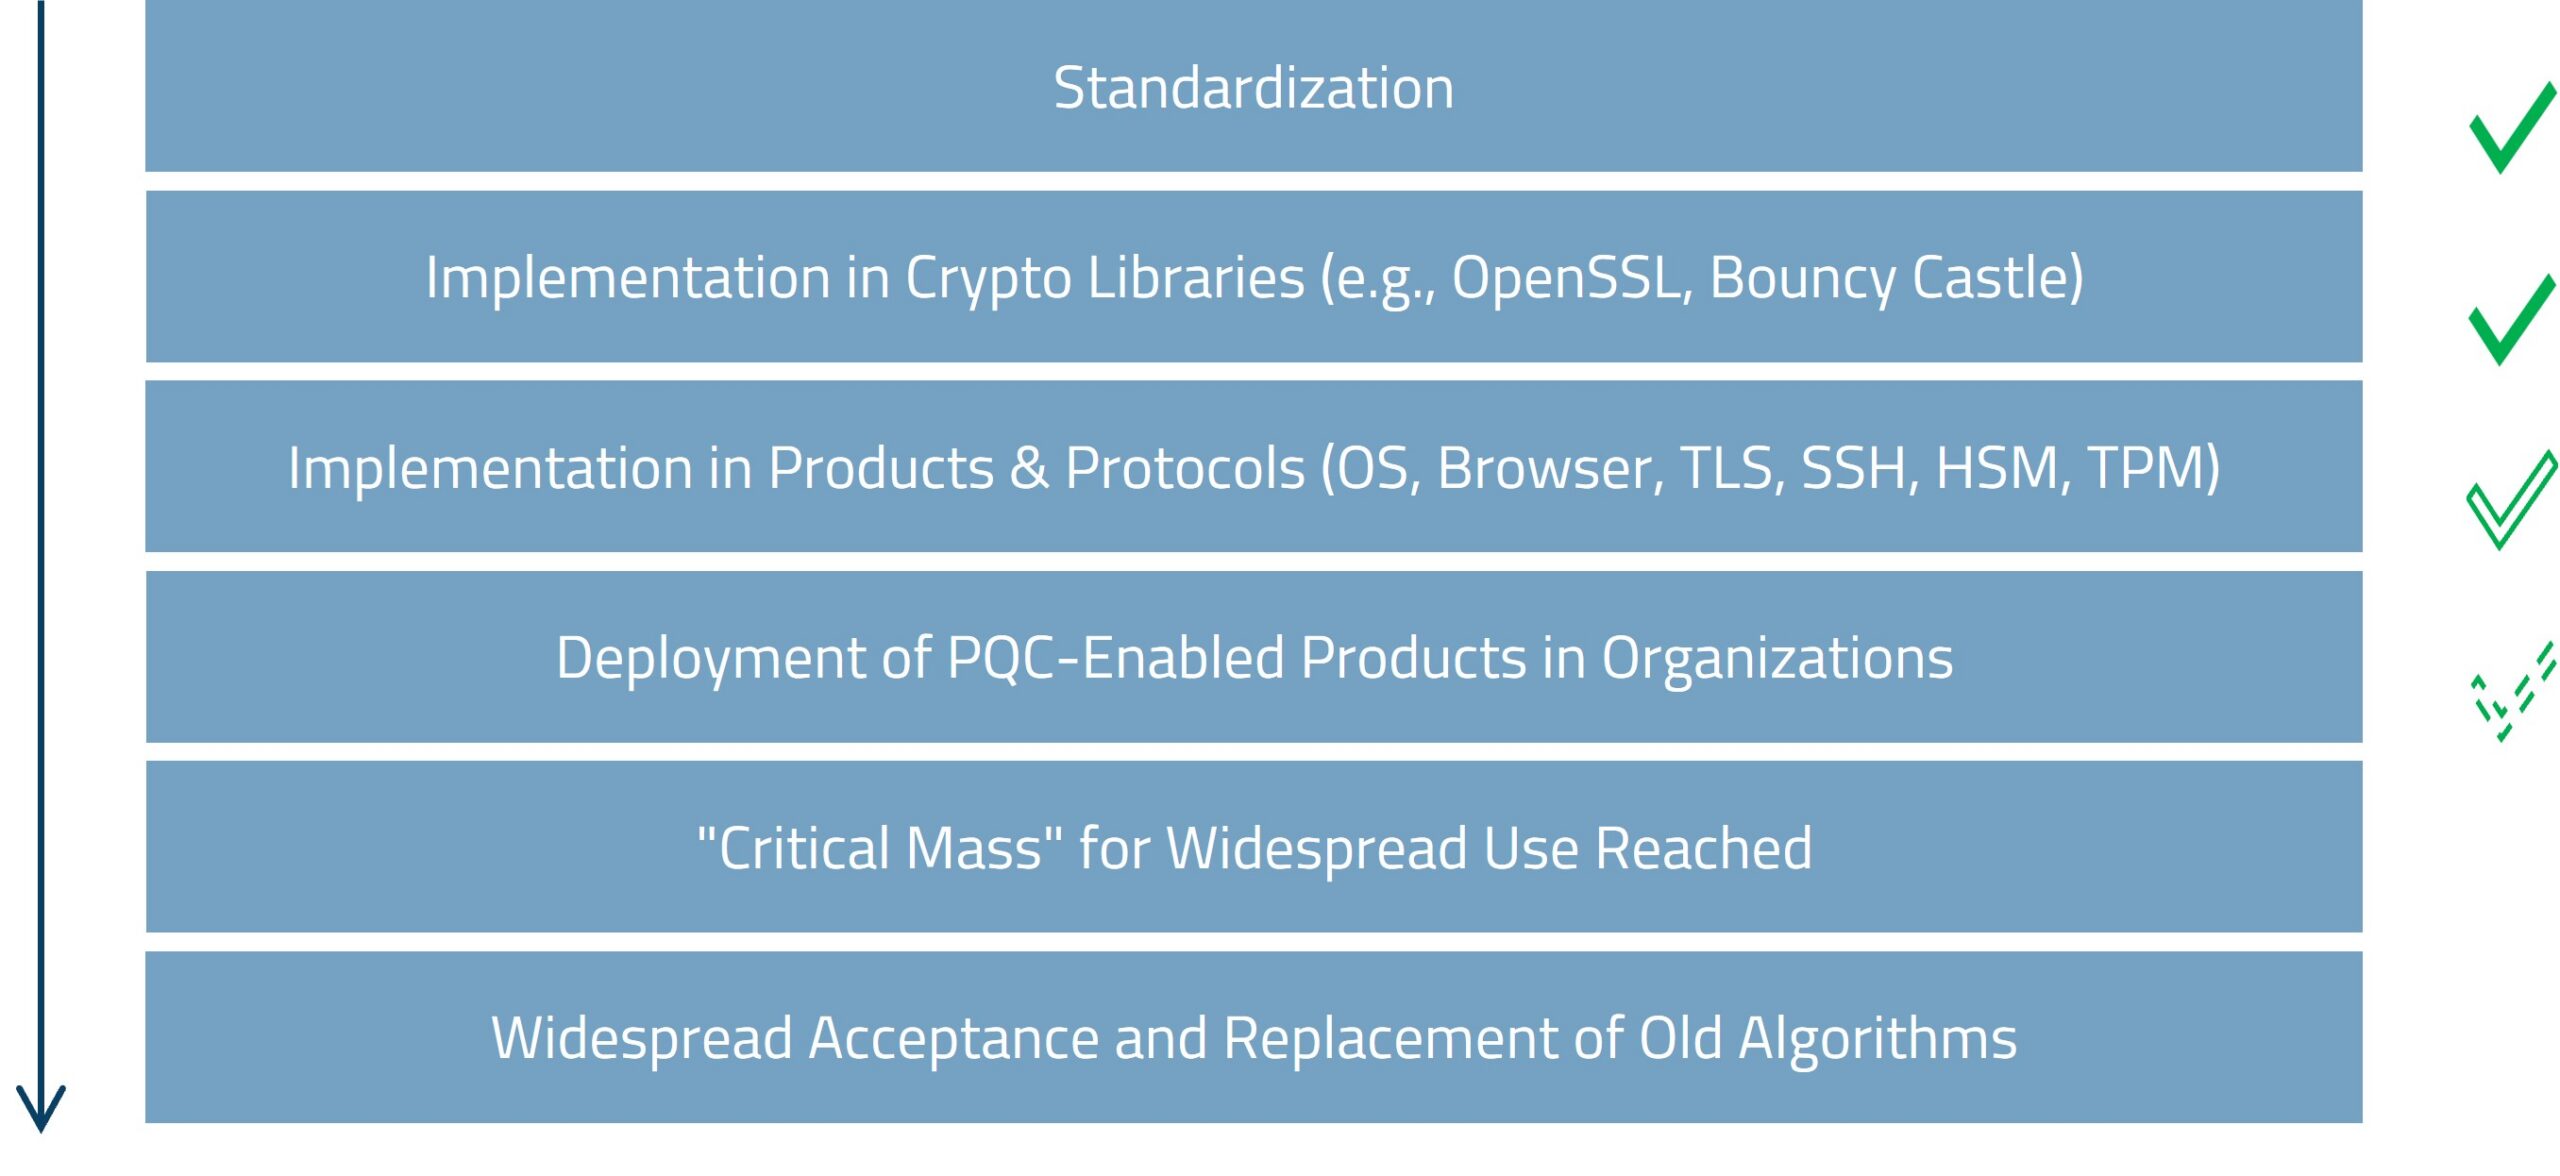
Die Umstellung auf Post-Quantum Cryptography ist kein punktuelles Upgrade, sondern ein strategischer Transformationsprozess. Wichtig ist dabei die Unterscheidung der kryptografischen Methoden:
- Klassische Kryptografie:
Basiert auf etablierten mathematischen Problemen, läuft auf klassischer Hardware und gilt derzeit als sicher, kann jedoch künftig durch Quantencomputer gebrochen werden. - Quantenkryptografie:
Nutzt Quanteneigenschaften (z.B. für Quantum Key Distribution) und ermöglicht neue, theoretisch sichere Verfahren auf Basis von Quantenmechanik. - Post-Quantum Cryptography (PQC):
Setzt auf neue mathematische Ansätze (z.B. gitterbasierte Verfahren), ist auf klassischer Hardware einsetzbar und gilt nach aktuellem Stand als widerstandsfähig gegenüber Quantenangriffen.
Aktuelle Quantencomputer befinden sich noch in einem frühen Entwicklungsstadium und sind bislang nicht in der Lage, klassische Kryptografie praktisch zu brechen. Perspektivisch könnten jedoch leistungsfähige Systeme etablierte Verfahren gefährden. Post-Quantum Cryptography setzt daher auf alternative mathematische Probleme (z.B. gitterbasierte Ansätze), die nach heutigem Stand als quantensicher gelten und weiterhin auf klassischer Hardware laufen.