Enterprise Resource Security Mastering Cryptographic Key Lifecycles
ERS

Zukunftssichere PKI.
Einfach startklar.

Die MTG ERS® Appliance ist vorkonfiguriert, wird Schritt für Schritt eingerichtet und ist bereit für den produktiven Betrieb auf Ihrer eigenen Infrastruktur.

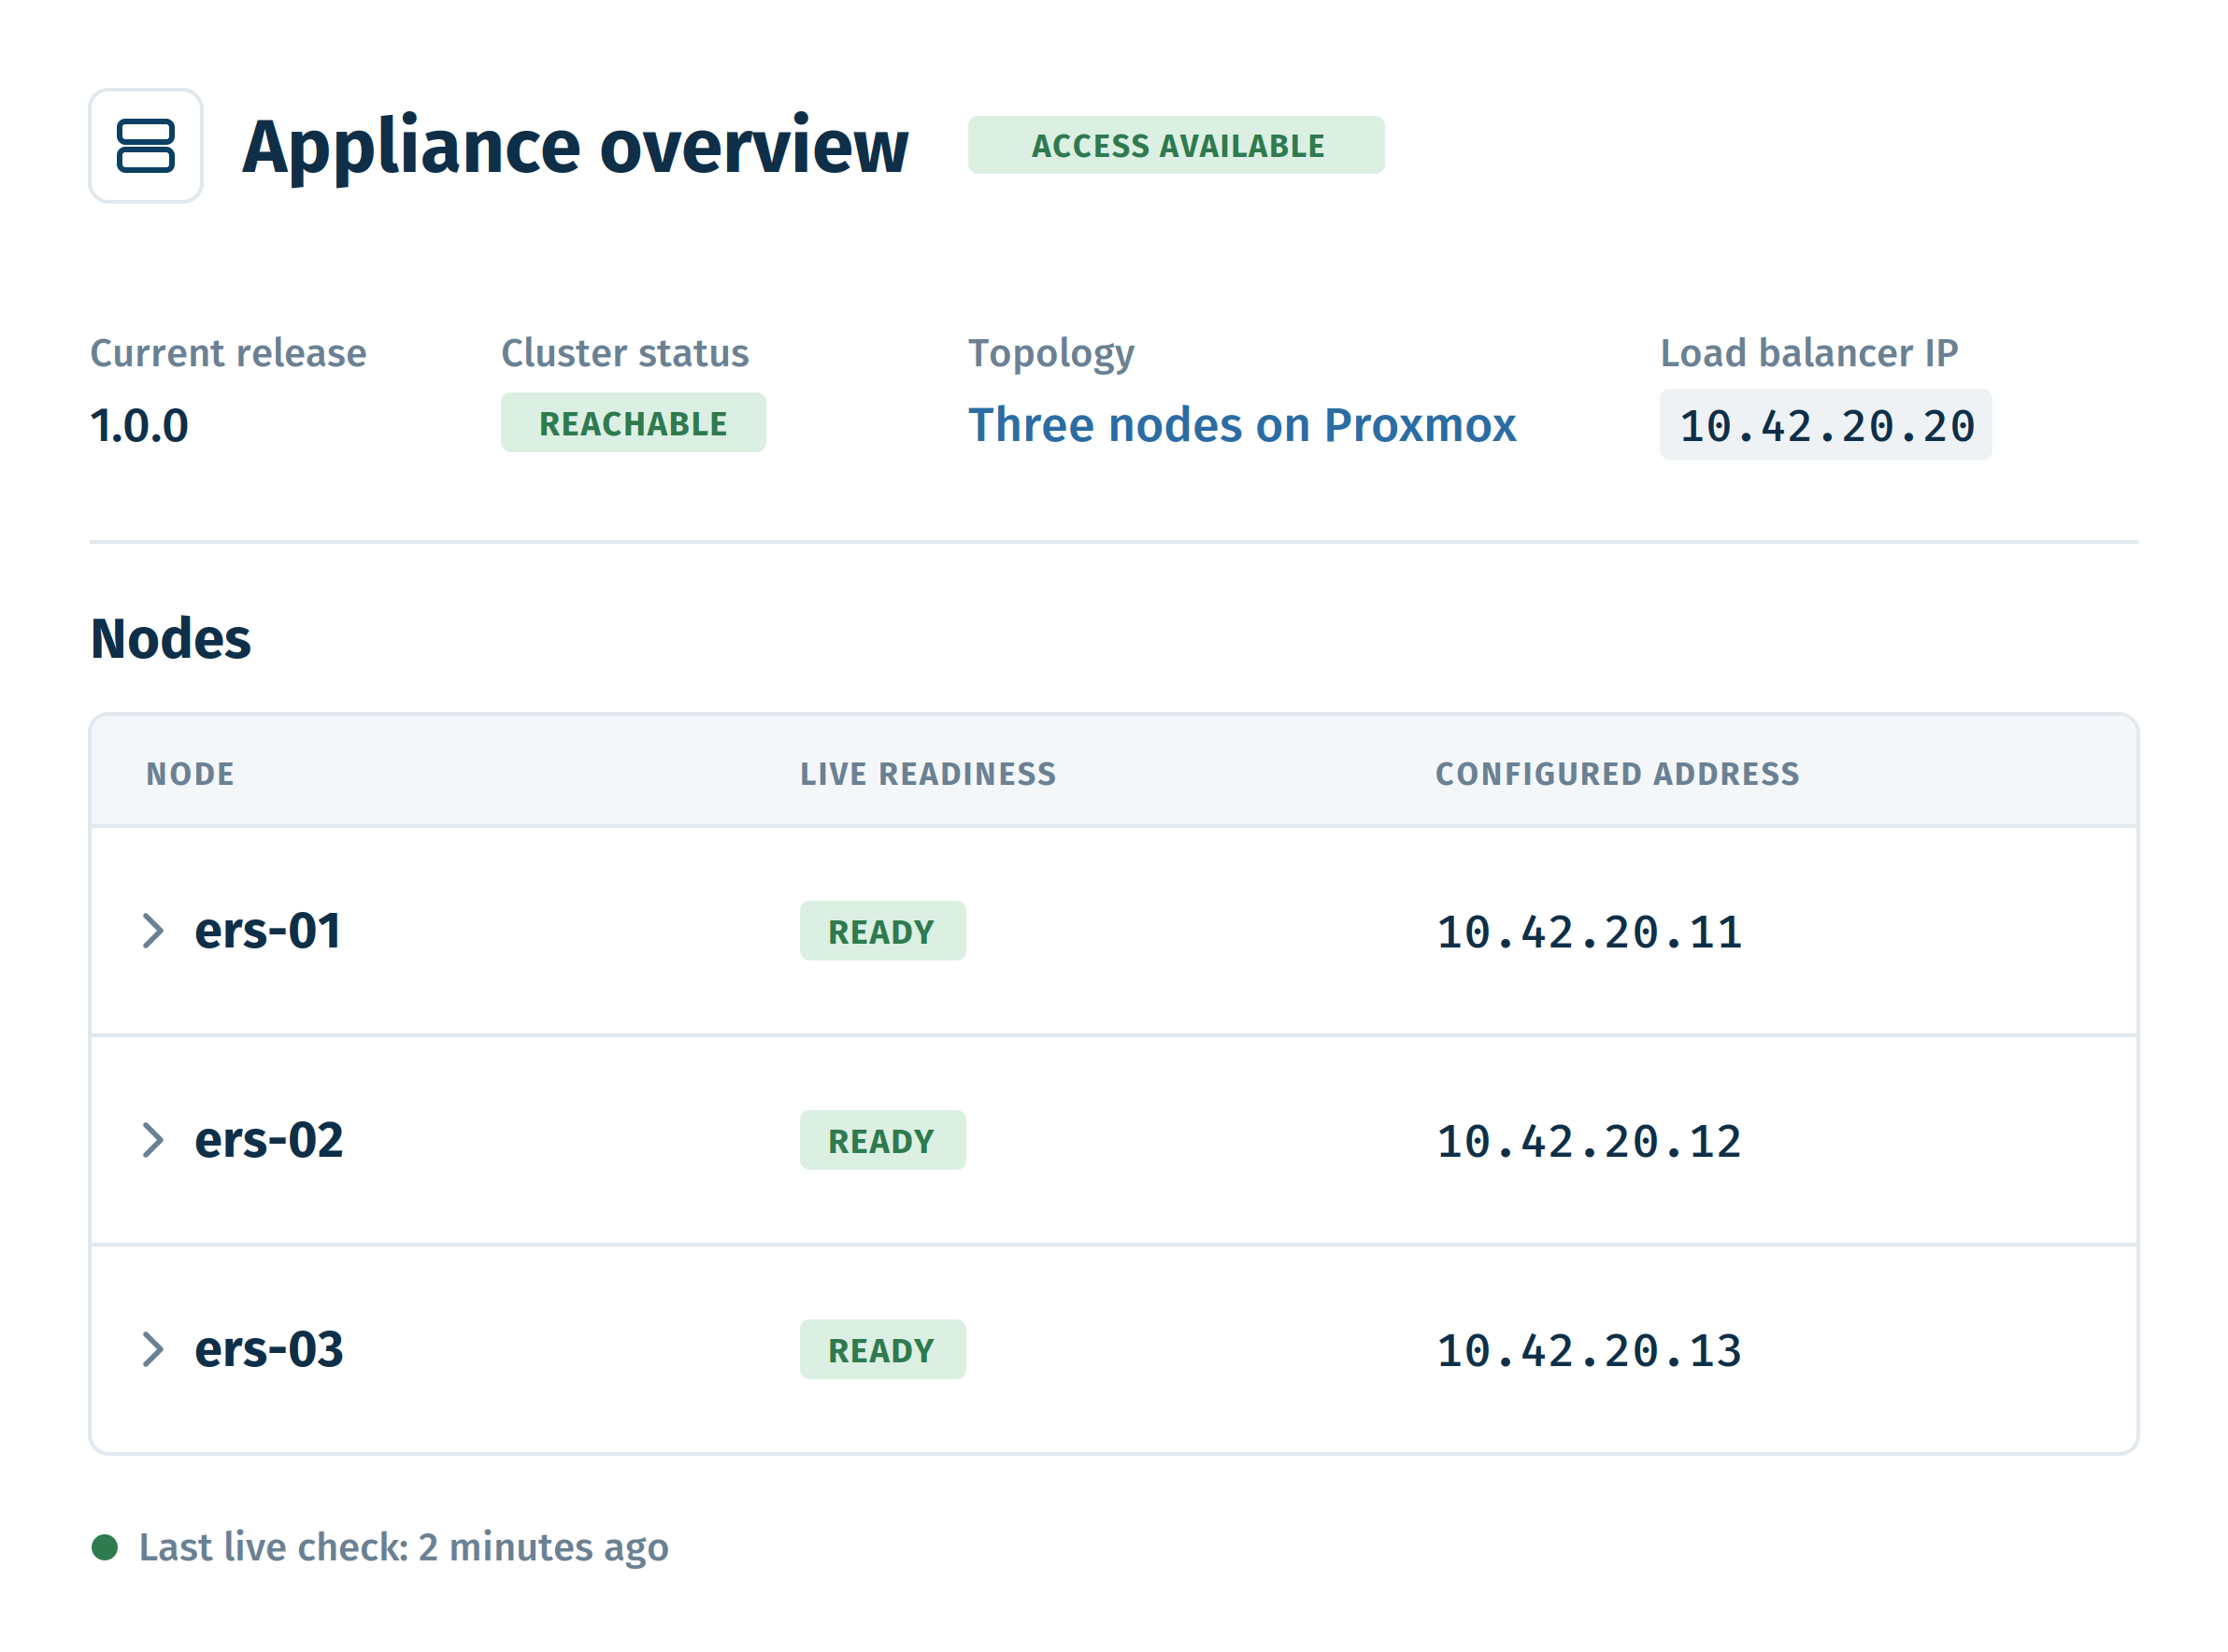
Appliance-Übersicht der ERS Appliance: Cluster erreichbar, drei Nodes bereit

Fünf Gründe, warum es einfach passt.

Vom ersten Start bis zum laufenden Betrieb – die Appliance vereinfacht Einrichtung und Administration Ihrer PKI.

Startklar in Minuten.

Nicht in Wochen.

Die Appliance richtet sich weitgehend selbst ein. Ein Assistent führt Sie Schritt für Schritt durch alle wichtigen Entscheidungen, bis Ihr erstes Zertifikat ausgestellt ist. Ohne Beratungsprojekt, ohne lange Einführungszeit und ohne die Kosten eines klassischen Einführungsprojekts.
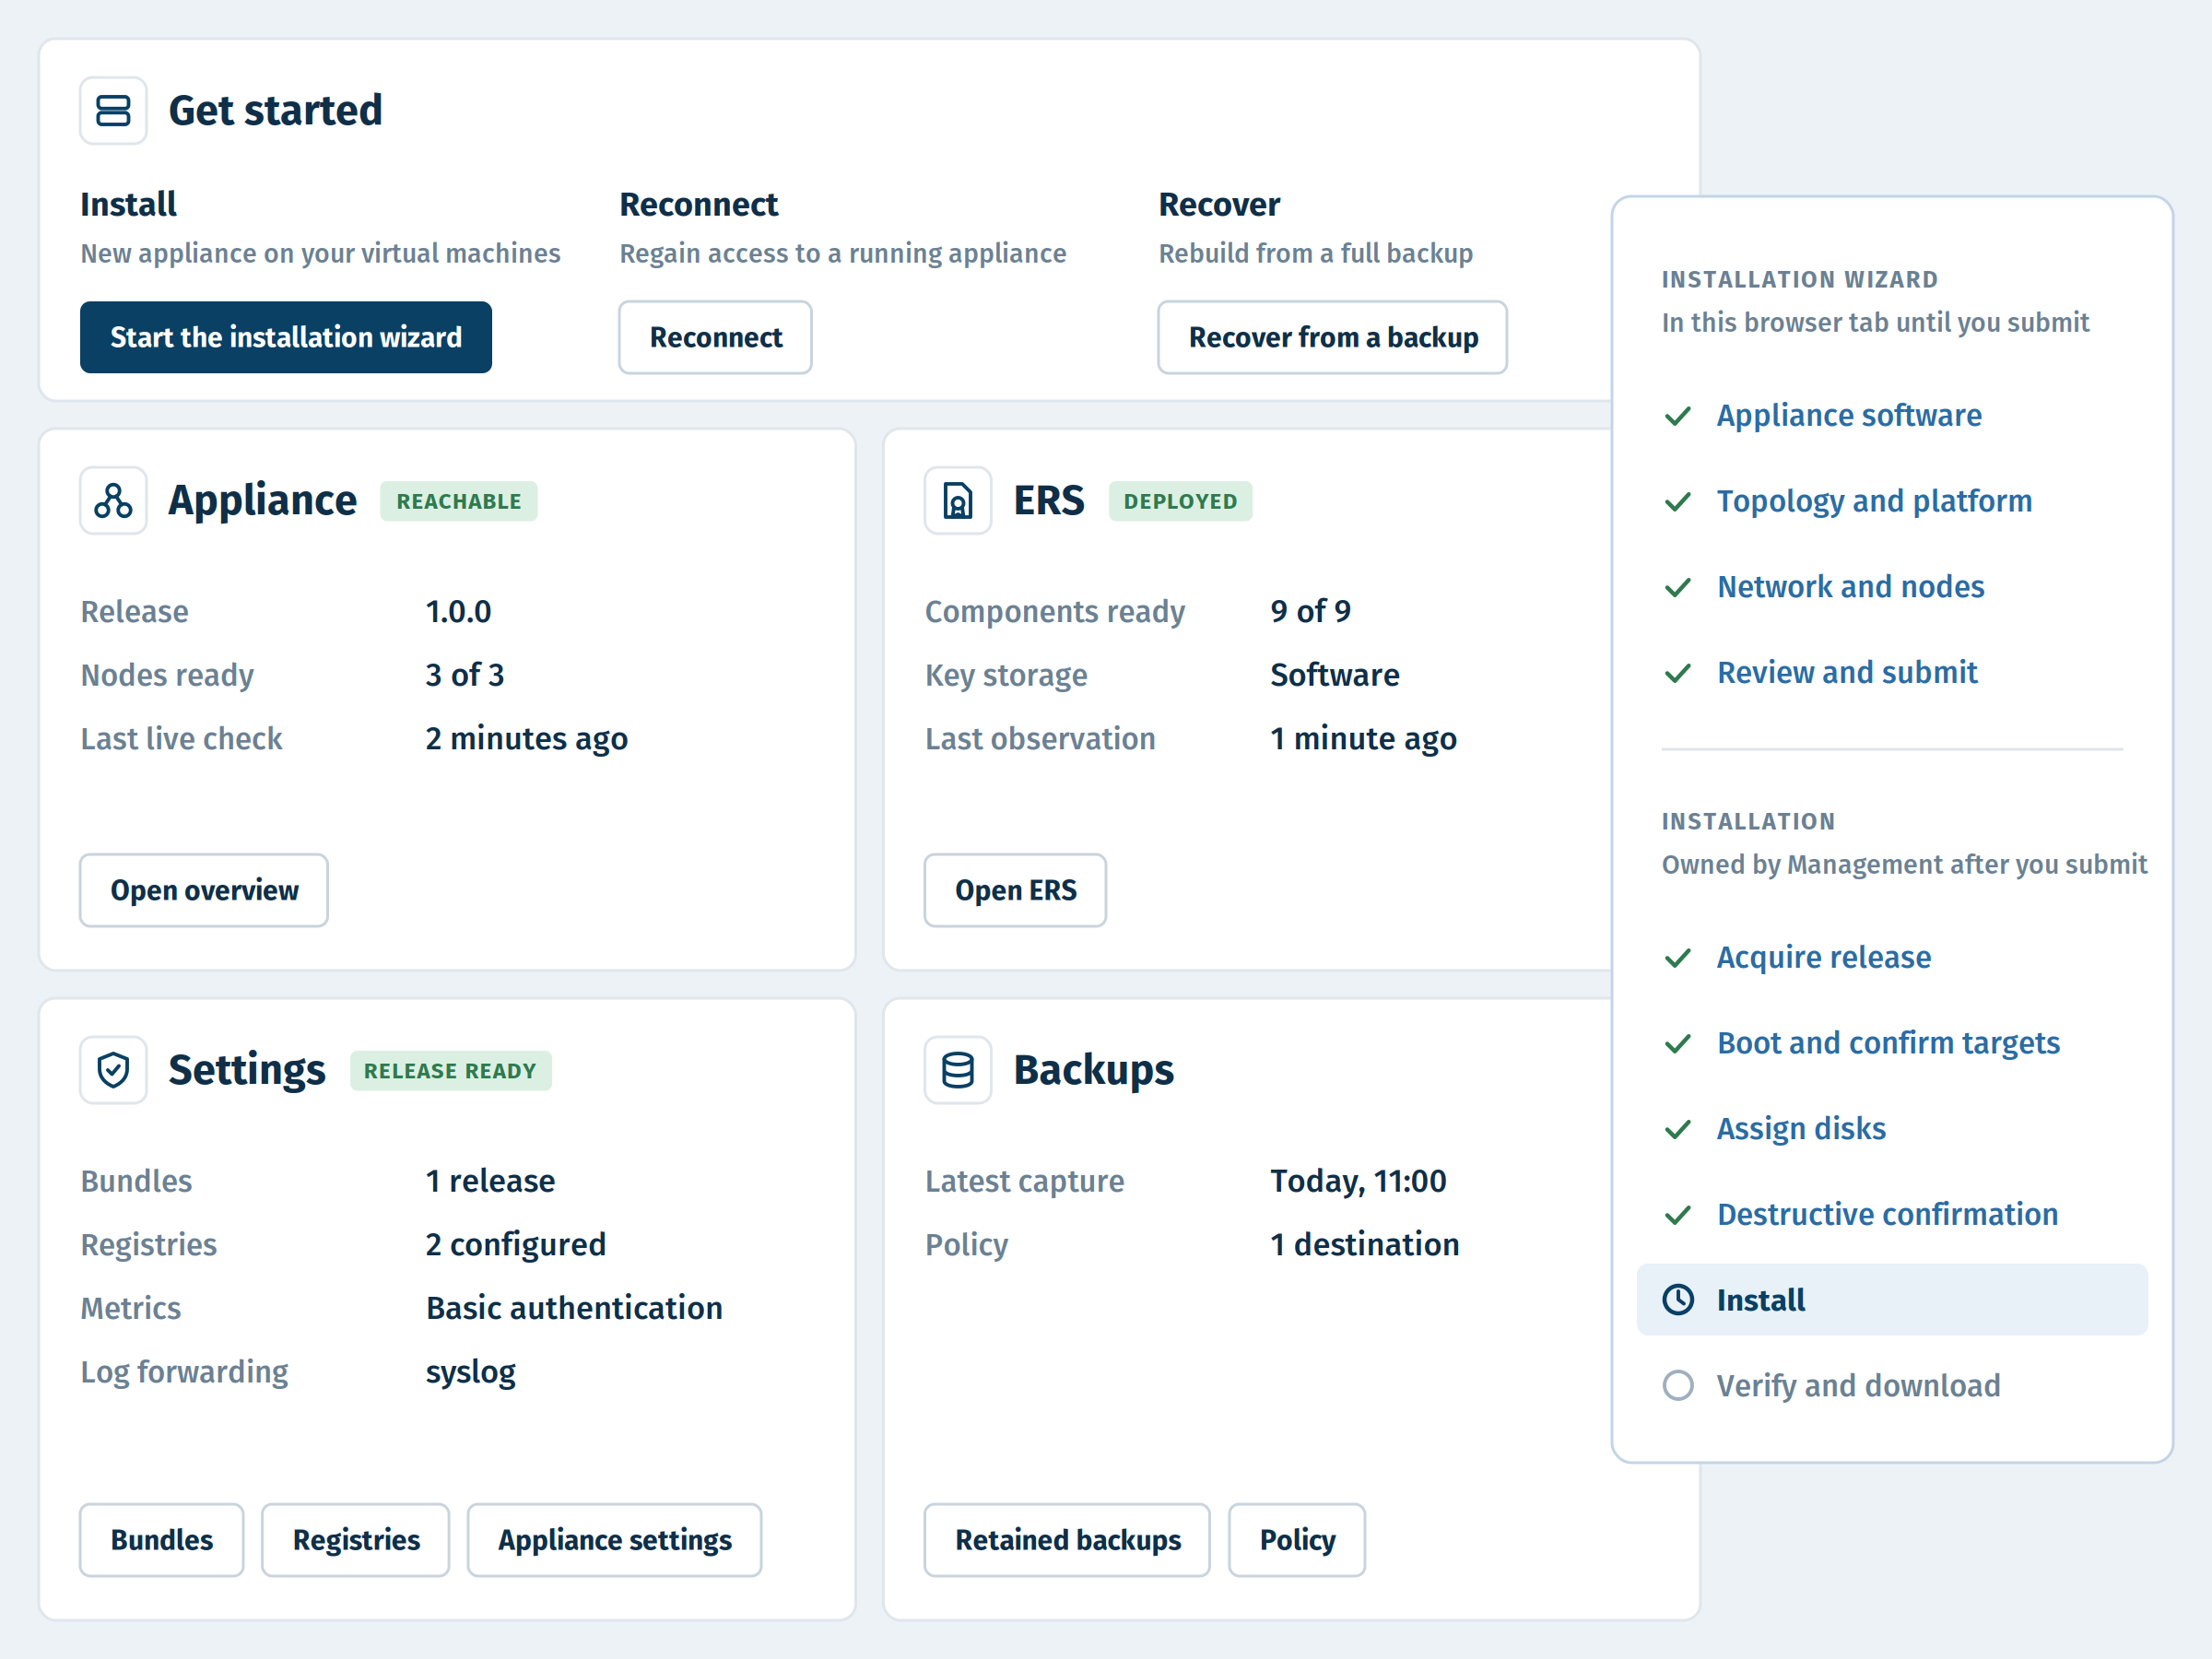
Startseite der ERS Appliance mit Installations-Assistent, der die Installation Schritt für Schritt durchführt

PKI ohne PKI-Spezialisten.

Bedienbar für jedes IT-Team.
Sichere Voreinstellungen und eine klare, moderne Oberfläche nehmen Ihrem Team die Komplexität ab. Die Lösung lässt sich in Ihre bestehende Microsoft-Umgebung integrieren. Über gängige Protokolle wie ACME, EST, SCEP und CMP lassen sich Zertifikatsprozesse automatisieren. So betreibt Ihre IT die PKI im Alltag, ganz ohne Kryptografie-Expertenwissen.
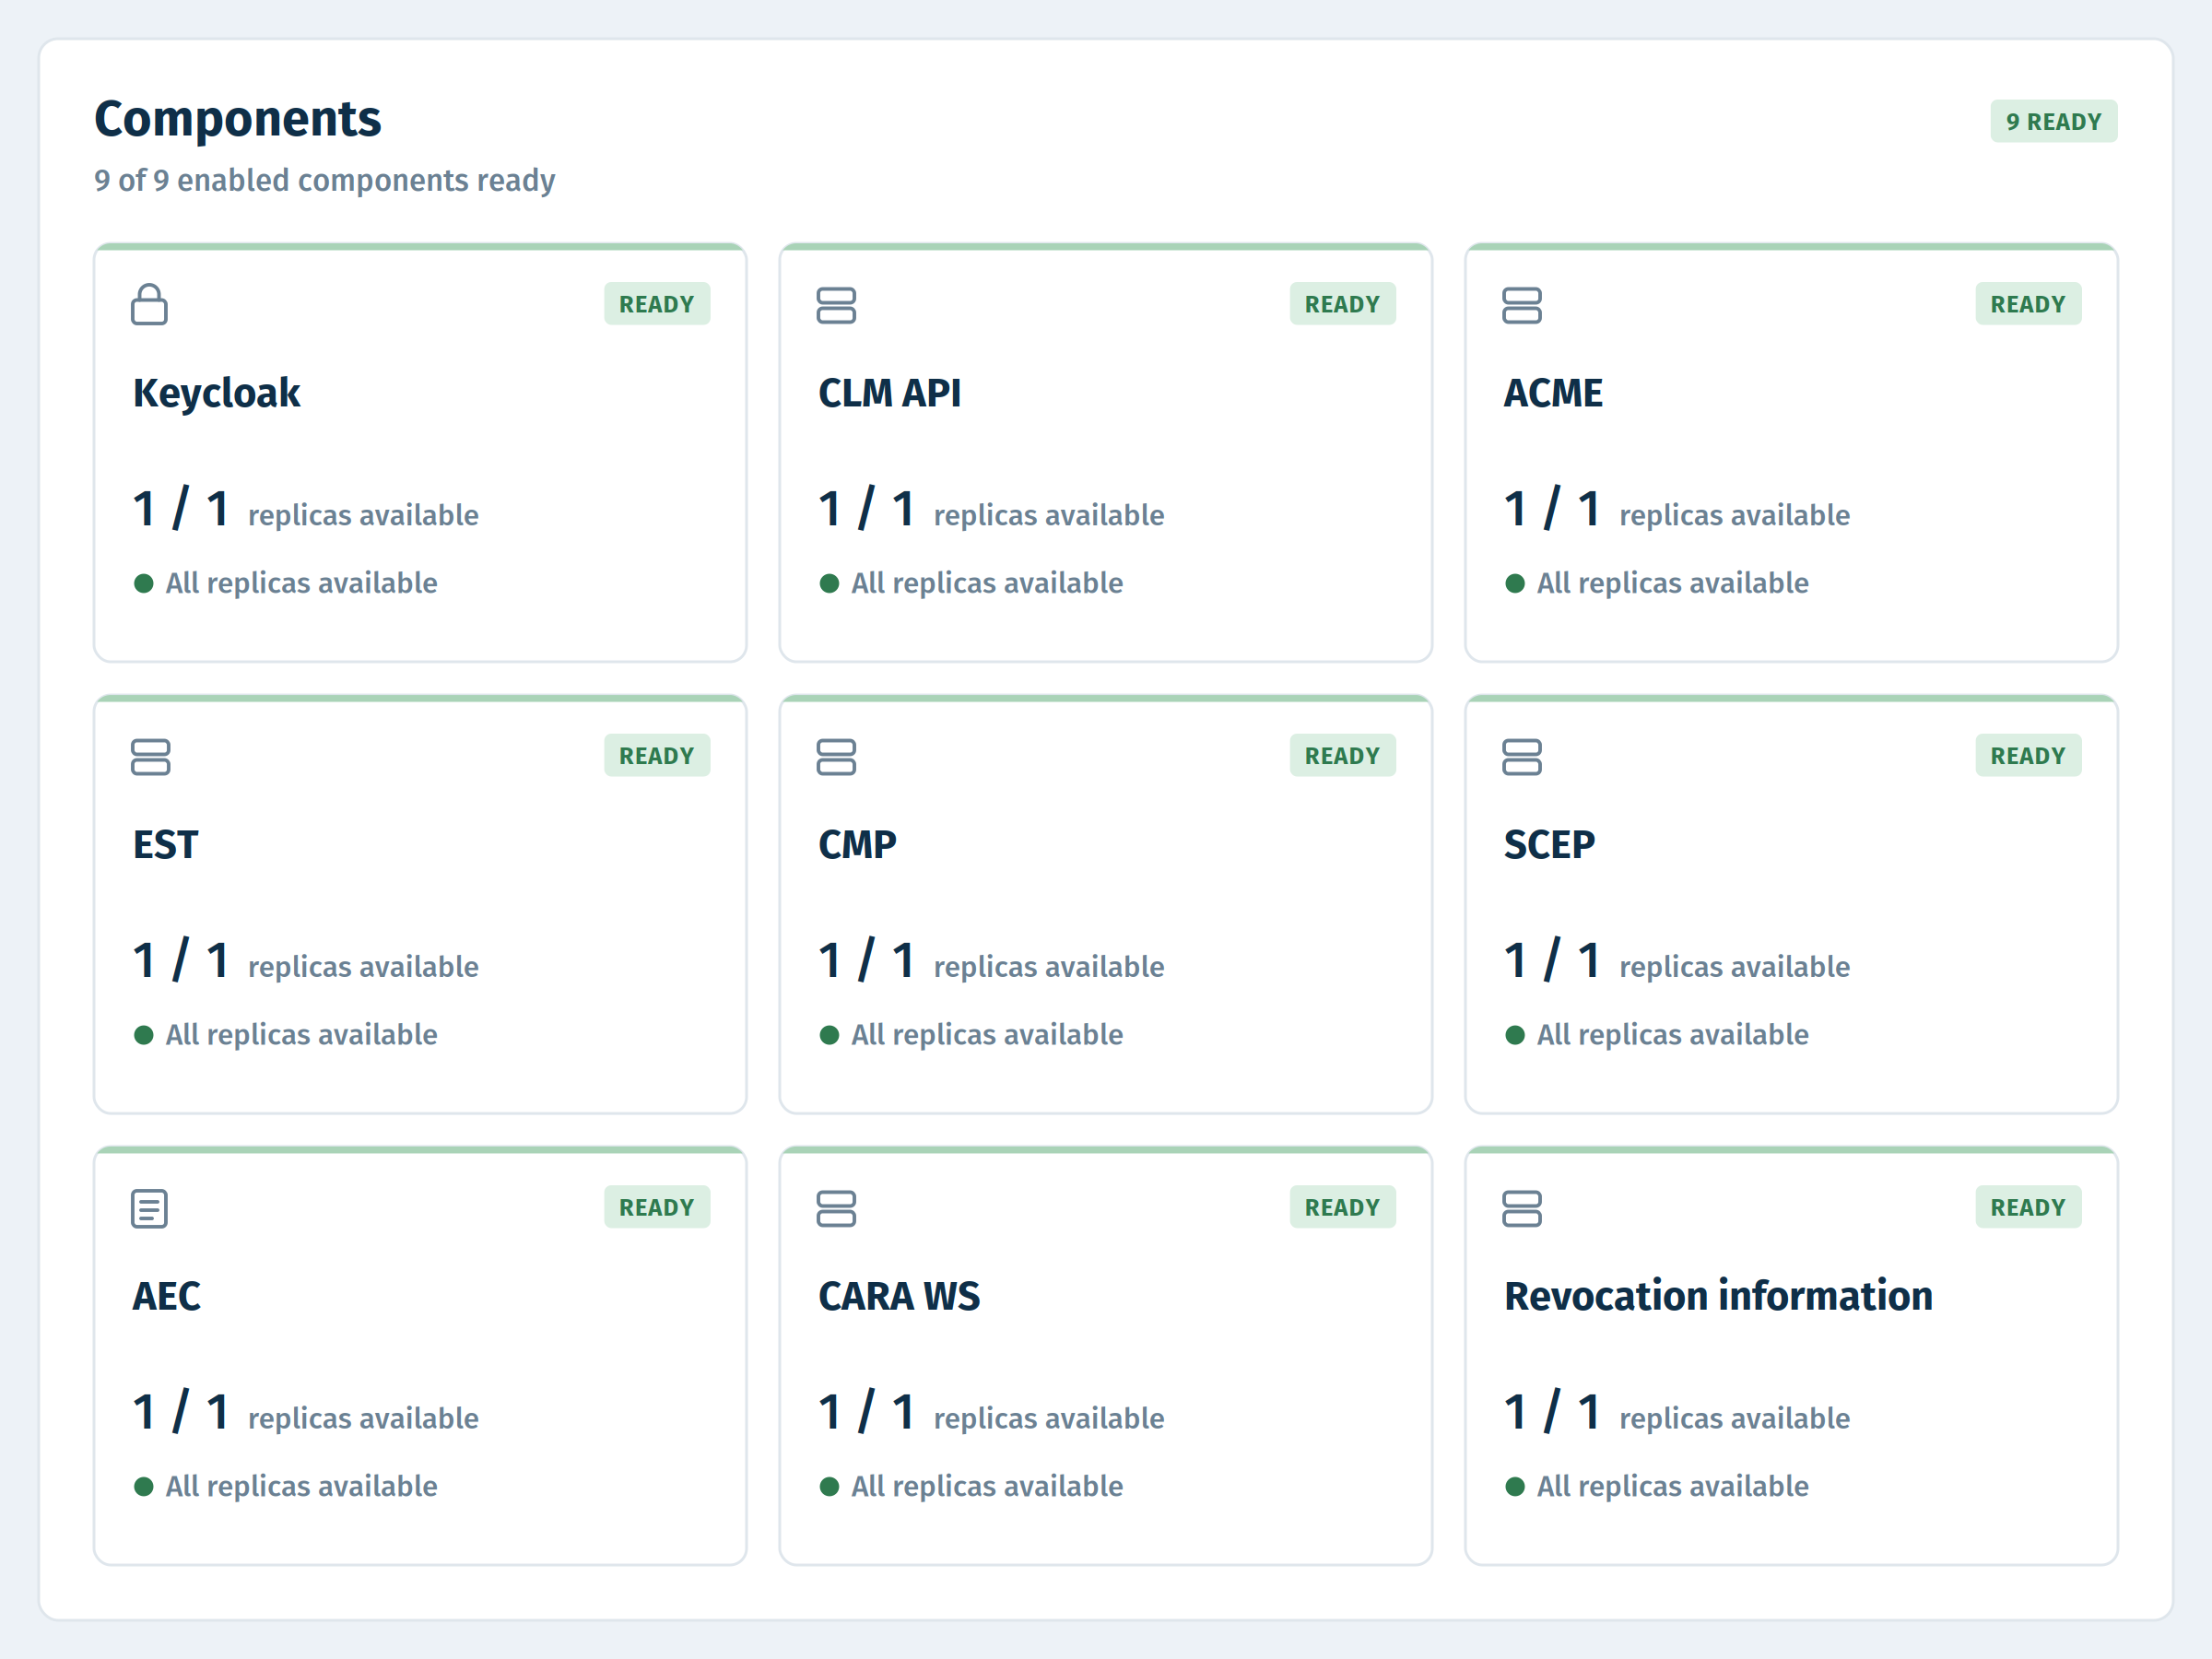
Komponentenübersicht der ERS Appliance: neun Dienste wie ACME, EST, SCEP und CMP sind bereit

Hochverfügbarkeit, schon eingebaut.

Vom Mittelstand bis zum Konzern.
Fällt ein Knoten aus, laufen Ihre Zertifikatsdienste ohne Unterbrechung weiter. Clustering, Backup und Restore, Monitoring und zentrales Logging sind bereits integriert. Starten Sie klein und wachsen Sie auf mehrere Millionen Zertifikate – ohne Migration und ohne Systemwechsel.
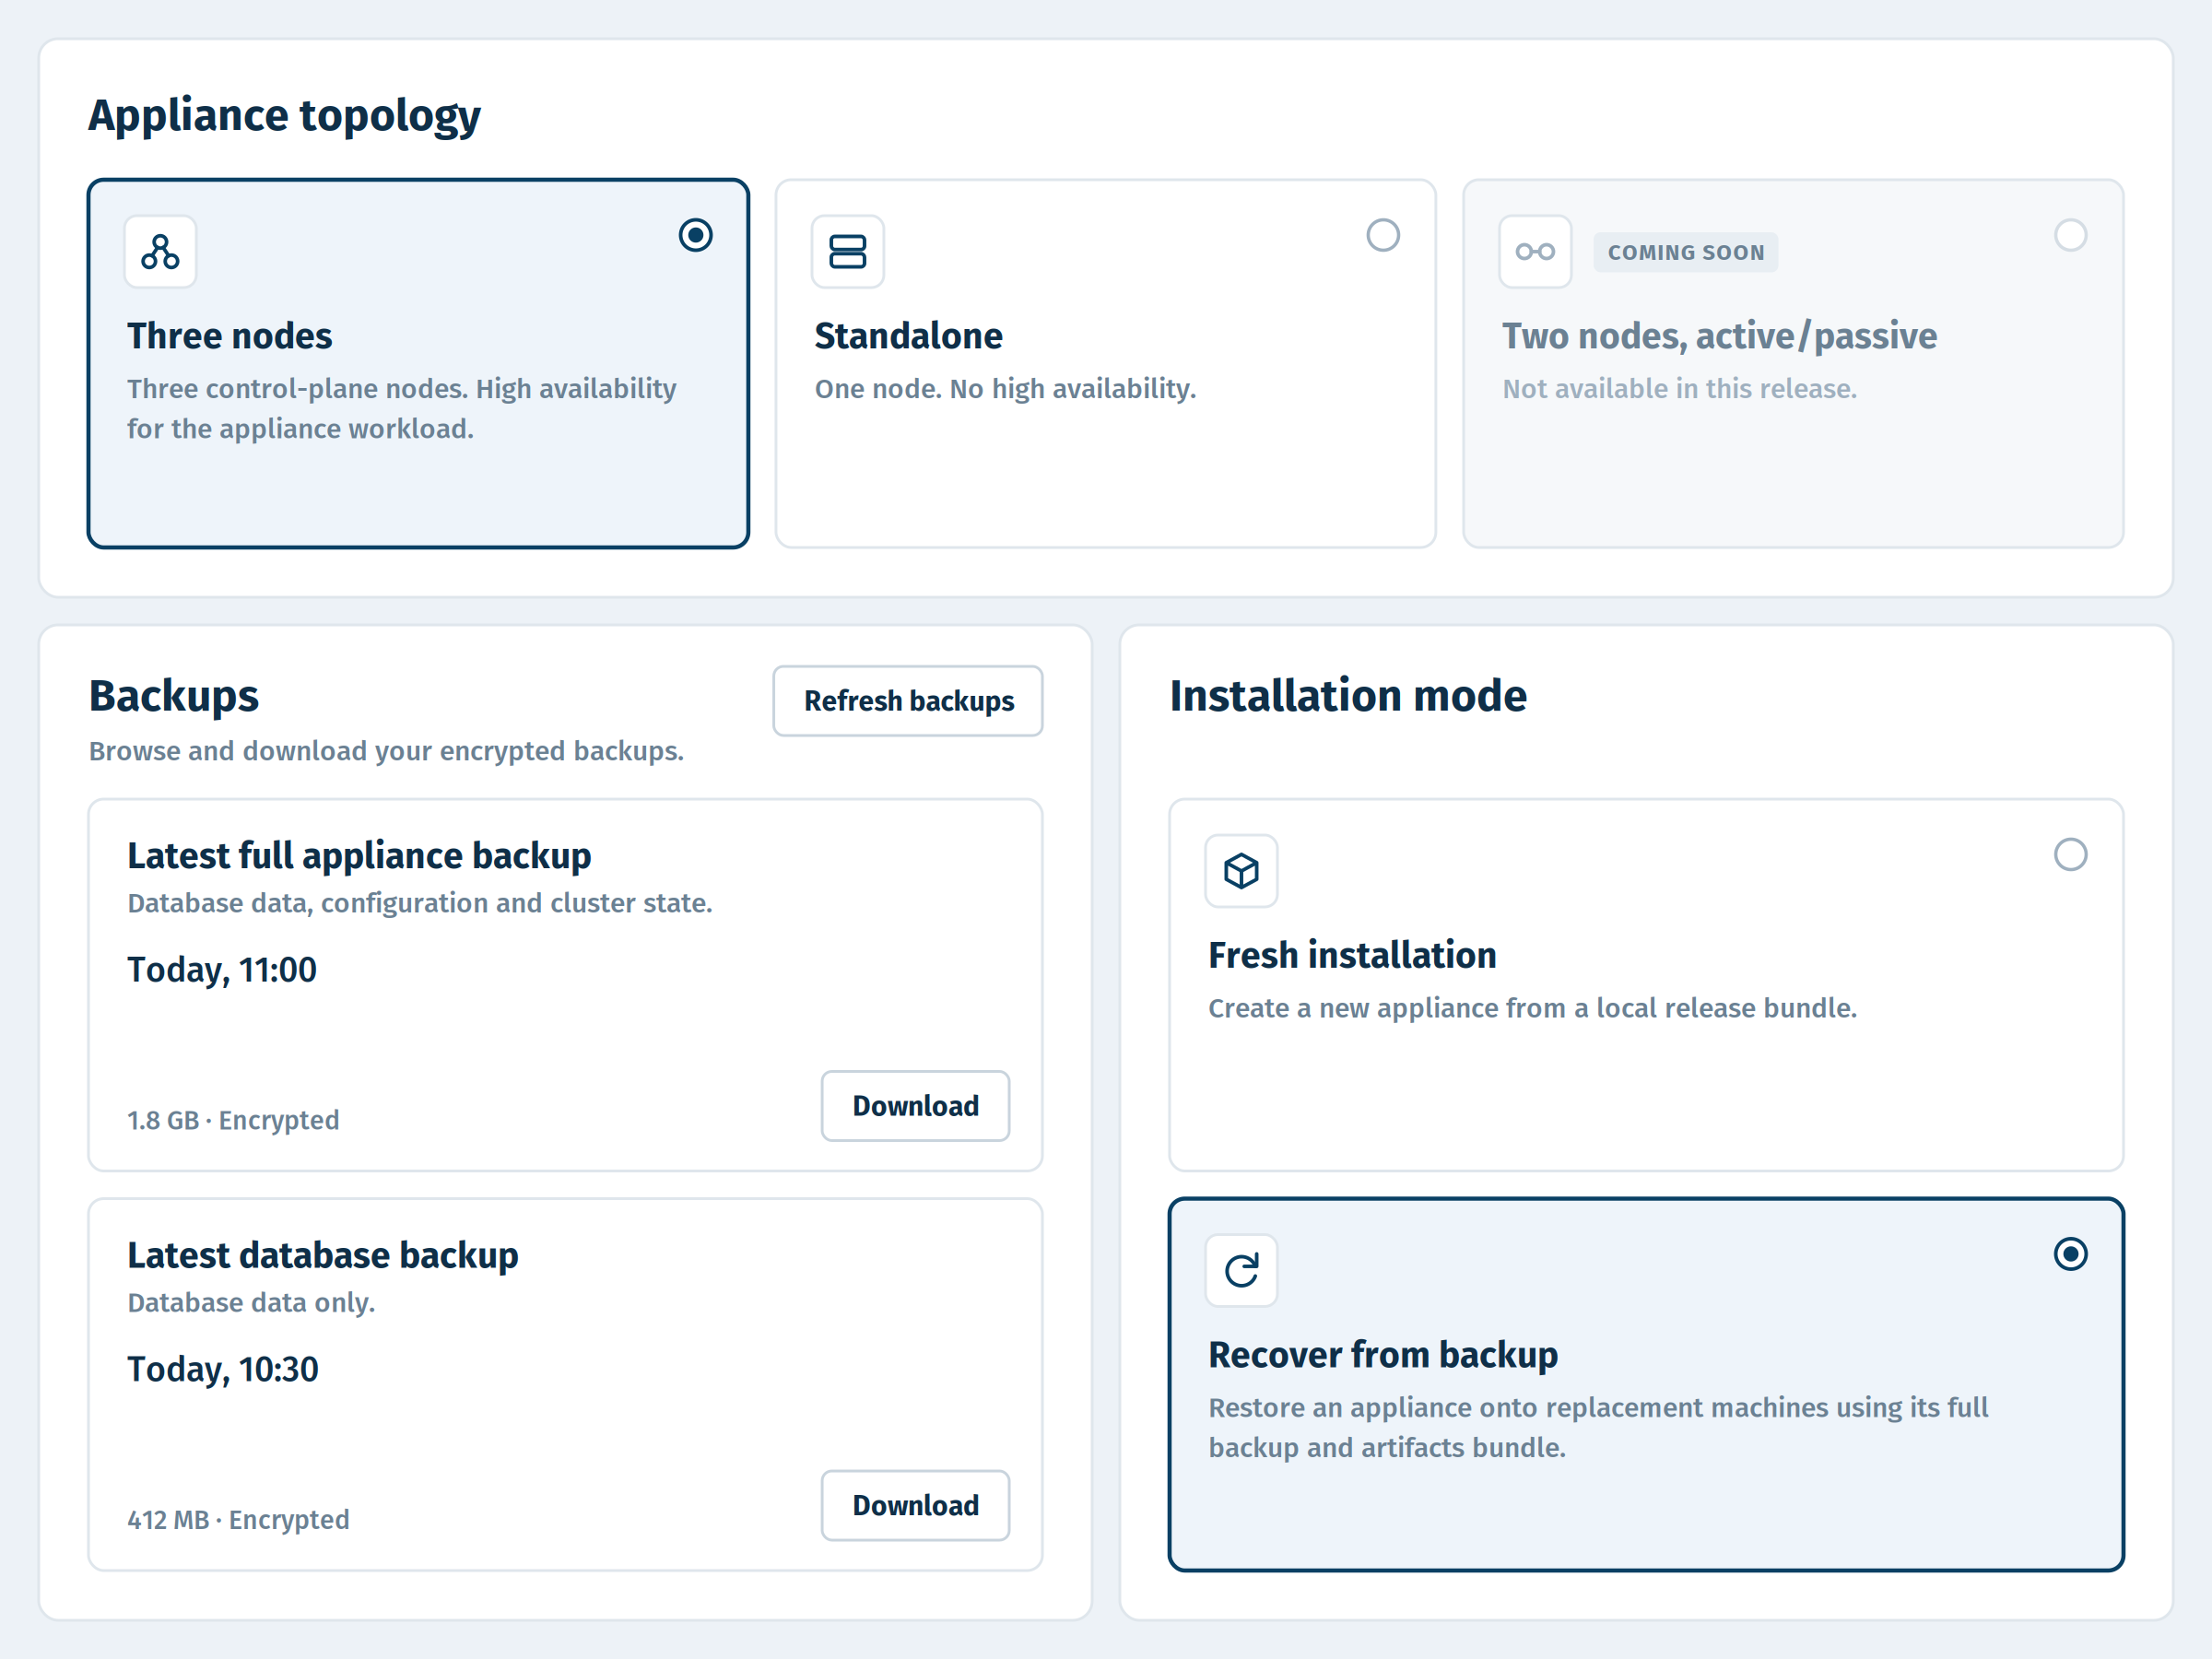
Topologie mit drei Knoten für Hochverfügbarkeit, verschlüsselte Backups und Wiederherstellung aus Backup

Läuft überall, wo Ihre IT läuft.

Ihre Infrastruktur, Ihre Regeln.

Ob im eigenen Rechenzentrum auf VMware, Proxmox, KVM, Hyper-V oder Nutanix, in abgeschotteten Netzen ohne Internetzugang oder bei Cloud-Anbietern wie AWS, Azure, Google Cloud oder STACKIT: Überall läuft dieselbe Software mit derselben Lizenz. Ihre Schlüssel und Daten bleiben dort, wo Sie es entscheiden, und unter Ihrer Kontrolle.
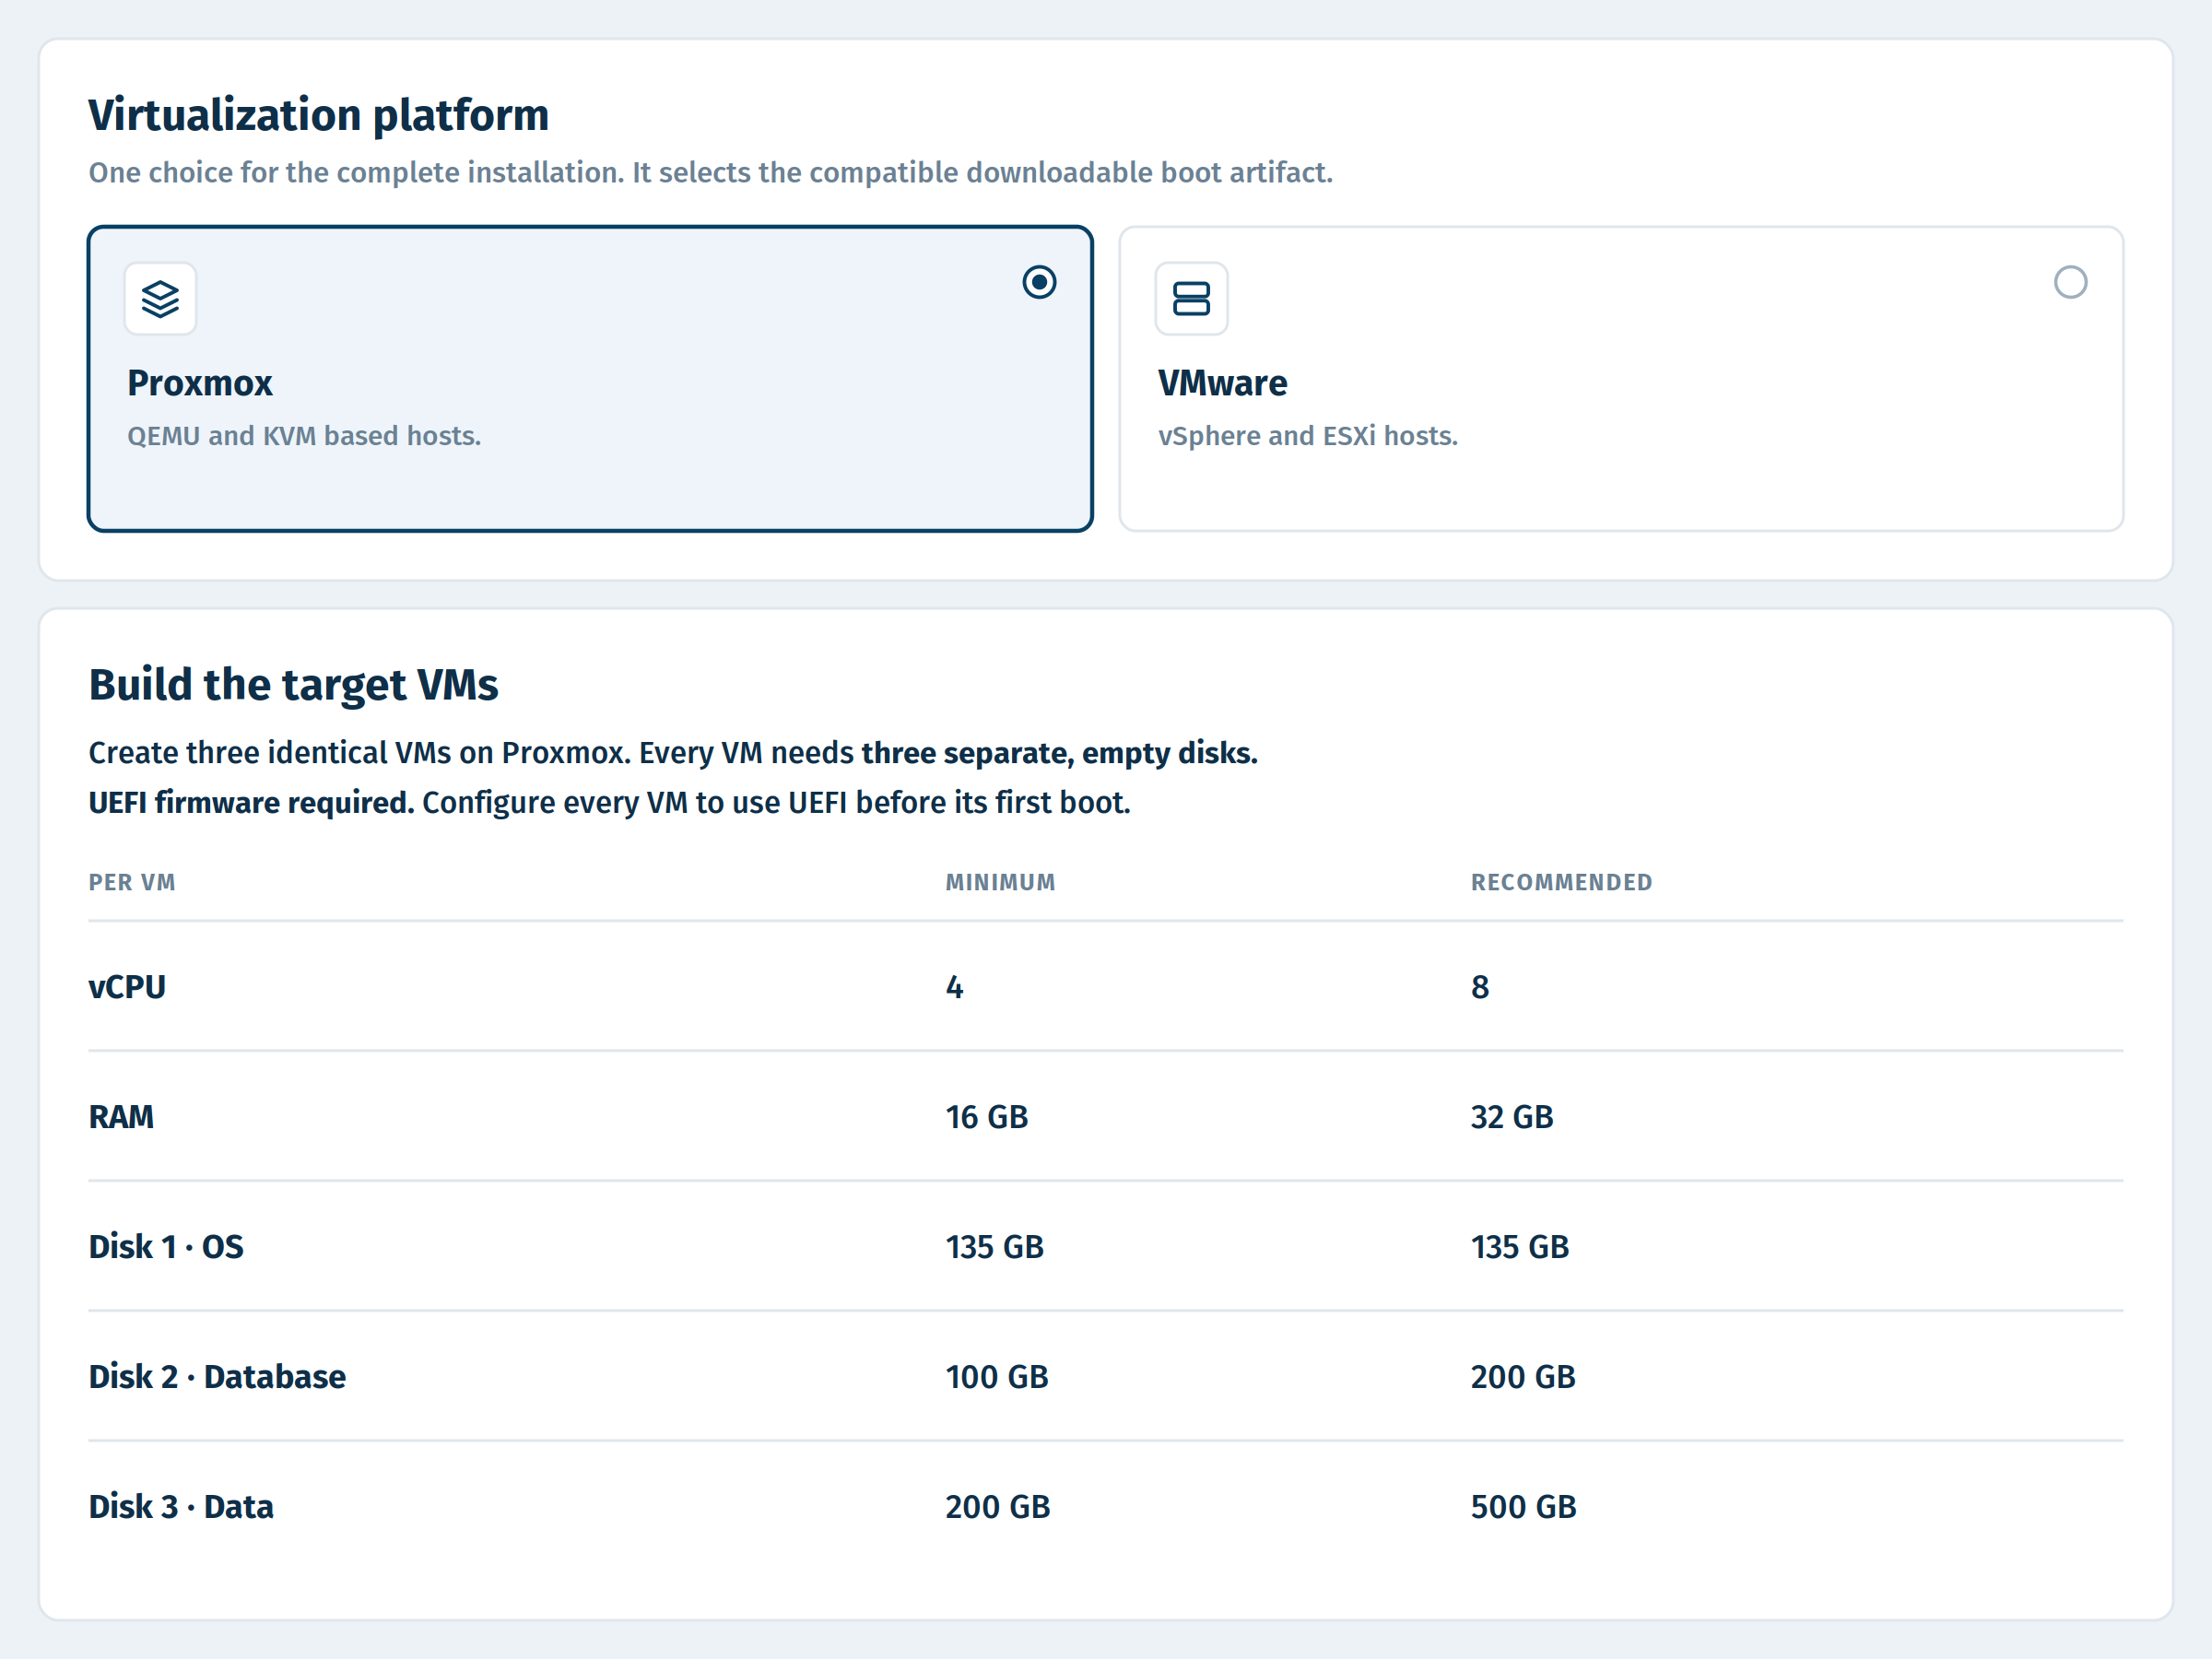
Auswahl der Virtualisierungsplattform Proxmox oder VMware mit Ressourcenanforderungen an die Ziel-VMs

Gebaut für die nächsten Jahrzehnte.

Modern, transparent und PQC-fähig.
Updates ermöglichen die Einführung neuer kryptografischer Algorithmen und unterstützen den Übergang zur Post-Quanten-Kryptografie. Eine mitgelieferte Software Bill of Materials (SBOM) zeigt jederzeit, welche Komponenten in Ihrer Appliance stecken. Die von MTG entwickelte Appliance basiert auf Talos Linux und Kubernetes. MTG bringt 30 Jahre Erfahrung in Kryptografie ein und ist nach ISO 27001 zertifiziert.
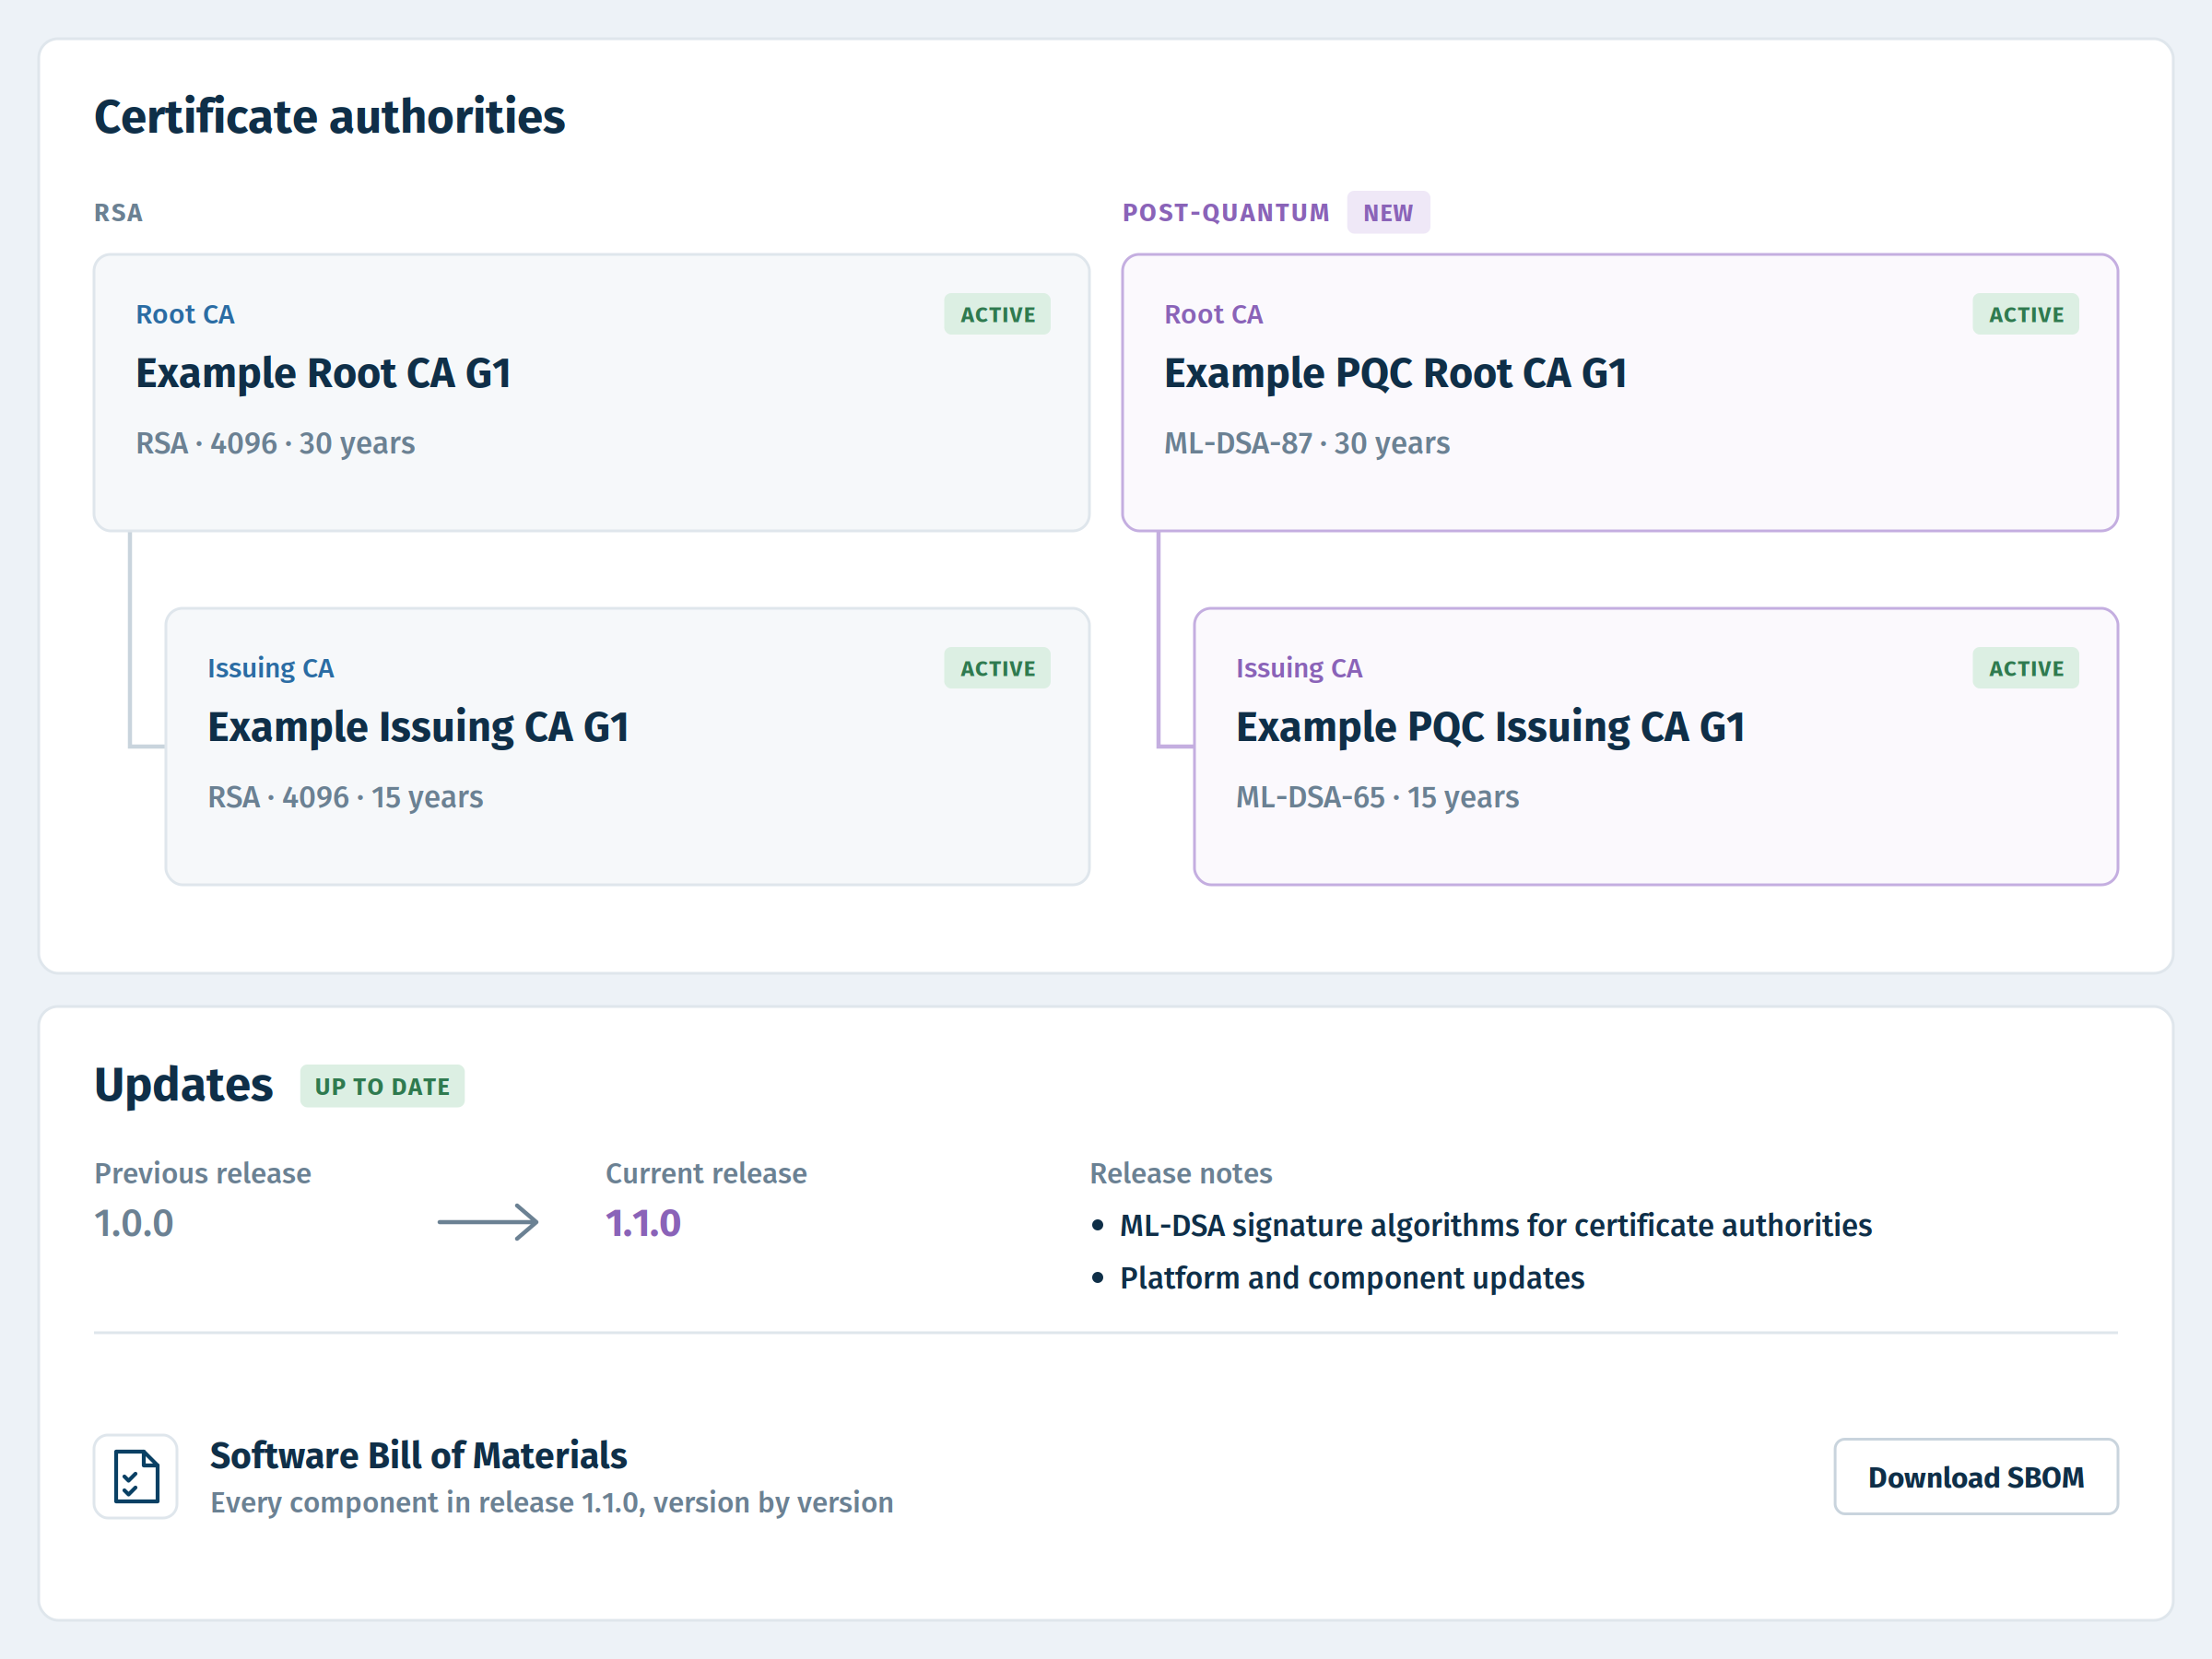
RSA- und Post-Quanten-CA-Hierarchie nebeneinander nach einem Update, mit Download der SBOM
So funktioniert’s

Vier Schritte bis zum ersten Zertifikat.

Kein Beratungsprojekt, kein Handbuch-Marathon: Ein Assistent im Browser führt Sie von der leeren VM bis zur einsatzbereiten PKI. Sie treffen die Entscheidungen – die Appliance erledigt den Rest.
01

Bereitstellen

VM oder Container starten – fertig vorkonfiguriert.
02

Assistent folgen

Plattform und Topologie wählen. Der Assistent führt durch die Installation.
03

PKI einrichten

CA-Hierarchie mit empfohlenen Vorgaben anlegen – ohne Spezialwissen.
04

Loslegen

Erstes Zertifikat ausstellen. Ab jetzt läuft Ihre PKI.

ERS Appliance vs. Managed PKI

Zwei Wege zu Ihrer PKI

Selbst betreiben oder betreiben lassen: Beide Wege führen zu einer professionellen PKI von MTG. Entscheidend ist, welche Betriebsaufgaben Sie selbst übernehmen möchten und wie viel Kontrolle Sie benötigen.
Brauchen Sie Hilfe bei der Entscheidung?Wir beraten Sie gerne.

Kriterium

SELBST BETREIBEN

ERS Appliance

Ihre PKI in Ihrer Infrastruktur

BETREIBEN LASSEN

Managed PKI & CLM

Als Service aus deutschen Rechenzentren

Betrieb

Ihr IT-Team betreibt die PKI selbst. Assistenten und sichere Voreinstellungen unterstützen Einrichtung und Administration.

Unser Partner DARZ übernimmt den Betrieb der PKI für Sie.

Standort von Schlüsseln und Daten

Wo Sie wollen: im eigenen Rechenzentrum oder in der Cloud Ihrer Wahl.

In deutschen Rechenzentren in Darmstadt und Frankfurt am Main.

Netze ohne Internetzugang

Voll unterstützt: Installation und Betrieb auch in abgeschotteten Netzen. Release-Pakete spielen Sie einfach per Upload ein.

Anbindung über das Internet erforderlich; VPN-Zugang im BUSINESS- und ENTERPRISE-Plan optional verfügbar.

Infrastruktur

VMs auf Ihrer bestehenden Virtualisierungsumgebung.

Im zertifizierten Rechenzentrum unseres Partners DARZ.

Start

Management bereitstellen und die Appliance mithilfe des Assistenten einrichten.

Registrieren und mit dem FREE-Plan starten.

Hochverfügbarkeit

Integriert; für den hochverfügbaren Betrieb mit mehreren Knoten konfigurierbar.

Teil des Service.

HSM

Anbindung Ihres eigenen HSM. Wir beraten Sie gerne bei der Auswahl.

Im BUSINESS- und ENTERPRISE-Plan: CA-Schlüssel in PQC-fähigen, zertifizierten HSMs.

Kontrolle und Anpassung

Volle Kontrolle über Konfiguration, Updates und Zugriffe.

Funktionsumfang flexibel über Pläne wählbar.

Kostenmodell

Individuelles Angebot auf Anfrage.

Pläne FREE, BUSINESS und ENTERPRISE.

Die ERS Appliance passt, wenn …

Die Managed PKI passt, wenn …

Downloads & Links

Sprechen Sie mit uns

Unser PKI-Team zeigt Ihnen in einer Live-Demo, wie Sie die MTG ERS® Appliance einrichten und in Ihrer Umgebung einsetzen können.
SD, PKI-Experte bei MTG
WordPress Cookie Plugin von Real Cookie Banner